数千人規模の従業員を抱え、SharePoint Server(Microsoft 365ではなくオンプレミス環境で運用する社内ポータル基盤)を人事・稟議・ナレッジ共有の窓口として使い、年1回の内部監査を受ける企業のIT基盤担当者に、いま最も優先度の高い判断材料がある。2026年7月に公表された脆弱性CVE-2026-55040は、JWT(ユーザーの認証情報をやり取りするためのトークン形式。SharePointではサーバー間の認証にも使われる)の検証処理を偽装し、パスワードなしで管理者になりすませる。CVSS(脆弱性の深刻度を0〜10で表す共通指標)9.1の重大度で、7月中旬から悪用が観測され8月にCISA(米国土安全保障省傘下のサイバーセキュリティ機関)の既知悪用脆弱性カタログに追加された。対象はオンプレ版のみで、SharePoint Onlineは影響を受けない。この記事は、緊急パッチをどう適用するかと、境界公開を続けるかクラウド移行に踏み切るかという二段階の判断を、確認できた事実だけで整理する。
予備知識
- JWT(JSON Web Token): ユーザーやサーバーの認証情報を安全にやり取りするためのトークン形式。署名で改ざんを防ぐ設計になっている。
- CVSS: 脆弱性の深刻度を0〜10のスコアで表す業界共通の指標。9.0以上は「緊急」に分類される。
- CISA KEV(Known Exploited Vulnerabilities)カタログ: 米CISAが実際に悪用が確認された脆弱性を登録するリスト。連邦機関には修正期限が課される。
- AMSI(Antimalware Scan Interface): Windows上でスクリプトなどの実行内容をアンチウイルス製品に渡して検査させる仕組み。
緊急パッチ適用を稟議・変更管理プロセスにどう組み込むか、運用設計の型を学べる(2023年刊)。


CVE-2026-55040とは何か、4つの弱点が重なった認証バイパス
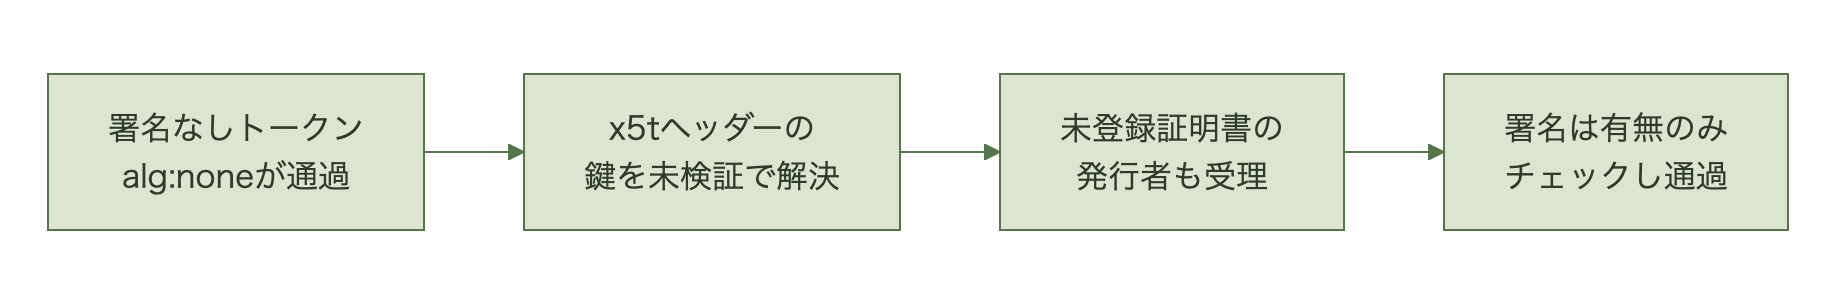
CVE-2026-55040は、SharePoint ServerのJWT検証パイプラインにある4つの弱点が連鎖して成立する認証バイパスで、CWE-1390(弱い認証)に分類される[1]。第一に署名なしトークンを受け入れる設定(RequireSignedTokens=false)が有効なままになっており、署名アルゴリズムを「none」に指定したトークンでも通過する。第二にトークンのx5tヘッダー値から署名鍵を解決する際、暗号学的な検証をしていない。第三に発行者検証がTrustedSecurityTokenServicesに未登録の証明書も無条件に受理し、第四に署名の存在確認だけで内容の正当性を見ていない[1]。この4つを組み合わせると、攻撃者は対象ユーザーのActive Directory SIDまたはUPN(ユーザープリンシパル名)さえ把握していれば、パスワードなしで管理者を含む任意ユーザーになりすませる[2]。認証を突破するだけで足りるため、多要素認証やパスワードポリシーの強度は防御として機能しない。
境界公開を続けるかクラウド移行するかを検討する際に、ゼロトラスト型アーキテクチャの選択肢を具体的に理解できる。

影響範囲とパッチ、SharePoint Onlineは対象外
CVSS基本値9.1(緊急)で、影響を受けるのはオンプレミス版のSharePoint Server 3系統のみである[2]。SharePoint Onlineは基盤構成が異なるため今回の脆弱性の対象に含まれない[2]。Microsoftは2026年7月14日の月例パッチ(Patch Tuesday)で修正版を提供しており、バージョンごとに適用すべき更新プログラムが異なる。
| 製品 | 修正前のビルド | 修正済みビルド | 更新プログラム |
|---|---|---|---|
| SharePoint Server Subscription Edition | 16.0.19725.20210など | 16.0.19725.20434 | KB5002882 |
| SharePoint Server 2019 | 16.0.10417.20175より前 | 16.0.10417.20175 | KB5002883 |
| SharePoint Enterprise Server 2016 | 16.0.5561.1001より前 | 16.0.5561.1001 | KB5002891 |
| SharePoint Online | — | — | 対象外(クラウド基盤のため非該当) |
パッチ適用だけでは既に窃取された可能性のあるIIS(Windowsのウェブサーバー機能)のマシンキーは無効化されない。CISAはパッチ適用に加え、侵害の痕跡を確認したうえでマシンキーのローテーションを行うよう勧告している[3]。
数百のWebアプリをAzure App Serviceで運用し、年次のセキュリティ監査を受ける企業のプラットフォーム担当者は、2026年後半に複数のランタイムが立て続けにサポート終了を迎える事態に向き合うことになる。対象はAzure Ap[…]

悪用の実態、PoC公開後に攻撃が急増した経緯
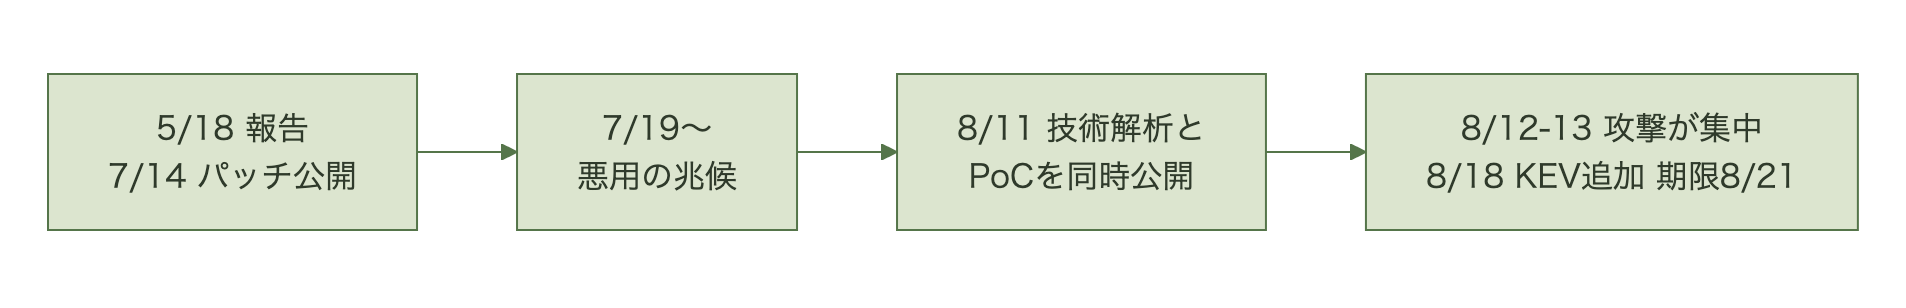
脆弱性そのものはMicrosoftへ2026年5月18日に報告され、7月14日に公開・パッチ提供、8月11日にRapid7が技術解析と概念実証コード(PoC)を同時に公開した[2]。悪用の兆候はPoC公開より前の7月19日から断続的に観測されていた。
規模も押さえておきたい。7月19日以降に記録された悪用試行は12件で、うち8件が8月12〜13日に集中している。攻撃元は8個のIPアドレスで、香港・日本・オランダ・台湾・米国の5地域だった[4]。「急増」といっても母数は小さく、これは三次情報(KEVIntelの観測をThe Hacker Newsが伝え、それをSecurity Affairsが引いたもの)である点も含めて読む必要がある。
この状況を受けCISAは8月18日にKEVカタログへ追加した[3]。KEVカタログの当該エントリでは是正期限が8月21日、フォレンジック調査の要否が「Yes」と記録されている[5]。
CISAは併せて、SharePoint Serverをインターネットに直接公開しないこと、レイヤー7のリバースプロキシで制御をかけること、AMSIをフルモードで有効化することを求めている[3]。境界に置いたSharePoint Serverをそのまま外部公開し続ける運用は、この脆弱性に限らず継続的なリスクとして扱う必要がある。
SIer(システムインテグレーター)やMSP(マネージドサービスプロバイダー)にMicrosoft 365・Entra ID環境の運用を委託している企業は多い。数千人規模のテナントで、日々の設定変更や障害対応を委託先が代行している場合、「[…]
境界公開を続けるか、SharePoint Online移行に踏み切るか
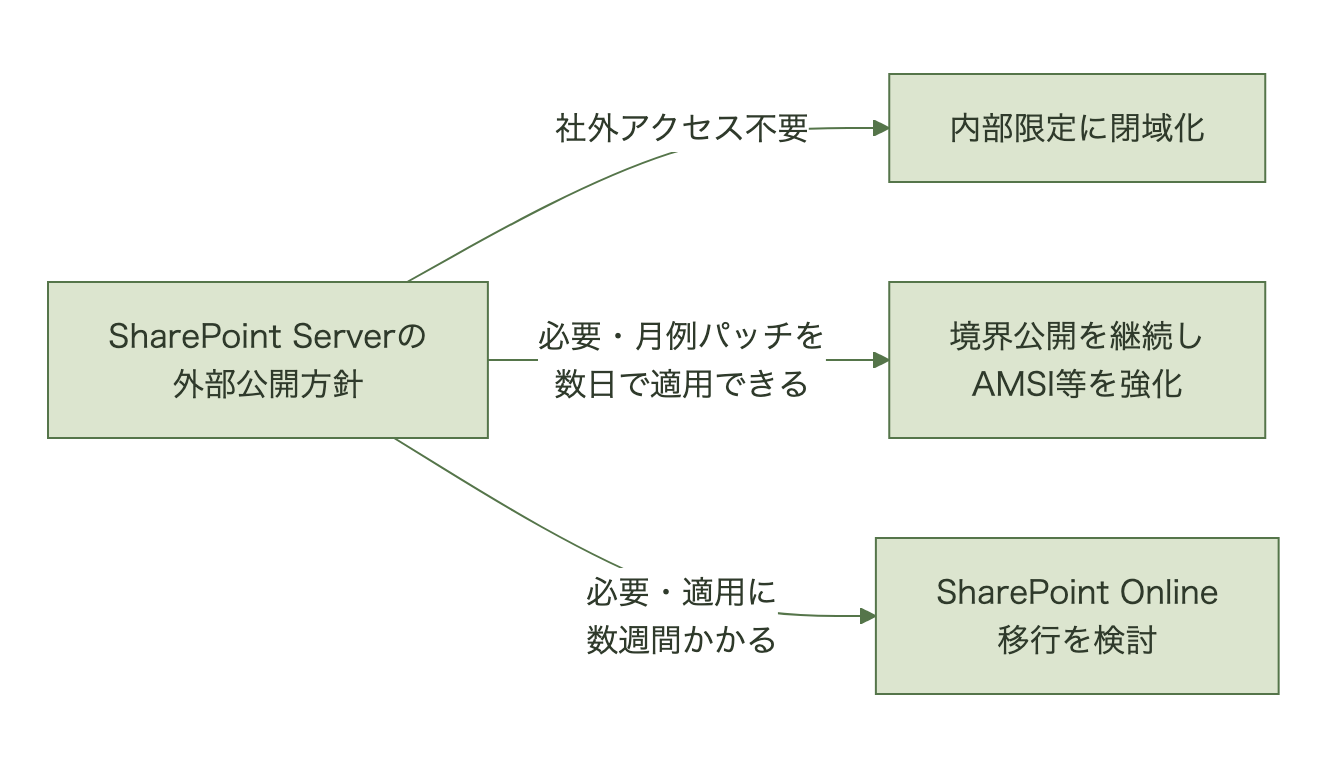
パッチ適用は必須の応急処置だが、それだけでは「オンプレSharePoint Serverを境界公開し続けるか」という設計判断は解決しない。今回の連鎖はJWT検証ロジックというアプリケーション層の実装不備が原因で、境界防御(ファイアウォールやVPNで社内と社外を分ける従来型の防御)だけでは防ぎきれない性質を持つ。判断軸は主に3つある。第一に外部公開の必要性、社外からのアクセスが本当に必要かどうか。第二にパッチ適用体制、月例更新を数日以内に検証・適用できる体制があるか。第三にサポート期限だが、これは既に答えが出ている。SharePoint Server 2016と2019は、いずれも延長サポートが2026年7月15日(太平洋時間)で終了済みである[6][7]。メインストリームサポートはそれぞれ2021年7月、2024年1月にすでに切れていた。
つまり本稿が「緊急適用せよ」と書いているKB5002883・KB5002891は、2016/2019にとって事実上最後のセキュリティ更新にあたる。次に同種の脆弱性が出ても、これらのバージョンには修正が提供されない。境界公開を続けるかどうかという判断は、この一点でほぼ決まる。Subscription Editionへ移行済みの環境だけが、継続的な更新を受け取れる状態にある。
日本企業でのパッチ適用、稟議とSIer保守契約が速度を左右する
海外の一般的な事例では自社IT部門が判断し即日〜数日でパッチを適用する組織が多いが、日本企業では同じ緊急度でも適用までの経路が異なることが多い。SIerに保守を委託している企業では、パッチ適用がSIerとの保守契約の作業範囲内に限られ、検証環境でのテストを契約上求められる場合がある。加えて変更管理として稟議を経る必要があり、承認だけで数日かかることも珍しくない。J-SOX(日本版企業改革法)対応で変更管理の記録・承認証跡が必須の企業では、緊急適用であっても事後に統制部門へ説明する工程が残る。SharePoint専任ではなく兼任で情報システム部門を回している企業も多く、休日夜間の緊急対応体制が薄い点も無視できない。
| 観点 | 海外の典型パターン | 日本企業の典型パターン |
|---|---|---|
| パッチ適用の主体 | 自社IT部門が即日〜数日で直接適用 | SIer保守契約の範囲内での対応、検証環境でのテストを要求されやすい |
| 意思決定プロセス | 現場裁量で即日適用できる組織が多い | 稟議・変更管理委員会の承認を経る必要があり、承認だけで数日かかることがある |
| 監査・内部統制 | インシデント後の事後報告が中心 | J-SOX対応で変更管理の記録・承認証跡が必須 |
| 人材・体制 | 専任のセキュリティ運用チームを持つ組織が多い | SharePoint専任ではなく兼任、休日夜間の緊急対応体制が薄い企業がある |
| 既存システムの年数 | クラウド移行が先行し、オンプレ残存は限定的 | 2016・2019導入のまま10年近く稼働し、カスタマイズ資産の移行コストが高い |
IT部門の判断としては、緊急パッチについてはSIerとの通常の保守契約フローを待たず、緊急変更(Emergency Change)の手続きを事前に用意しておくことが実効性を持つ。決裁側の判断としては、今回のような緊急パッチが年に複数回発生する前提で、境界公開継続のコストとSharePoint Online移行のコストを次の予算サイクルで比較材料に載せることが要る。
まとめ
CVE-2026-55040は、境界に置いたオンプレSharePoint Serverが認証層の実装不備一つで管理者権限まで奪われうることを示した。パッチは7月14日に提供済みで、未適用のまま境界公開を続けることが最大のリスクである。IT部門担当者の次の一手は、対象3バージョンのビルド番号を自社環境で確認し、KB5002882・KB5002883・KB5002891のいずれかを緊急適用することである。ただし2016/2019ではそれが最後のセキュリティ更新になる。決裁側の判断材料は、緊急パッチ適用にかかる稟議日数を実測し、SharePoint Online移行の検討を次年度予算に組み込むかどうかである。境界防御の限界は今回に限った話ではなく、次の脆弱性でも同じ構造で繰り返される。
よくある質問(FAQ)
Q. SharePoint Onlineを使っていれば今回のパッチは不要ですか。
A. 不要です。CVE-2026-55040はオンプレミス版SharePoint Serverのみが対象で、SharePoint Onlineは基盤構成が異なるため影響を受けません[2]。
Q. パッチを当てれば今回の件は完全に解決しますか。
A. パッチ適用は必須ですが、攻撃者が既にマシンキーを窃取していた場合はそれだけでは不十分です。CISAは侵害痕跡の確認とマシンキーのローテーションも合わせて求めています[3]。
Q. 多要素認証を導入していれば防げましたか。
A. 防げません。この脆弱性は認証トークンの検証処理自体を偽装するため、パスワードや多要素認証の強度とは独立して突破されます[1]。
出典
[1] Rapid7 “Microsoft SharePoint JWT Token Authentication Bypass Technical Analysis (CVE-2026-55040)” https://www.rapid7.com/blog/post/ra-microsoft-sharepoint-jwt-token-authentication-bypass-cve-2026-55040/[2] Rapid7 “CVE-2026-55040: Microsoft SharePoint JWT Token Authentication Bypass (FIXED)” https://www.rapid7.com/blog/post/ve-cve-2026-55040-microsoft-sharepoint-jwt-token-authentication-bypass-fixed/
[3] CISA “CISA Urges SharePoint Hardening After New Exploitations” https://www.cisa.gov/news-events/alerts/2026/07/14/cisa-urges-sharepoint-hardening-after-new-exploitations
[4] Security Affairs “SharePoint CVE-2026-55040 Comes Under Attack Following Public Exploit” https://securityaffairs.com/197137/hacking/sharepoint-cve-2026-55040-comes-under-attack-following-public-exploit.html
[5] CISA “Known Exploited Vulnerabilities Catalog”(CVE-2026-55040 のエントリ。dateAdded 2026-08-18 / dueDate 2026-08-21 / forensicTriage Yes) https://www.cisa.gov/known-exploited-vulnerabilities-catalog
[6] Microsoft Lifecycle “SharePoint Server 2016″(延長サポート終了 2026年7月15日) https://learn.microsoft.com/en-us/lifecycle/products/sharepoint-server-2016
[7] Microsoft Lifecycle “SharePoint Server 2019″(延長サポート終了 2026年7月15日) https://learn.microsoft.com/en-us/lifecycle/products/sharepoint-server-2019
[8] Microsoft Security Response Center “CVE-2026-55040″(CVSS・影響製品・修正ビルド) https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-55040