SIer(システムインテグレーター)やMSP(マネージドサービスプロバイダー)にMicrosoft 365・Entra ID環境の運用を委託している企業は多い。数千人規模のテナントで、日々の設定変更や障害対応を委託先が代行している場合、「委託先にどこまでの権限を渡しているか」を正確に説明できるだろうか。2026年8月3日、MicrosoftはEntra IDのパートナー向け支援ロールのうち「Partner Tier1 Support」「Partner Tier2 Support」という2つのロールへの新規割り当てをブロックした。この変更は、CSP(Cloud Solution Provider)経由の委託関係にある企業のID基盤担当者に、委任している権限の中身を棚卸しする契機を突きつける。
予備知識
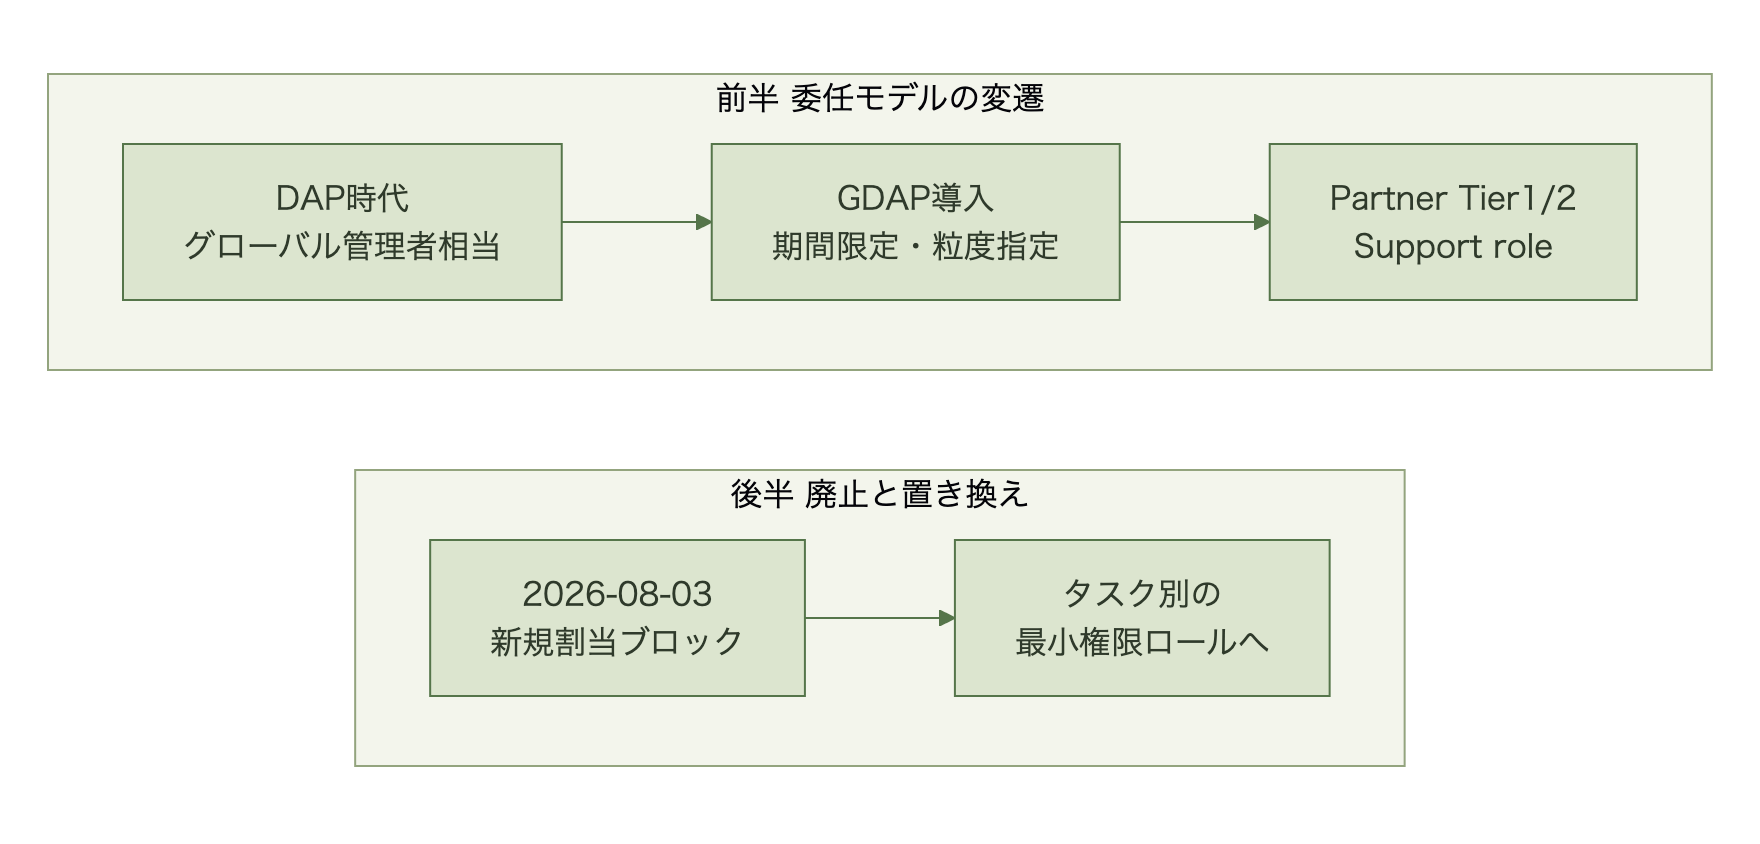
- GDAP(Granular Delegated Admin Privileges): パートナー企業が顧客テナントを代理管理する際に、必要な権限だけを期間限定で付与する仕組み。
- DAP(Delegated Admin Privileges): GDAP以前の仕組みで、パートナーに顧客テナントのグローバル管理者相当の権限を包括的に付与していた旧方式。
- 最小権限の原則: 業務遂行に必要な最小限の権限だけを付与し、それ以上の権限は与えないという設計原則。
- サービスサポート管理者(Service support administrator): サービス正常性の閲覧やサポートチケットの作成はできるが、設定変更はできない低権限ロール。
- ユーザー管理者(User Administrator): Microsoftが廃止対象ロールの最も近い代替として挙げているロール[1]。
Entra IDのロール構造や権限設計を図解でひと通り押さえ直したい担当者向けの入門書。


何が変わったのか:包括ロールから最小権限ロールへ
Microsoftは2026年8月3日以降、Entra IDの「Partner Tier1 Support」「Partner Tier2 Support」という2つのロールへの新規割り当てをブロックした[1]。既存の割り当ては維持されるが、Microsoftは段階的な廃止を進めており、パートナー企業に対して最小権限の原則に沿った代替ロールへの移行を推奨している[2]。
これらのロールはもともと、パートナーが顧客テナントのサポート業務を代行するために用意された比較的広い権限を持つロールだった。しかし、GDAPが導入される以前のDAPの時代は、パートナーに顧客テナントのグローバル管理者相当の権限を包括的に付与する運用が一般的で、パートナー経由でのサプライチェーン侵害への懸念が現実の脅威として認識されたことが、GDAPへの移行とパートナーロールの見直しを後押ししてきた背景にある[3]。
委託先に渡した権限を監査の視点からどう検証すべきかを学べる、内部監査人向けの実務書。
なぜ「支援ロール」がまとめて廃止対象になったのか
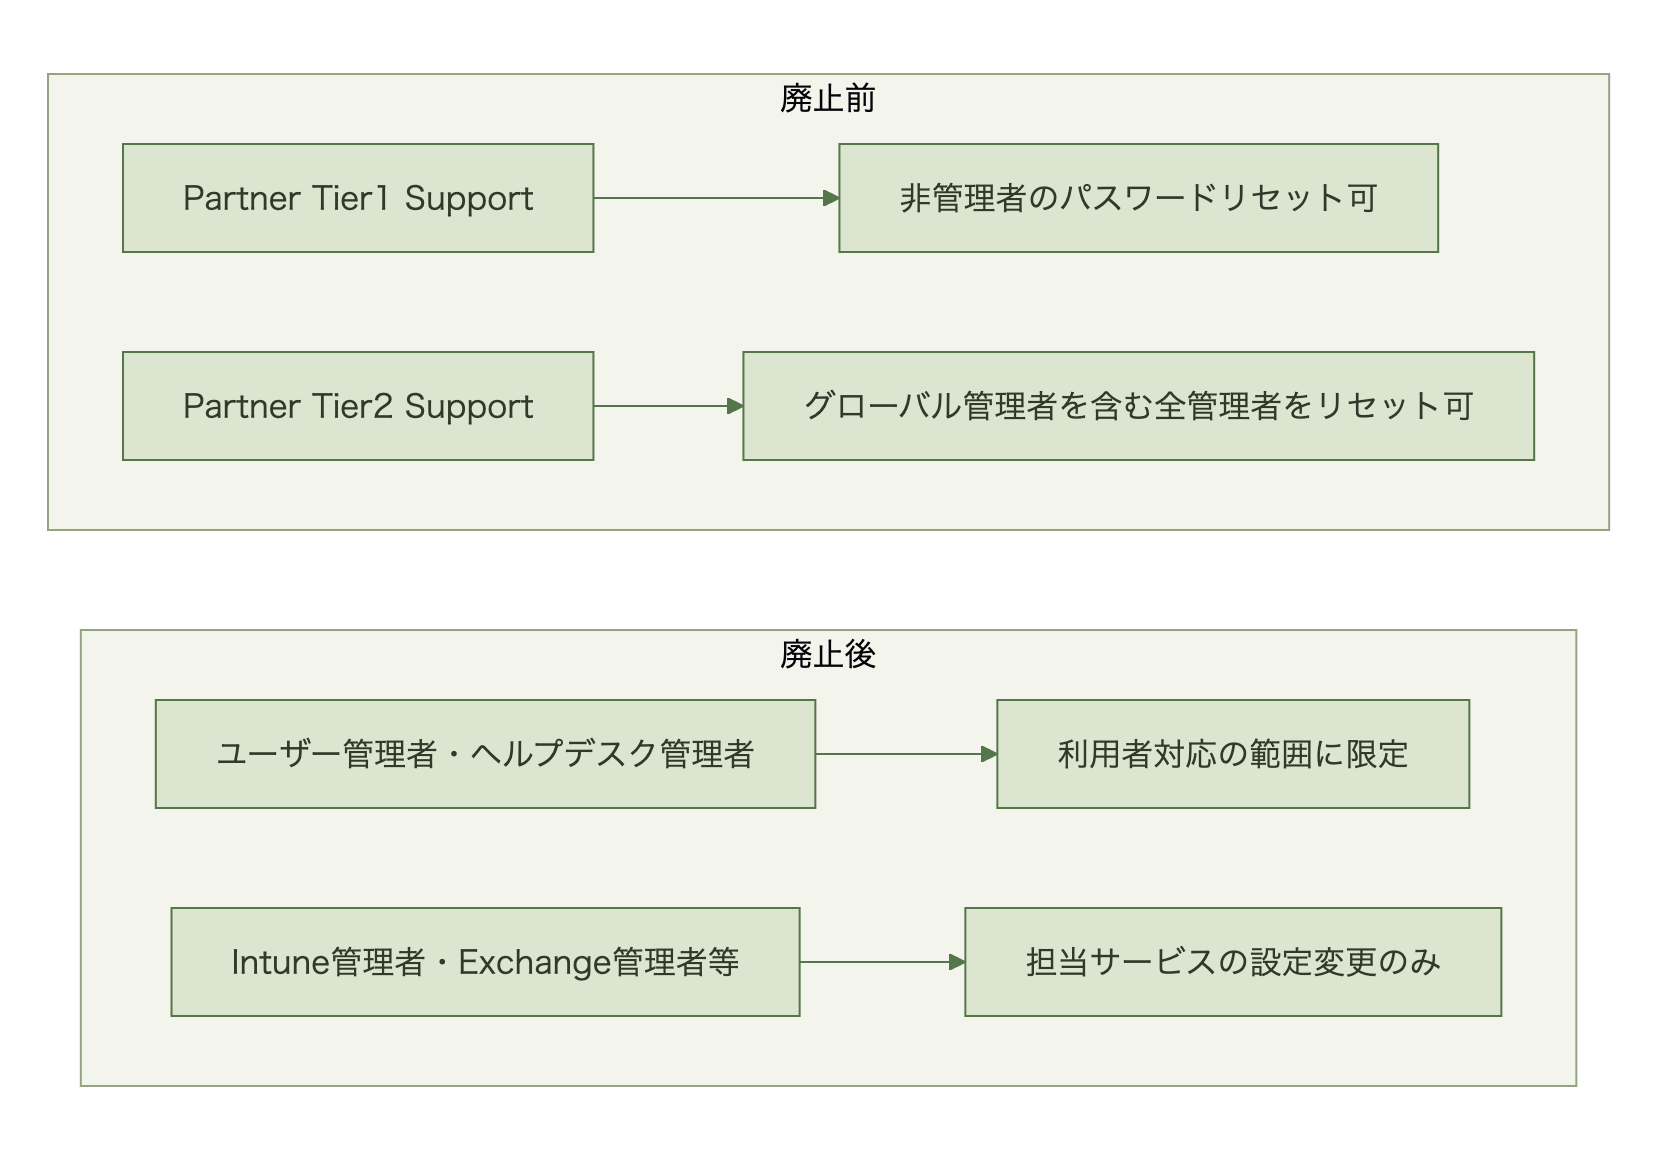
Partner Tier1 SupportはMicrosoftの権限リファレンス上も「特権ロール」に分類され、非管理者のパスワードリセットとリフレッシュトークンの無効化ができる。Partner Tier2 Supportに至っては、グローバル管理者を含むすべての管理者のパスワードをリセットできる。名称から受ける「支援窓口向けの軽いロール」という印象と、実際の権限の広さが乖離していた。Partner Tier2 Supportはさらに深い設定変更を伴う操作を想定しており、両ロールとも「サポート業務全般」という粒度の粗さが、最小権限の原則になじまなくなっていた。
Microsoftが示す代替方針は明確だ。廃止を告知したMC1409305は「多くのシナリオではユーザー管理者(User Administrator)が最も近い代替」としたうえで、ヘルプデスク管理者・グループ管理者・ライセンス管理者・ドメイン名管理者を用途別の置き換え先として挙げている[1]。チケット起票だけで足りる一次窓口にはサービスサポート管理者、設定変更が必要な二次対応にはIntune管理者やExchange管理者など、対応するサービスごとの管理者ロールを個別に割り当てる[3][4]。「サポート業務だから」という理由で広い権限をひとまとめに渡す設計から、「何の作業に必要か」を起点にロールを組み立てる設計への転換だ。
Microsoft Entra ID(旧Azure AD)の動的メンバーシップグループで部署や役職ごとにTeamsとSharePointの権限を配り、年1回の内部監査でアクセス権の棚卸し証跡を求められている。数千人規模の企業でID基盤を預[…]
委託関係にある企業が今すぐ確認すべきこと
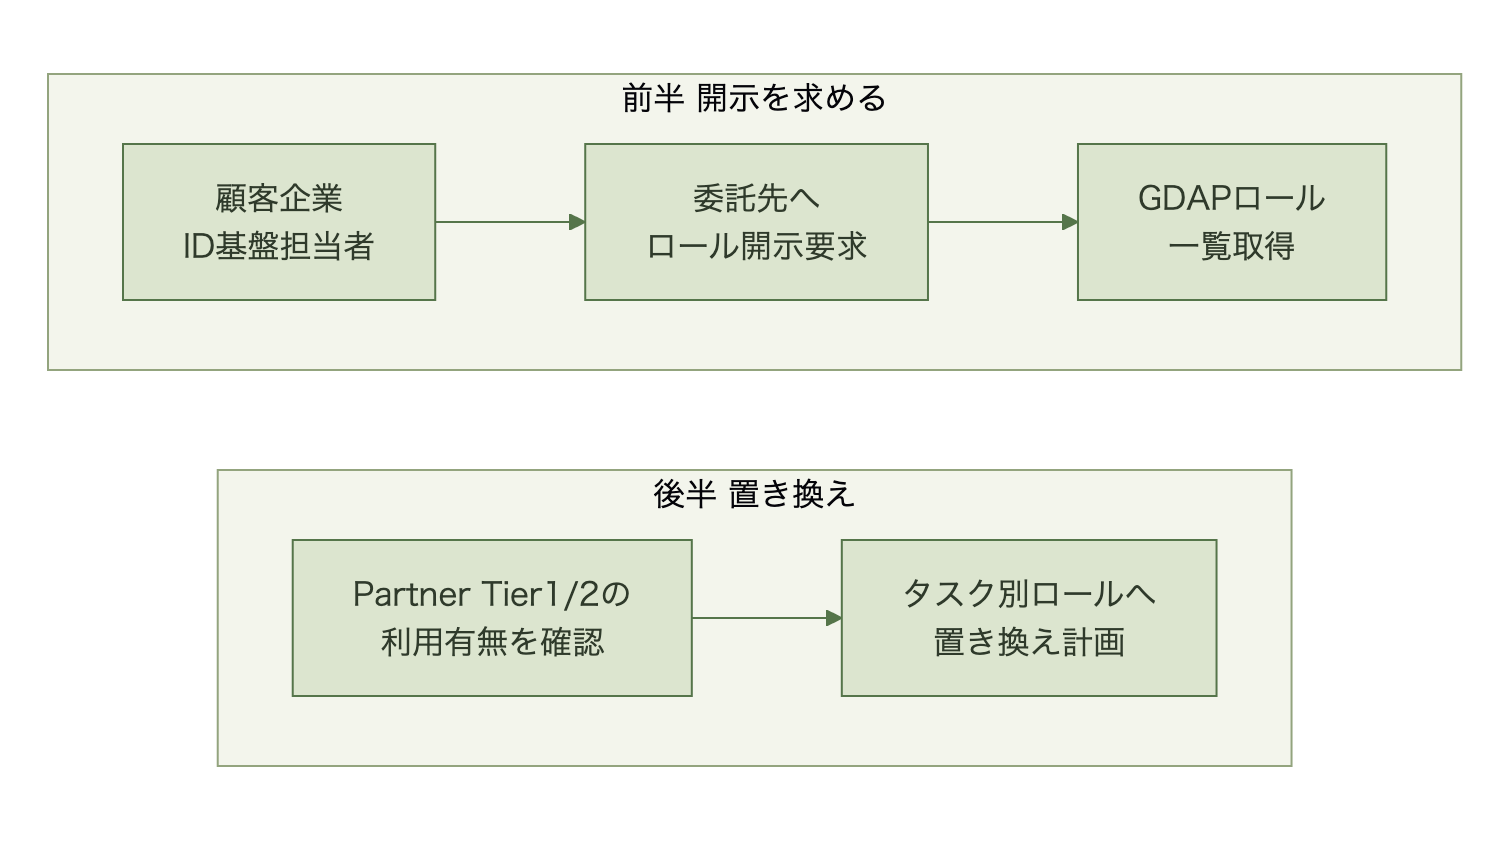
この変更の影響を受けるのは、SIerやMSPに運用委託している顧客企業側のテナント管理者だ。既存の割り当ては維持されるとはいえ、Microsoftが最小権限ロールへの移行を推奨している以上、委託先が保有するロールの棚卸しを顧客側からも主導する必要がある。委託先に「現在どのGDAPロールを保有しているか」「その権限は実際の作業内容に見合っているか」を確認し、必要であれば委託契約の権限範囲を見直す会話のきっかけにできる。
| 確認項目 | 具体的なアクション |
|---|---|
| 現状把握 | Entra管理センターで委託先に割り当て済みのGDAPロールを一覧化 |
| 適合性確認 | 各ロールが実際の委託業務範囲と一致しているかを委託先と突き合わせ |
| 移行計画 | Partner Tier1/2利用箇所を洗い出し、タスク別ロールへの置き換え計画を委託先に依頼 |
Entra ID(旧Azure AD)とオンプレのAD FS(オンプレADのフェデレーション認証基盤)を併用し、子会社・関連会社を含む複数ドメインでフェデレーション認証を組んでいる数千人規模の企業の情シスが、今まさに確認を急ぐべき変更があ[…]

日本企業のSIer委任モデルは、権限の可視化に耐えられるか
日本企業の多くは、Microsoft 365・Entra ID環境の日常運用をSIerやMSPに包括的に委託し、個別の権限設計にまで踏み込んで確認する習慣が薄い。保守契約は「運用一式」という粒度で結ばれることが多く、委託先がテナント内でどのGDAPロールを保有しているかを、顧客企業のID基盤担当者が把握していないケースも珍しくない。海外では、パートナー側の内部統制やセキュリティ認証(ISO 27001等)の一環として保有ロールの棚卸しが定期的に行われる傾向があるが、日本の保守契約ではこの棚卸しが契約上の成果物として明記されていないことが多い。
| 観点 | 海外で進みやすいこと | 日本企業で起きやすいこと |
|---|---|---|
| 権限の可視化 | パートナー側の内部監査で定期棚卸し | 顧客側から尋ねない限り確認されない |
| 契約への反映 | GDAPロール範囲をSLAに明記 | 「運用一式」の包括契約にとどまる |
| インシデント時の説明責任 | 保有ロールを即座に開示できる体制 | 棚卸しに時間がかかり監査対応が遅れる |
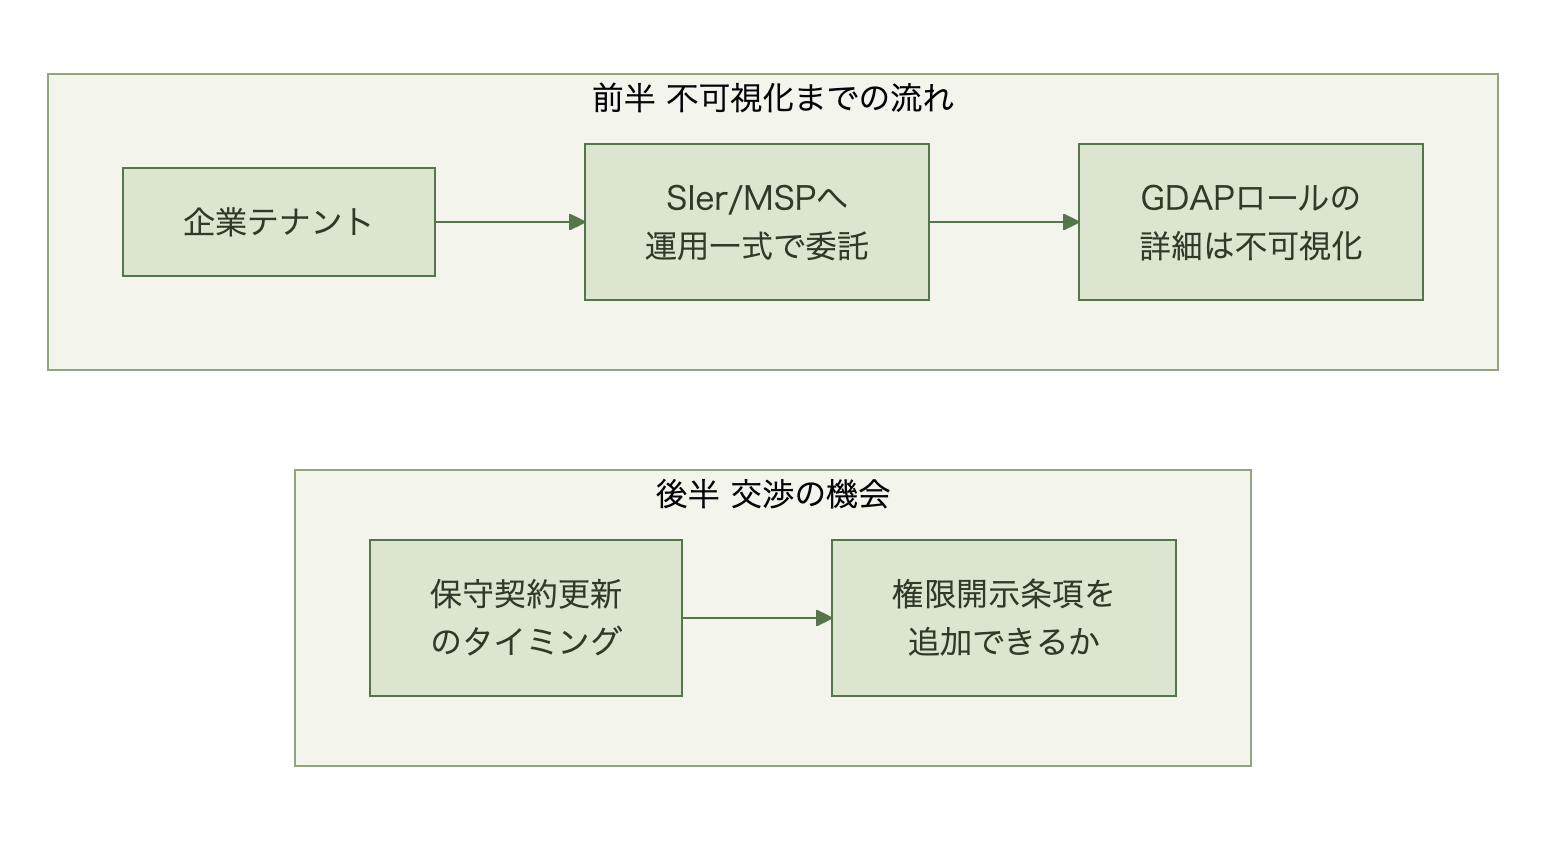
ID基盤担当者の次の一手は、委託先に対してGDAPロールの一覧開示を求め、Partner Tier1/2の利用有無を確認することだ。決裁側にとっての判断材料は、次回の保守契約更新時に、委託先の保有権限を定期的に開示させる条項を追加できるかという契約設計上の論点になる。
まとめ
MicrosoftによるPartner Tier1/2支援ロールの新規割当ブロックは、単なる一機能の廃止ではなく、パートナー委任権限を「サポート業務全般」という粗い粒度から「作業内容ごと」の最小権限へ組み替える動きの一部だ。SIer・MSPに運用委託している日本企業にとっては、委託先がテナント内でどこまでの権限を持っているかを可視化する契機になる。IT部門担当者の次の一手は委託先の保有ロールの棚卸し、決裁側の判断材料は保守契約への権限開示条項の追加だ。委任している権限の中身を、今のうちに言葉で説明できる状態にしておきたい。
よくある質問(FAQ)
Q. 既にPartner Tier1/2ロールが割り当てられている場合、今すぐ影響が出るか?
A. 既存の割り当ては維持されるため、直ちに機能が失われることはない。ただしMicrosoftは段階的な廃止を進めているため、早めに代替ロールへの移行計画を立てておく方が安全だ。
Q. 委託先が保有するGDAPロールを顧客側から確認する方法は?
A. Entra管理センターの「ロールと管理者」またはPartner Center側の委任管理設定画面から、テナントに割り当てられているGDAPロールの一覧を確認できる。
Q. 最小権限ロールへの移行はどの程度の作業になるか?
A. 委託先が担当する業務内容を洗い出し、対応するサービス別の管理者ロール(Intune管理者、Exchange管理者など)を個別に割り当て直す作業になる。委託業務の範囲が明確であれば、置き換え自体は比較的短期間で完了できる。
出典
[1] https://mc.merill.net/message/MC1409305[2] https://m365admin.handsontek.net/microsoft-entra-blocking-new-assignments-partner-tier-support-roles/
[3] https://learn.microsoft.com/en-us/partner-center/customers/gdap-least-privileged-roles-by-task
[4] https://learn.microsoft.com/en-us/partner-center/customers/gdap-introduction