数千台規模のサーバー・ネットワーク機器を抱え、脆弱性のパッチ適用可否をCVSS(共通脆弱性評価システム)スコアと担当者の経験則で判断し、独自の稟議フローで運用する企業のセキュリティ部門担当者にとって、2026年6月の米国CISA(Cybersecurity and Infrastructure Security Agency、米国土安全保障省傘下のサイバーセキュリティ機関)の新指令は他人事ではない。CISAはBOD 26-04(Binding Operational Directive、拘束力のある運用指令)を発行し、別々に運用してきた2本の指令を統合・置換した[1]。核心は、資産の露出度・KEV(悪用が確認された脆弱性のカタログ)該当・悪用の自動化度・侵害後の技術的影響という4変数で脆弱性のリスクを判定し、最重要脆弱性は3日以内の是正を義務づける点にある[1]。この指令自体は米国連邦機関にしか法的拘束力を持たないが、そこで採用された評価の設計思想は、パッチSLA(Service Level Agreement、対応期限の合意水準)を自社基準で運用する日本企業にも参照点になりうる。本稿はBOD 26-04の枠組みを整理し、日本企業のパッチSLA・稟議基準を見直す判断材料を示す。
予備知識
- BOD(拘束力のある運用指令): CISAが米国連邦文民行政機関に発する、法的拘束力を持つセキュリティ実施命令。
- KEV(既知の悪用済み脆弱性カタログ): 実際に悪用が確認された脆弱性をCISAが一覧化したデータベース。是正の優先順位付けの入力情報として使われる[2]。
- CVSS(共通脆弱性評価システム): 脆弱性の深刻度を0〜10の点数で表す業界標準の指標。深刻度は高いが実際には悪用されていない脆弱性も多く含む。
- リスクベースのパッチ管理: CVSSスコアの高さだけでなく、資産の外部露出や悪用実績など複数の要因を組み合わせて対応優先度を決める運用方式。
パッチSLAの根拠を監査でどう説明するか、リスクベースの内部統制の考え方を実務目線で押さえられる(2007年刊のため制度面の記述は古い)


BOD 26-04とは何か——2本の指令を置き換えた新基準
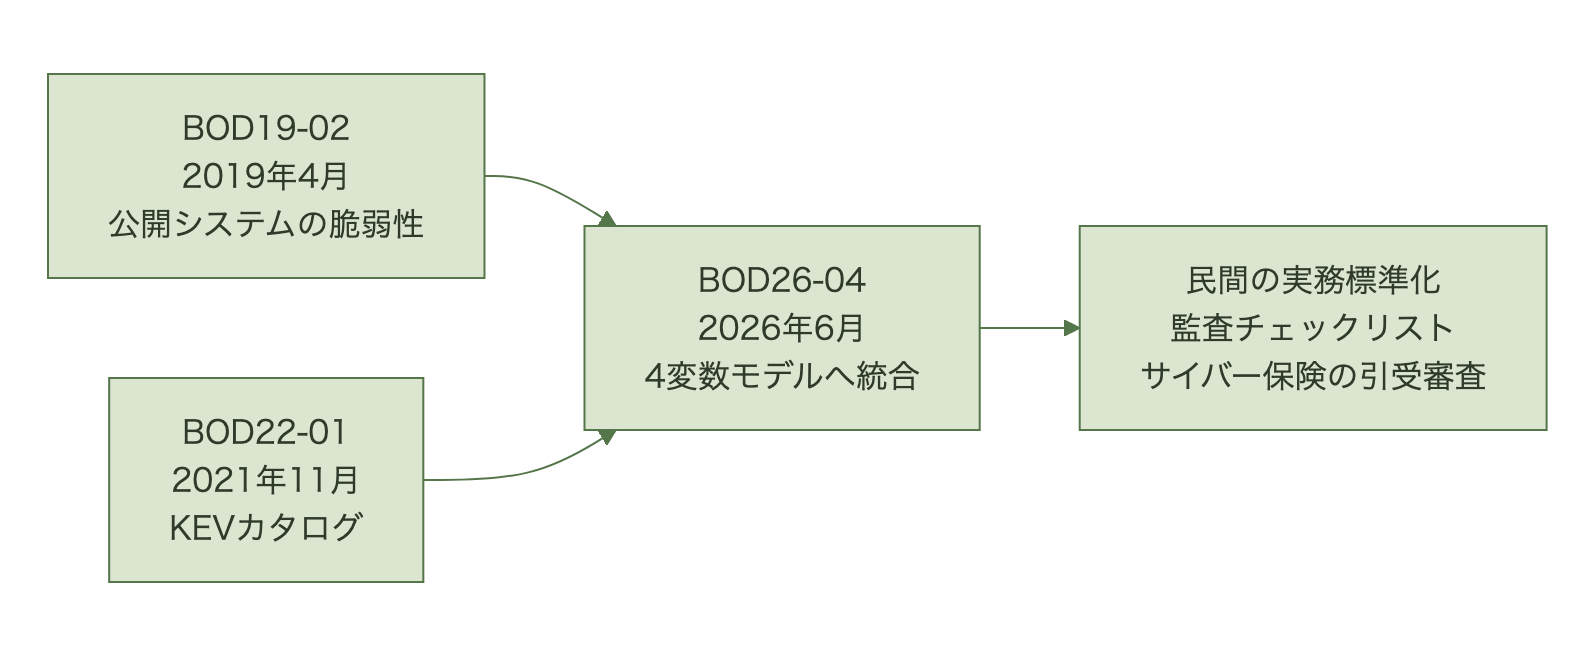
2026年6月10日、CISAはBOD 26-04「Prioritizing Security Updates Based on Risk」を発行した[1]。この指令は、KEVカタログ登録脆弱性の是正を義務化したBOD 22-01(2021年11月)と、インターネット公開システムの脆弱性是正を求めたBOD 19-02(2019年4月)の両方を「supersedes and hereby revokes(置換し、これにより撤回する)」と明記する[1]。対象は米国連邦文民行政機関の情報システムで、国家安全保障システムや省庁(原文は Department of War)・情報コミュニティのシステムは除外される[1]。
適用は段階的で、Table 1の期限充足が求められるのはPhase III(発行から180日以内、およそ2026年12月)である[1]。「3日ルール」はすでに全面発効しているわけではない。
背景には、CVSSスコアや「公開の有無」だけでは攻撃自動化の加速に対応しきれないという問題意識がある[4]。BOD 26-04は単一指標ではなく4変数の組み合わせで緊急度を判定する決定木モデルに切り替えた点が最大の変更点だ[1][3]。
| 項目 | BOD 19-02/BOD 22-01(旧) | BOD 26-04(新、2026年6月〜) |
|---|---|---|
| 優先順位の基準 | インターネット公開の有無/KEVカタログ登録の有無 | 資産露出・KEV該当・悪用自動化・技術的影響の4変数 |
| 判定方法 | 個別条件の積み上げ | 4変数の組み合わせによる決定木(ティア分岐) |
| 最短の是正期限 | KEV登録から原則14日 | 3日以内(16通り中5通り。うち3通りはフォレンジック調査を伴う) |
| 対象範囲 | 連邦文民行政機関 | 連邦文民行政機関(国家安全保障システム・国防総省・情報コミュニティは除外) |
決裁側がパッチSLA見直しを経営判断としてどう位置づけるか、経団連系の実務手引きから学べる

4つのリスク変数と3日・14日・60日・更新時の4ティア——判定ロジックの中身
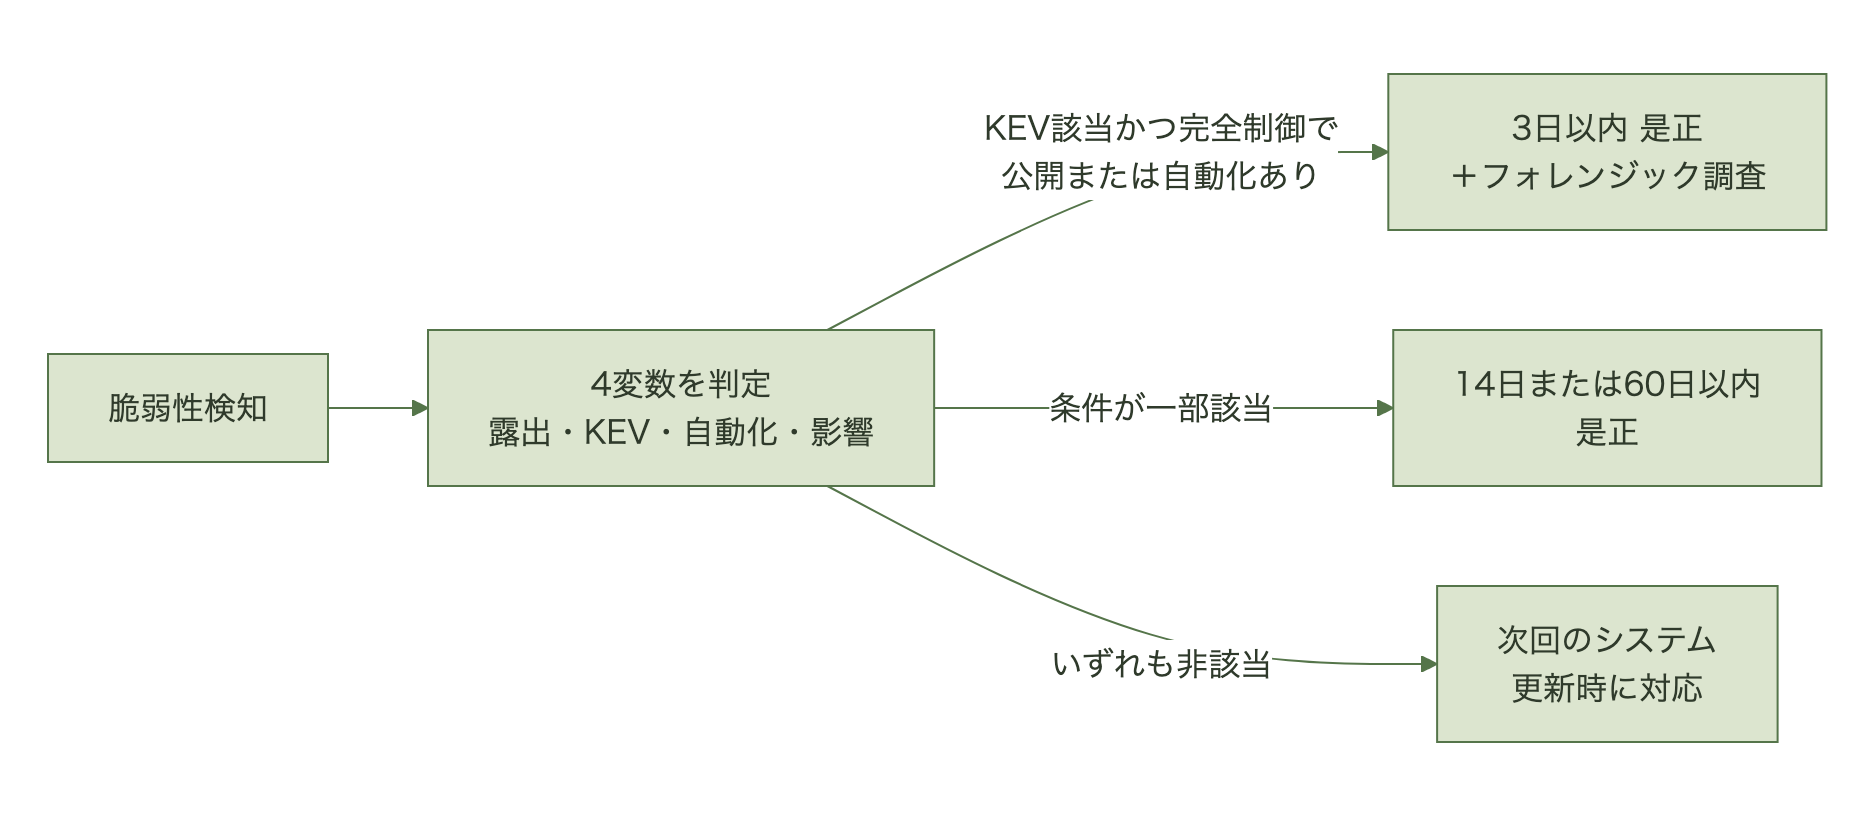
BOD 26-04が定める4変数は次の通りだ[1]。①資産露出(脆弱な資産がインターネットから到達可能か)、②KEV該当(そのCVE〈共通脆弱性識別子〉がKEVカタログに登録済みか)、③悪用の自動化(悪用手順を全自動化できるか)、④技術的影響(部分制御と完全制御のどちらを奪われるか)。
指令のTable 1は、この4変数の全16通りに期限を割り当てている[1]。期限は3日・14日・60日・システム更新時の4区分で、3日のうち一部にはフォレンジック調査(侵害の痕跡調査)が付く。
ここで誤解しやすいのは、4条件が最も危険な側で揃わなくても3日になる組み合わせがある点だ。16通りのうち3日は5通りで、内訳は次のようになっている[1]。
| # | 公開 | KEV | 自動化 | 影響 | 期限 |
|---|---|---|---|---|---|
| 1 | あり | 該当 | 可 | 完全制御 | 3日+フォレンジック調査 |
| 2 | あり | 該当 | 可 | 部分制御 | 3日 |
| 3 | あり | 該当 | 不可 | 完全制御 | 3日+フォレンジック調査 |
| 5 | あり | 非該当 | 可 | 完全制御 | 3日 |
| 9 | なし | 該当 | 可 | 完全制御 | 3日+フォレンジック調査 |
規則として整理すると、KEV該当かつ完全制御で、公開または自動化のどちらかが成立すれば3日+フォレンジック調査。KEVに載っていなくても、公開資産で自動化可能かつ完全制御なら3日(#5)。逆に非公開かつ自動化不可なら、KEV該当・完全制御でも14日にとどまる。
残りは14日が6通り、60日が3通り、そして4条件がすべて最も危険でない側の2通りは次回のシステム更新時に修正(Fix on system upgrade)でよい[1]。「条件が欠ければ14日か60日」ではなく、繰り延べのティアが存在する点も実務では重要になる。
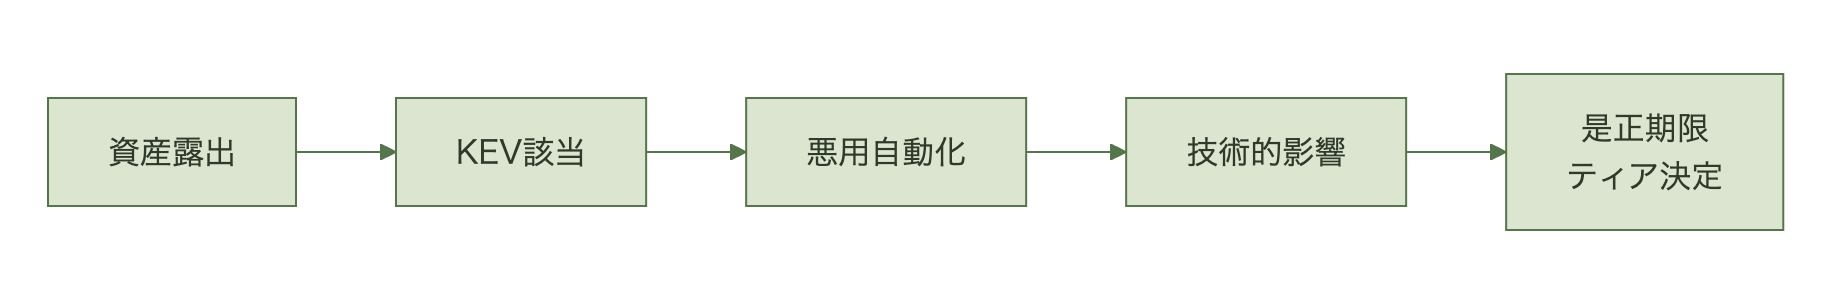
CISAのKEVカタログページも、個々の脆弱性の是正アクションに「BOD 26-04のガイダンスに従うこと」と明記し、カタログとBOD 26-04が一体運用される設計になっている[2]。期限は静的ではない。公開資産を非公開に切り離せば期限は延び、CISAがCVEをKEVカタログへ新規登録すれば期限は即座に短縮される[3]。
「最新のパッチさえ当てていれば安全」という前提を、根本から揺さぶる出来事が2026年8月26日に起きた。米CISA(サイバーセキュリティ・インフラセキュリティ庁)が実際に悪用が確認された脆弱性を集めるKEV(Known Exploited[…]
民間への波及——KEVカタログが標準になった前例
CISAはBOD 26-04の適用を連邦機関以外に義務づけていないが、民間企業にも同じ枠組みの活用を促している[3]。前身のBOD 22-01が導入したKEVカタログについて、脆弱性管理ベンダーのArmorCodeは「発行から18か月ほどで民間企業のセキュリティプログラムや監査チェックリスト、サイバー保険の引受審査で事実上の業界標準になった」と述べている[4]。これは計測値ではなく同社幹部の見解である点は割り引いて読む必要がある。
同じ分析は、4変数モデルが単なる期限短縮ではなく運用体制への要求だとも指摘する。資産の露出状況を継続把握する統合インベントリと、条件変化を自動で再計算する仕組みが手作業では成立しないためだ[4]。3日という期限は、判定から適用までの自動化を前提にした数字といえる。ただし両社とも脆弱性管理製品の提供元であり、「自動化が必要」という結論は自社の販売メッセージと重なることも踏まえておきたい。
なお期限の分布については、CISA自身の初期分析として、ある大規模文民機関で3日ティアに該当したのは脆弱性インスタンスの約1%、60%超は次回更新まで繰り延べ可能だったと報告されている[4]。「3日ルール」という呼び名から受ける印象より、実際に3日で動かす対象はかなり絞られる。
数千台の仮想マシンを一つの管理コンソールで束ねている、そんな企業のサーバー基盤担当者にとって、2026年8月は落ち着かない月になった。仮想化基盤の管理製品であるVMware vCenter(サーバー仮想化を集中管理するソフトウェア)に、認[…]
日本企業のパッチSLA・稟議フローにこの枠組みは応用できるか
日本企業にはCISAのような法定義務のKEV是正指令は存在しない。ただし「資産の露出・悪用実績・影響度を組み合わせて優先順位を決める」という考え方は、法的義務の有無と切り離して輸入できる。前提条件は異なる。保守契約はSIer(システムインテグレーター)との年次一括更新が基本で、脆弱性ごとに期限を切る発想が薄い。緊急パッチもCAB(変更諮問委員会)経由の通常ルートに乗せると3日どころか14日でも間に合わないことが珍しくない。監査上は変更管理台帳があっても「なぜこの期限か」の判定根拠を残す仕組みが薄く、4変数判定を継続的に回せる専任体制を持つ企業も限られる。
| 論点 | 米国連邦機関(BOD 26-04) | 日本企業でよくある運用 |
|---|---|---|
| 是正期限の性格 | 法的拘束力のある指令 | 社内規程・SLAとして自主設定 |
| 優先順位の根拠 | 4変数の組み合わせを表で一意に判定 | CVSSスコアと担当者の経験則が中心 |
| 変更管理 | 緊急パッチ用の迅速適用手順を保有 | CAB経由の通常ルートで数週間かかる例が多い |
| 判定根拠の記録 | 4変数の判定結果を記録し報告義務あり | 「なぜその期限か」の根拠記録が薄い場合が多い |
※右列は公開統計ではなく、筆者が実務で見てきた典型例の整理である。
IT部門の判断は、既存のCVSSベースのパッチSLAに「外部公開の有無」と「KEV該当か」の2軸を先に組み込み、簡易版の決定木を作るところから着手できる。決裁側の判断は、緊急パッチを通常の稟議・CABルートと切り離す迅速承認レーンを常設するかどうかを、平時のうちに定めておくことだ。
市場が縮むなかで、ガーミンだけがシェアを4ポイント伸ばせたのはなぜか 2026年8月のガーミンを一言でまとめるなら、「値上げをせずに、価格の段を増やした月」でした。 調査会社Omdiaの2026年第2四半期の集計で、ガーミンのスマートウォ[…]
まとめ
BOD 26-04は、脆弱性のリスクをCVSSスコア単独ではなく資産露出・KEV該当・悪用自動化・技術的影響の4変数で判定し、最重要脆弱性を3日以内に是正させる枠組みへ転換した米国連邦機関向けの指令だ。法的拘束力は日本企業に及ばないが、KEVカタログが業界標準化した前例を踏まえると、この考え方は取り込む価値がある。IT部門は自社のパッチSLAに露出度とKEV該当の2軸を足すところから始め、決裁側は緊急パッチの迅速承認レーンを平時に設計しておくことが、次の類似指令への備えになる。
よくある質問(FAQ)
Q1. BOD 26-04は日本企業にも義務として適用されますか。
いいえ。米国連邦文民行政機関にのみ法的拘束力を持つ指令で、日本企業に義務は生じません。評価の考え方は任意に参考にできます。
Q2. KEVカタログとは何が違うのですか。
KEVカタログは悪用が確認された脆弱性の一覧そのもので、BOD 26-04はカタログ該当を含む4変数で是正期限を決める運用ルールです。両者は一体で運用されます。
Q3. 3日以内という期限は現実的なのでしょうか。
条件が最も厳しい組み合わせに限られ、資産管理や判定の自動化が前提です。手作業中心の運用で同水準を維持するのは難しいとされています。
出典
[1] CISA (2026-06-10) https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk[2] CISA「KEV Catalog」 https://www.cisa.gov/known-exploited-vulnerabilities-catalog
[3] Tenable「BOD 26-04 FAQ」 https://www.tenable.com/blog/cisa-bod-26-04-FAQ-vulnerability-remediation-impact
[4] Armorcode「BOD 26-04 Is an Architecture Mandate」 https://www.armorcode.com/blog/cisa-bod-26-04-is-an-architecture-mandate-not-a-patching-directive