2026年7月、データ恐喝集団「ExfilSquad(エクスフィルスクワッド)」が、米国のゴルフクラブメーカー、テーラーメイドと、同社がタイガー・ウッズと共同で2024年に立ち上げたアパレル・フットウェアブランド「サンデーレッド」から、顧客の個人情報・注文履歴、そしてAIサポートチャットの会話記録を含む約200万件のデータをエクスフィル(外部への不正な持ち出し)したと主張した[1][2]。この集団は名前のとおりデータの持ち出し(エクスフィル)に特化しており、ファイルを暗号化しない。侵入や脆弱性の悪用も伴わず、公開設定を誤ったクラウドのポータルからデータを読み出し、リークサイトでの公開をちらつかせて対価を迫る[7][8]。一般に言うランサムウェアとは手口が異なる。
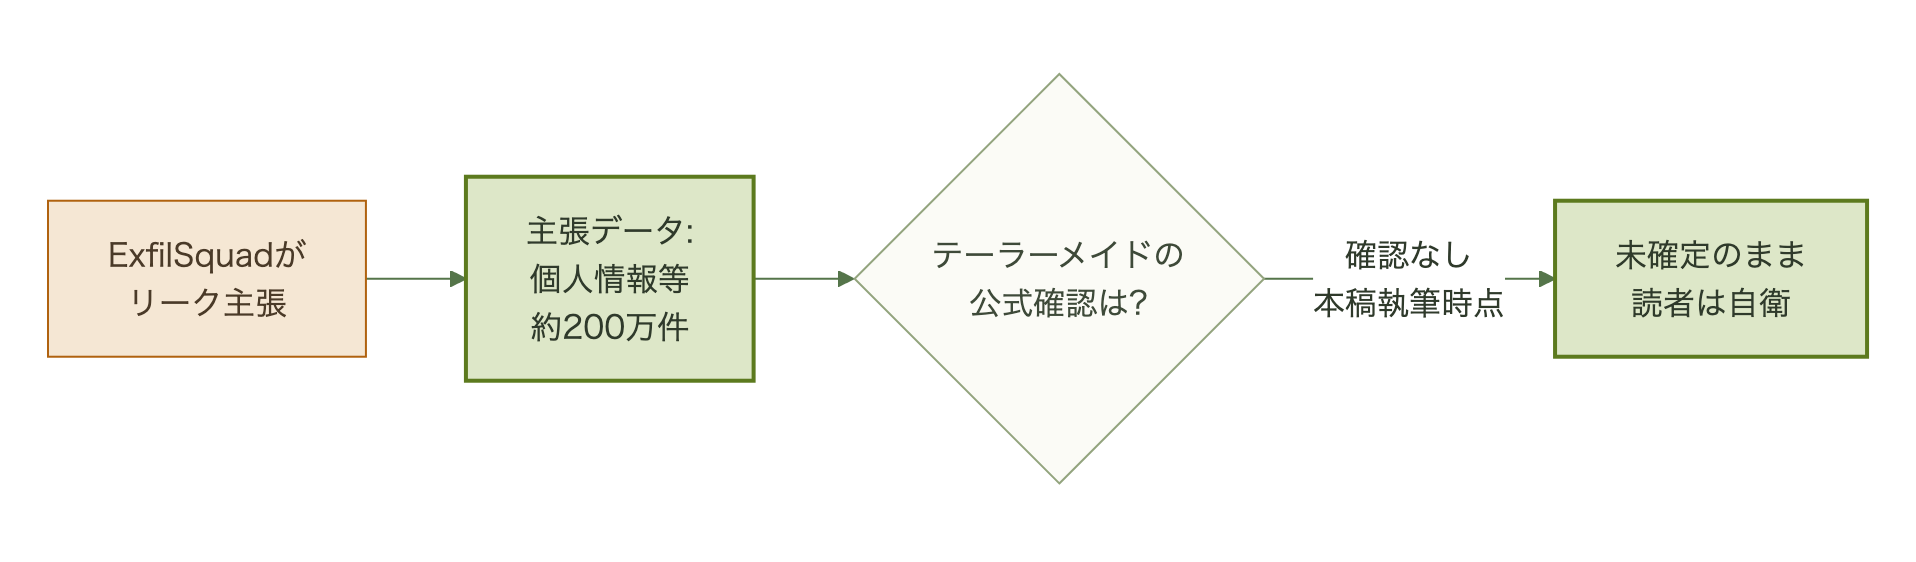
主張の裏付けも、当初とは状況が変わっている。セキュリティ企業FortraのFIRE(Fortra Intelligence and Research Experts)が、ExfilSquadが2026年8月7日に公開した13被害者分のアーカイブを検証し、合計382.64GB・2,700万件で、データ形式はMicrosoft Dataverseからのエクスポートと整合すると報告した[9]。テーラーメイド・サンデーレッド分の約200万件はこの13件に含まれる[7]。ただしテーラーメイド自身がこの被害を公式に確認または否定した発表は、本稿執筆時点で見当たらない[1][2][3]。
それでもこの一件が示唆に富むのは、盗まれたと主張されるデータの中に、従来の注文データにはなかった「AIサポートチャットの記録」という新しい種類の情報が含まれている点にある。テーラーメイド製品を購入したりAIフィッティング・サポートチャットを使ったりしたことがある読者にとっては、自分のアカウント情報や会話履歴が対象になっている可能性がある話であり、ビジネス・IT側の読者にとっては、DTC(消費者直販)化を進めるゴルフ用品メーカーが、AIサポートチャットという新しいデータの器をどこまで管理できているかを問う事例として読める。
ExfilSquadは何を主張しているのか
ExfilSquadは、テーラーメイドとサンデーレッドから約200万件の顧客関連データを窃取したと主張しているランサムウェア集団だ。脅威インテリジェンス(サイバー攻撃の兆候や攻撃者の手口を収集・分析する情報)を追跡するSOCRadarなど複数のトラッカーサイトによると、ExfilSquadは2026年7月26日、自ら運営するリークサイト上でテーラーメイドとサンデーレッドを被害者として掲載し、氏名・連絡先などの個人情報、注文・配送情報、法人向けアカウント情報、決済・財務関連情報、社内メモや添付ファイル、そしてAIサポートチャットの記録が含まれると主張した[1][2][3]。
新しい顧客接点(AIチャット等)が増えるほど問われる、データの管理体制づくりを体系的に学べる一冊。


なぜテーラーメイドとタイガーのブランドが狙われたのか
ゴルフ好きなら真っ先に浮かぶ問いだろう。答えは拍子抜けするものだ。ブランドは狙われていない。狙われたのは設定ミスである。
ExfilSquadの手口は、公開されたMicrosoft Power Pagesのポータルで、匿名ユーザー向けのウェブロールにDataverseのテーブルへの読み取り権限が広く付与されている状態を探すことだ。この設定になっていると、サイトを訪れた誰もがテーブルの中身を読める。CybelAngelの分析は「ランサムウェアの展開も、マルウェアの使用も、横展開も、ソフトウェア脆弱性の悪用もない」と整理しており、標的の選定は「高度な事前偵察ではなく、露出した設定を見つけられるかどうかで決まる日和見的なもの」と評価している[8]。Fortraの検証でも、被害者は「攻撃者が設定ミスのあるMicrosoft Power Portalを巡回するなどの列挙手法で特定したとみられる」とされた[9]。
被害者の顔ぶれを並べると、この見立てが腑に落ちる。
| 被害組織 | 分野 | 件数 |
|---|---|---|
| Zenith Bank(ナイジェリア) | 金融 | 9,000万件(後に掲載取り下げ) |
| ヒューストン市 | 自治体 | 600万件 |
| アトランタ市 | 自治体 | 300万件 |
| Wesco International | 流通 | 260万件 |
| Frontier Airlines | 航空 | 240万件 |
| テーラーメイド/サンデーレッド | スポーツ用品 | 200万件 |
| Bonava | 住宅建設 | 84.2万件 |
| Allstate | 保険 | 65.7万件 |
| 英・教育省 | 政府 | 60.7万件 |
| ニューカッスル大学 | 教育 | 44万件 |
| Viavi Solutions | 通信機器 | 43万件 |
| 英・警察全国法令データベース | 法執行 | 13.5万件 |
| コロンビア特別区公立学校 | 教育 | 6万件 |
出典: Resecurity[7]。このほかMicrosoftやAnalog Devicesも被害者として掲載されている[10]
金融、自治体、航空、保険、政府、教育、法執行——業種にも国にも規模にも共通点がない。 共通しているのは、同じクラウド製品の同じ設定ミスを抱えていたことだけだ。テーラーメイドがこのリストに載っているのは、ゴルフ用品メーカーだからでも、タイガー・ウッズのブランドを抱えているからでもなく、条件に合致する組織を横断的に探した網に掛かったからと見るのが自然になる。
ではブランド名は無関係かというと、そうでもない。選定の理由ではないが、公開後の圧力としては効く。 データを人質に取る恐喝で交渉材料になるのは、公開されたときの痛みの大きさだ。タイガー・ウッズの名前を冠したサンデーレッドは2024年に立ち上がったばかりで、ブランドの信頼そのものが資産になっている。ヒューストン市の600万件より件数が少なくても、見出しになりやすいのはこちらである。攻撃者にとっては、探す段階では業種を問わず、公表する段階では名の通った相手ほど都合がよい。
この構図は、記事の後半で扱うAIチャットの話ともつながる。AIサポートチャットの記録は最新の顧客接点だが、それが漏れた経路は、匿名ユーザーにテーブルを読ませてしまうという古典的なアクセス制御の誤りだった可能性が高い。新しい種類のデータを、古い種類のミスで失う。 ここが本件のいちばん実務的な教訓になる。
当初これらは、ExfilSquad自身がリークサイトに掲載した主張を脅威インテリジェンス各社が転記・集約したものにすぎなかった[1][2][3]。その後8月にデータ本体が公開され、Fortra FIREによる検証で13被害者分・382.64GB・2,700万件という実体が確認されている[9]。主張の水増しを疑う段階は過ぎ、残る不確実性はテーラーメイド側の公式説明がないことに移っている。被害範囲の正確な内訳、通知の要否、対応状況のいずれも同社からは示されていない[1][2][3]。
漏えい等報告の義務化がいつ・何を対象に生じるのかを、短時間で正確に押さえられる入門書。

なぜAIサポートチャットの記録は注文データより機微なのか
AIサポートチャットの記録が機微なのは、購入者の行動や意図までもが会話文としてそのまま残るからだ。従来の注文データは、氏名・住所・購入商品・金額といった定型的な項目に限られる。一方でAIフィッティングやカスタマーサポートのチャット窓口では、利用者が「肘を痛めているのでシャフトを変えたい」「予算はいくらまでで、他社製品と迷っている」といった健康状態や経済状況、比較検討先まで自然文で打ち込む。この会話ログがそのまま流出すれば、単なる購買履歴以上に、個人の生活や意思決定の背景までもが第三者の手に渡ることになる。
| 比較項目 | 従来の注文データ | AIサポートチャットの記録 |
|---|---|---|
| 内容の形式 | 定型項目(氏名・住所・商品・金額) | 自由記述の会話文 |
| 含まれ得る情報 | 購入履歴・配送先 | 健康状態・予算・悩み・比較検討先などの背景情報 |
| 悪用リスク | なりすまし注文・フィッシング | より説得力の高い標的型フィッシング、心理につけ込む詐欺 |
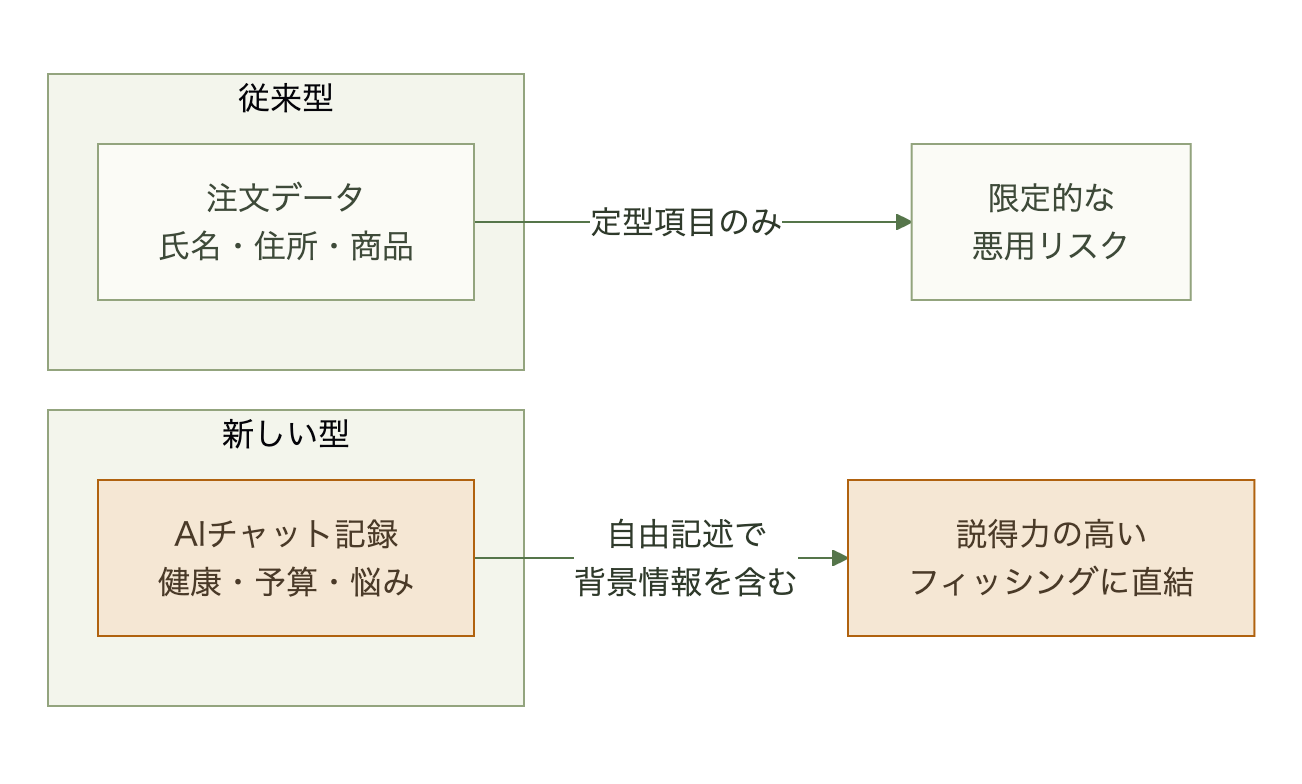
この違いは、フィッシング(正規の企業や担当者を装って情報や金銭をだまし取る詐欺手口)の説得力にも直結する。攻撃者が実際の会話内容を把握していれば、「先日お問い合わせいただいたシャフト交換の件で」といった、本物の担当者にしか書けないはずの文面を装うことができ、受け手が疑いを持ちにくくなる。DTCブランドがAIサポートチャットを顧客接点として拡充するほど、この種のログはコールセンターの通話録音と同じかそれ以上に機微な資産になっていく。
愛知県新城市の三河カントリークラブが2026年3月31日、大阪地裁に民事再生法の適用を申請した。負債総額は約120億円、債権者は約1,400名にのぼる[1]。入会時にゴルフ場へ預けた資金を一定期間後に返してもらう約束、いわゆる預託金の返還[…]
恐喝集団の主張にどう向き合うべきか
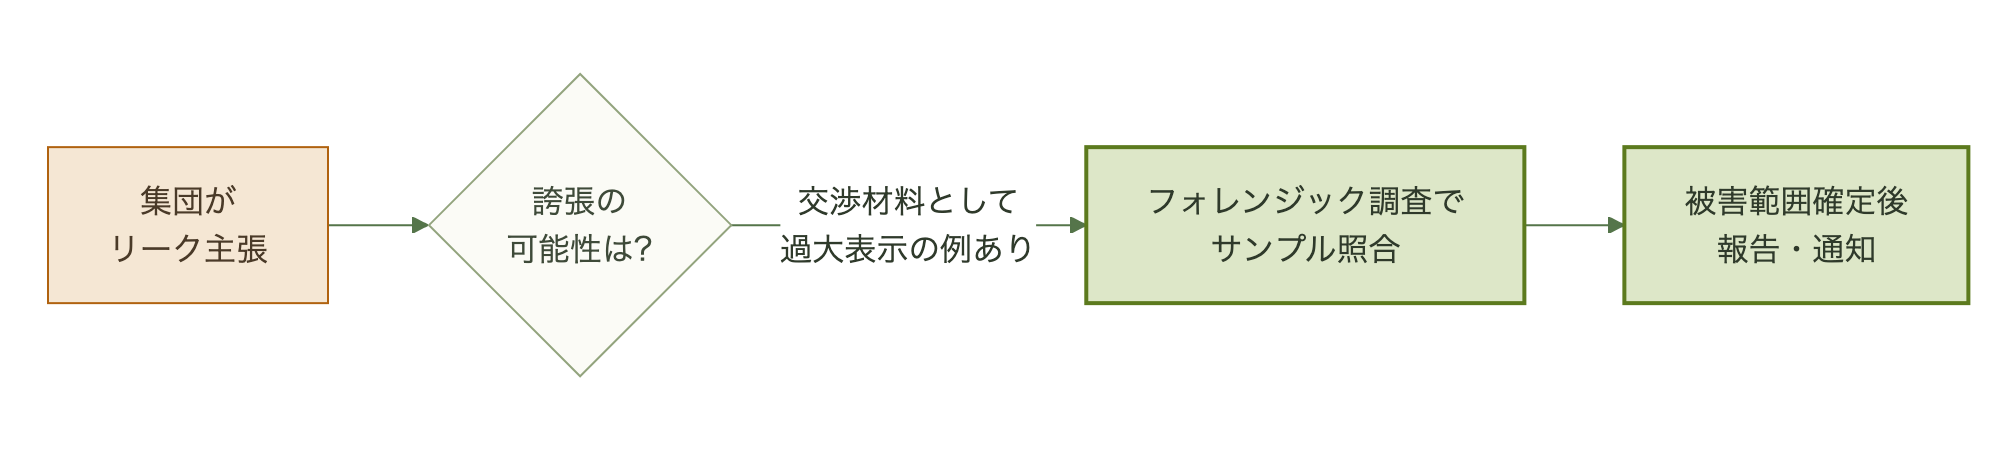
恐喝集団のリークサイト上の主張は、実際の被害規模を誇張したり、過去の別件データを使い回したりする例が知られており、公開直後の数字をそのまま鵜呑みにはできない。データの公開をちらつかせて対価を迫る集団にとって、主張が大きいほど交渉材料になるため、件数や内容を過大に見せる動機があるからだ。
今回はこの疑いが実データの検証で解消された珍しいケースになる。8月7日にアーカイブが公開され、Fortra FIREが13被害者分・382.64GB・2,700万件を確認、データ形式もMicrosoft Dataverseのエクスポートと整合した[9]。つまり主張は水増しではなかった。
残るのは企業側の説明責任だ。標準的な手順では、被害を主張された企業がフォレンジック専門会社に調査を依頼し、公開されたデータと自社システムのログを突き合わせて範囲を確定し、そのうえで規制当局への報告や顧客通知に進む。テーラーメイドについては、本稿執筆時点でこうした調査結果の公表は確認できていない。
読者としてできる現実的な備えは、主張の真偽が確定するのを待つことではない。テーラーメイドやサンデーレッドのアカウント・注文履歴に不審な動きがないか確認し、この一件に触れたメールやSMSが届いても即座にリンクを踏まないという、基本的な防御を先に済ませておくことだ。
三重県いなべ市の六石ゴルフ倶楽部が、2026年9月1日に東京地裁へ民事再生法の適用を申請した。民事再生法とは、経営が行き詰まった企業が裁判所の監督のもとで事業を続けながら債務を圧縮し、破産と違い会社を存続させたまま再建を目指す手続きである[…]
日本でゴルフ用品メーカーのAIサポートチャットは個人情報保護法上どう扱われるのか
結論から言えば、日本にも同種の漏えいに対応する枠組みは既に存在する。個人情報保護法は2022年の改正で、要配慮個人情報の漏えいや不正アクセスなど不正目的による漏えい、1,000人を超える漏えいなどに該当する場合、個人情報保護委員会への報告と本人への通知を義務化しており、報告はおおむね3〜5日以内の速報と、期限内の確報という2段階で行う仕組みになっている[4]。AIサポートチャットの会話記録も、氏名や連絡先と紐づけば個人データに当たり、この報告義務の対象になり得る。
米国と異なるのは、報告の仕組みが法律上明文化され、委員会への提出が制度として定着している点だ。実際、委員会の年次報告によれば漏えい等報告の処理件数は令和4年度の7,685件から令和5年度に12,120件、令和6年度には19,056件へと増加を続けている[5][6]。米国には連邦レベルでの統一的な報告義務がなく、テーラーメイドのように被害の有無自体が定まらないまま公式声明が出ない状況が生じやすい。
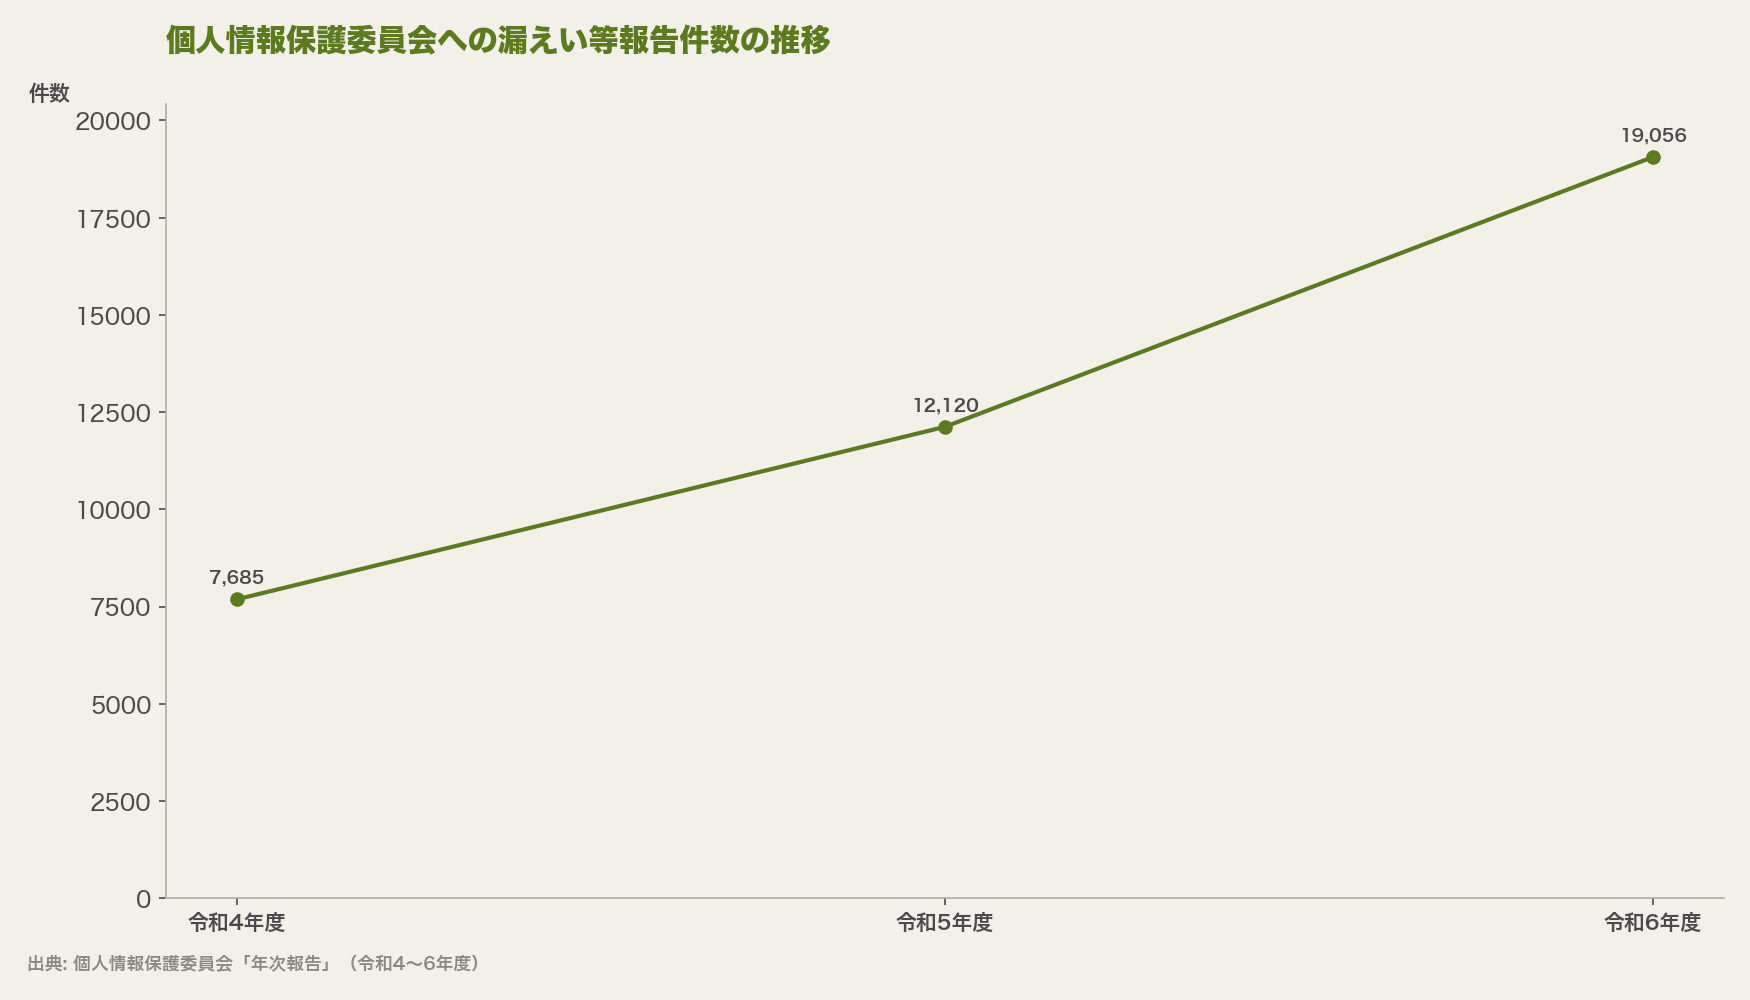
日本で同種の被害が起きた場合、ゴルフ用品メーカーは要配慮性・件数を精査したうえで委員会への報告要否を判断する義務を負う。読者側は、日本国内のブランドでも、AIサポート窓口に打ち込んだ内容が個人データとして扱われている前提に立ち、必要以上に機微な情報を書き込まないという心構えが実務的な備えになる。
| 項目 | 米国(今回のケース) | 日本 |
|---|---|---|
| 報告義務の法的根拠 | 連邦レベルの統一義務なし(州法等が個別に規定) | 個人情報保護法で明文化[4] |
| 委員会等への報告期限 | 統一的な期限は本稿では確認していない | 速報:概ね3〜5日以内、確報:期限内[4] |
| AIチャットログの扱い | 業界横断の明確な位置付けは本稿では確認していない | 氏名等と紐づけば個人データとして報告義務の対象になり得る[4] |
| 漏えい報告件数の推移 | 本稿では確認していない | 令和4年度7,685件→令和6年度19,056件と増加傾向[5][6] |
ガーミンは誰に何を売っているのか — STPで読む「計測器」ブランド 結論を先に言えば、ガーミンは狙う相手を「真剣なアマチュアと専心するプロ」に絞り込み、感性のスローガンではなくVO2max・電池・衛星精度・安全機能という「測れる成果」で[…]

まとめ
この一件から見えるのは、AIサポートチャットという新しい顧客接点が、従来の注文データ以上に機微な情報を抱え込み始めているという構造の変化と、それが失われた経路の古さである。攻撃者はゴルフブランドを狙ったのではなく、匿名ユーザーにデータテーブルを開放してしまっているポータルを横断的に探した[8][9]。新しいデータの器を増やすほど、それを載せる基盤の設定を誰が点検しているのかが問われる。第三者の検証でデータの実在が確認された以上、企業側に残された仕事は、範囲の確定と顧客への説明を急ぐことに絞られる。
ゴルフ用品を購入したりAIサポートチャットを使ったりした経験がある読者は、この機会にテーラーメイドやサンデーレッドのアカウントを確認し、不審なメールに注意してほしい。ビジネス・IT側の読者にとっては、AIチャットログを「便利な顧客接点」としてだけでなく「機微データの新しい保管場所」として管理する視点を持てるかどうかが、次に問われる論点になる。
よくある質問(FAQ)
Q. 自分のデータが流出したかどうかを確認する方法はあるのか。
A. 本稿執筆時点で、ExfilSquad側や第三者機関が本人向けに検索できる確認手段を公開している事実は確認できていない。テーラーメイドやサンデーレッドから個別の通知が届いていなくても、注文履歴やアカウントのログイン記録に見覚えのない動きがないかを自分で確認し、この一件に触れるメールやSMSのリンクを不用意に踏まないようにしておくのが現実的な対応になる。
Q. この主張は本当なのか。
A. データ本体については裏付けが取れている。Fortra FIREが2026年8月7日公開分の13被害者アーカイブを検証し、382.64GB・2,700万件でMicrosoft Dataverseのエクスポート形式と整合すると報告した[9]。一方でテーラーメイドからの公式な確認・否定は本稿執筆時点で見当たらない。
Q. なぜテーラーメイドやタイガー・ウッズのブランドが狙われたのか。
A. ブランドを狙ったわけではないとみられる。ExfilSquadは公開設定を誤ったMicrosoft Power Pagesポータルを横断的に探して読み出す手口で、被害者は金融・自治体・航空・教育・法執行など業種がばらばらである[7][8][9]。ブランドの知名度は選定理由ではなく、公表後の交渉圧力として効く要素と見るのが自然になる。
Q. AIサポートチャットの記録はなぜ危険なのか。
A. 定型項目に限られる注文データと違い、利用者が自然文で入力する健康状態や予算、比較検討先といった背景情報まで含まれやすく、流出した場合により説得力の高いフィッシングなどに悪用されるリスクが高いためだ。
出典
[1] SOCRadar「TaylorMade & Sun Day Red Golf Ransomware Attack by ExfilSquad」 https://socradar.io/free-tools/ransomware-intelligence/victims/taylormade-sun-day-red-golf-exfilsquad-76661b6c[2] DeXpose「ExfilSquad Targets TaylorMade & Sun Day Red Golf in Ransomware Attack」 https://www.dexpose.io/exfilsquad-targets-taylormade-sun-day-red-golf-in-ransomware-attack/
[3] ransomware.live「Victim: TaylorMade & Sun Day Red golf – ExfilSquad」 https://www.ransomware.live/id/VGF5bG9yTWFkZSAmIFN1biBEYXkgUmVkIGdvbGZARXhmaWxTcXVhZA
[4] 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」 https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/
[5] Newton Consulting「事業者による個人情報漏えい事案は約1.6倍に、令和5年度『年次報告書』を公開 個人情報保護委員会」 https://www.newton-consulting.co.jp/itilnavi/flash/id=7237
[6] MSコンパス(三井住友海上)「個人情報の漏えい、過去最多 個人情報保護委員会が年次報告を公表」 https://mscompass.ms-ins.com/business-news/pll-leakage-many/
[7] Resecurity「ExfilSquad Targets New Victims, Shares Data via Torrents」(2026年8月7日) https://www.resecurity.com/blog/article/exfilsquad-targets-new-victims-shares-data-via-torrents
[8] CybelAngel「ExfilSquad: 7 Things Security Teams Need to Know」(2026年8月4日) https://cybelangel.com/blog/exfilsquad-7-things-to-know/
[9] Infosecurity Magazine「Researchers Confirm ExfilSquad’s Access to Sensitive Data」(2026年8月14日) https://www.infosecurity-magazine.com/news/exfilsquads-13-organizations/
[10] ransomware.live「Group: ExfilSquad」 https://www.ransomware.live/group/ExfilSquad