在宅勤務のVPNやCitrixの仮想デスクトップの入口にNetScalerを置き、運用を保守SIerに任せている日本企業は多い。その情報システム部門のセキュリティ担当と、機器を預かるSIerの技術者がいま判断を迫られている。
対象は、Cloud Software Group(Citrixブランドの提供元)のNetScaler ADC(負荷分散装置)とNetScaler Gateway(リモートアクセスの入口機能)である。2026年9月27日、同社は8件の脆弱性を公表し、うちCVE-2026-88771とCVE-2026-88772はすでに悪用されていた[1][3][6]。影響を受けるのは14.1-73.37より前と13.1-64.23より前の版で、認証なしで任意のコードを実行される[2][6]。
Citrixの公式アカウントと、インターネット上の機器を観測するCensysも、Xで公表を伝えている[7][8]。
Please see our latest Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778. Citrix urges affected customers to install the relevant updated versions as soon as possible.
— Citrix (@citrix) 元投稿を見る
Citrix has released a security bulletin for 8 vulnerabilities in NetScaler ADC and NetScaler Gateway (CVE-2026-88771 through CVE-2026-88778). Censys currently observes ~37K internet-facing hosts serving ~285K NetScaler web endpoints worldwide. Review Citrix’s guidance and
— Censys (@censysio) 元投稿を見る
米CISA(サイバーセキュリティ・インフラセキュリティ庁)は同日、2件をKEVに登録し、対応期限を3日後の9月30日とした[2]。同時に、更新でフォレンジックの痕跡が失われうるとして、パッチの前に侵害の兆候を確認するよう求めた[1]。
Mandiant(Google傘下のインシデント対応企業)によれば、88772の悪用は少なくとも9月上旬から続いていた[4]。開示時点で侵入済みの組織がある前提で動くべきだ。本稿は、修正版と影響構成、パッチ前の証拠保全とIoC確認、侵害時の認証情報リセット範囲、保守委託先との役割分担を順に整理する。
予備知識
- KEV: CISAが公開する、悪用が確認された脆弱性の一覧。米連邦機関に対応期限が課される
- IoC: 改ざんされた設定ファイルや不審なファイルなど、侵入を示す痕跡
- DTLS: UDP上で暗号化通信を行う方式。今回の攻撃はUDP/443で届く
- NSPPE: NetScalerの通信処理エンジン。今回の攻撃ではこのプロセスが異常終了する
ログ、メモリ、ディスクの順に何を残せば後から侵害を説明できるのかを、手順として押さえたいセキュリティ担当に向く一冊。


CVE-2026-88771と88772は何が危ないのか、影響版と修正版
結論として、88771は標準構成で狙われ、88772もVPN仮想サーバーでは標準で条件を満たすため、ほぼすべてのGateway利用企業が対象になる。JPCERT/CCは、88771はデフォルト構成を含むすべての構成が影響を受け、88772はDTLSが有効な構成が影響を受けると説明している[3]。そのうえで、VPN仮想サーバーではDTLSが既定で有効だと注記した[3]。
| 項目 | CVE-2026-88771 | CVE-2026-88772 |
|---|---|---|
| 種類 | 入力検証の不備(CWE-20) | メモリ境界の不備(CWE-119) |
| 影響 | 認証なしで任意コマンド実行 | 遠隔コード実行またはサービス停止 |
| 条件 | デフォルト構成を含む全構成 | DTLSが有効な構成 |
| CVSS v4.0(ベンダー) | 9.5 | 9.5 |
| CVSS v3.1(NVD) | 9.8 | 8.1 |
| KEV登録日と期限 | 9月27日/9月30日 | 9月27日/9月30日 |
CVSSは深刻度を0〜10で示す尺度だ。88772のNVD評価が8.1なのは攻撃の複雑さを高(AC:H)と見たためで、ベンダー評価は9.5である[2]。
修正版は系列ごとに分かれる[3][6]。13.1系のFIPS/NDcPP版だけ番号の体系が違う。
| 系列 | 修正版(これ以降) |
|---|---|
| NetScaler ADC/Gateway 14.1 | 14.1-73.37 |
| NetScaler ADC/Gateway 13.1 | 13.1-64.23 |
| NetScaler ADC FIPS 14.1 | 14.1-73.37 FIPS |
| NetScaler ADC FIPS/NDcPP 13.1 | 13.1-37.279 |
ベンダーは88771と88772に回避策を提供していない[3]。Citrixが管理するクラウドサービスとAdaptive Authenticationは同社が更新済みで、利用者の作業が要るのは自社で運用する機器だ[3]。
どのログを集め、どの兆候で誰が動くかを事前に決めておく考え方が、機器ログを転送していない組織の見直しに役立つ。
なぜパッチの前に証拠保全とIoC確認が要るのか
理由は2つある。更新や再起動で攻撃の痕跡が消えうること、そして更新しても侵入済みの攻撃者と盗まれた認証情報は残ることだ。CISAは更新でフォレンジックの可視性を失う可能性を明記し、パッチ前の確認と証拠保全を求めた[1]。Mandiantも、修正版への更新だけでは攻撃者を追い出せず、盗まれた認証情報のリスクには何の効果もないと強調している[5]。
Mandiantの分析では、攻撃者は侵入後に/etc/httpd.confを書き換え、.debや.sigの拡張子をPHPとして動かすWebシェルを/var/netscaler/gui/vpn/scripts/linuxに置いた[4]。/bin/shにSUID(実行時に所有者権限で動く属性)を付けて権限を保ち、通信を内部へ中継するSLAPSHOTというツールも使った[4]。痕跡をログから削る動きもあった[4]。
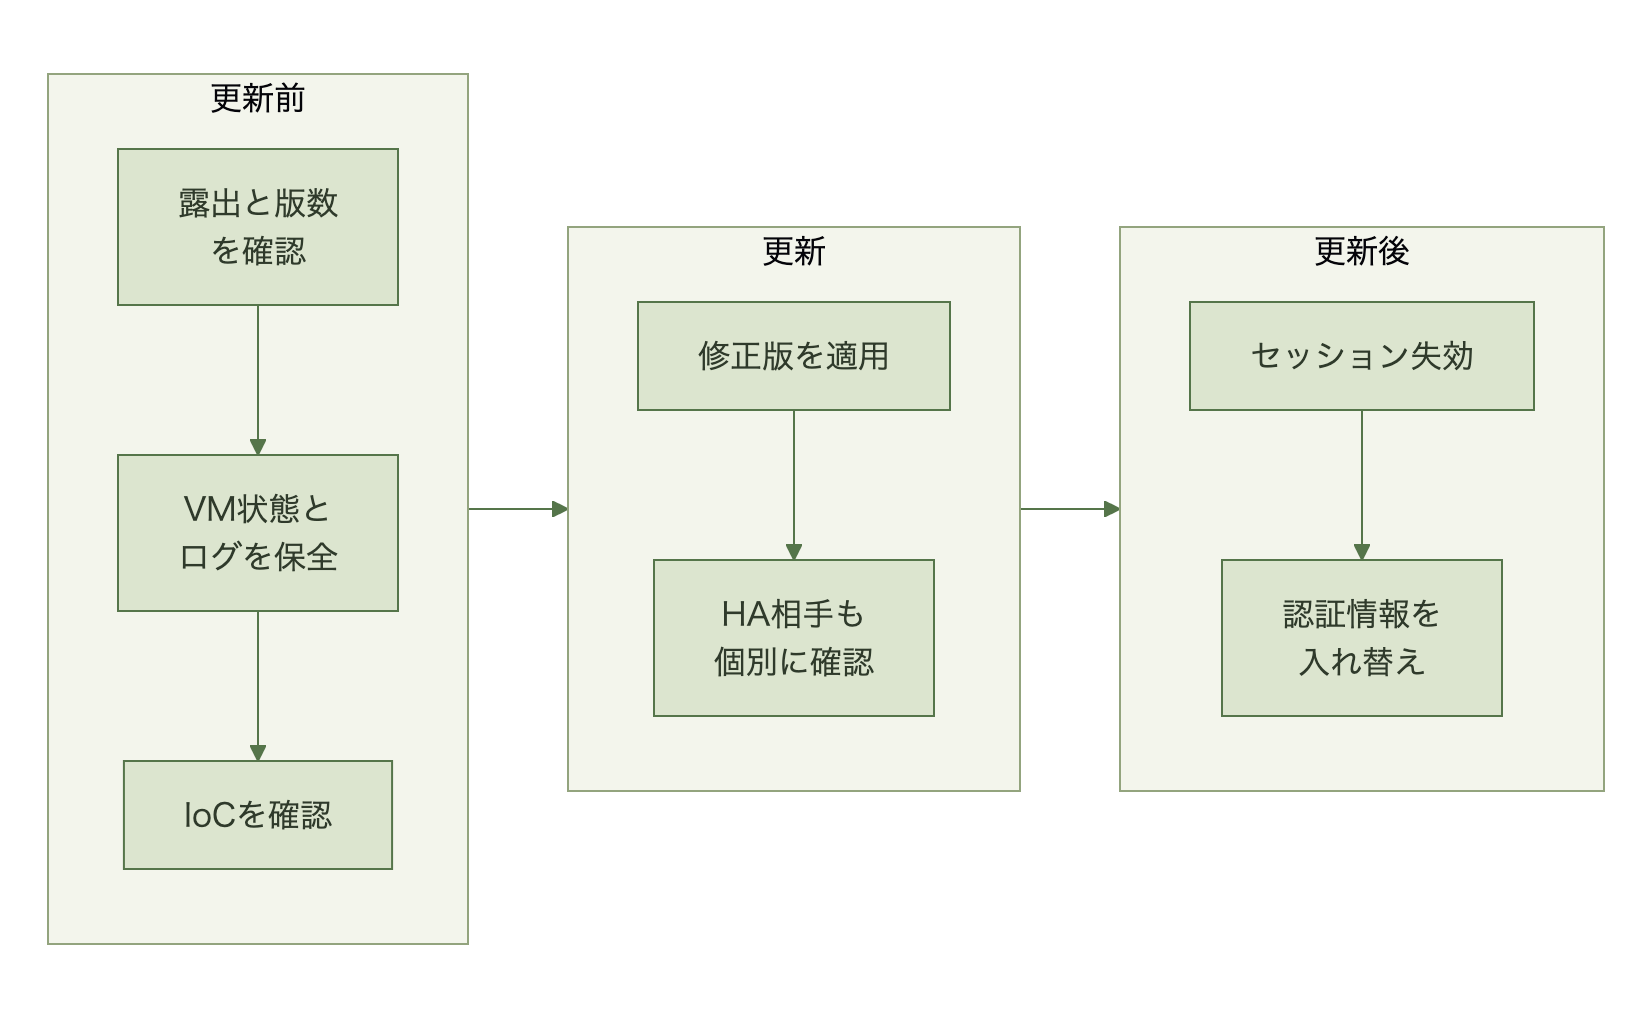
優先すべきは機器の外に出ないログだ。Mandiantは、NSPPEの異常終了を記録する/var/log/messagesは通常のns.log転送に含まれず、Webサーバーのログも既定では転送されないと指摘する[4]。VPXのような仮想アプライアンスなら、再起動前にメモリ込みのVMスナップショットを取るよう勧めている[4]。
IoCの確認では、Mandiantが示した次のコマンドが出発点になる[4]。順に、設定ファイルへの不正な追記、配布用ディレクトリに紛れたスクリプト、SLAPSHOTの実行痕を探す。
grep -En -i "application/x-httpd-php|php_flag|AliasMatch" /etc/httpd.conf
file /var/netscaler/gui/vpn/scripts/linux/* /var/netscaler/gui/vpns/scripts/vista/* /var/netscaler/gui/vpns/scripts/mac/* /netscaler/ns_gui/vpn/media/* 2>/dev/null | grep -E "ASCII text|PHP script"
ps aux | grep -E "python.*(\.uxd|uxdport|uxdlock|base64)"
あわせて、/tmp/.uxdportと/tmp/.uxdlockの有無、/bin/shの権限も見る[4]。Citrix自身もIoC Scannerの利用手順を公開しており、CISAは侵害が疑われる場合の手順書CTX694799を参照先に挙げている[1][4]。
Oracleのセキュリティアドバイザリが公開される2週間前から、攻撃者はすでに学校のネットワークを荒らし回っていた。米国のサイバー犯罪グループUNC6240(ShinyHunters)は、Oracle PeopleSoft PeopleT[…]
侵害が疑われたら認証情報をどこまでリセットするか
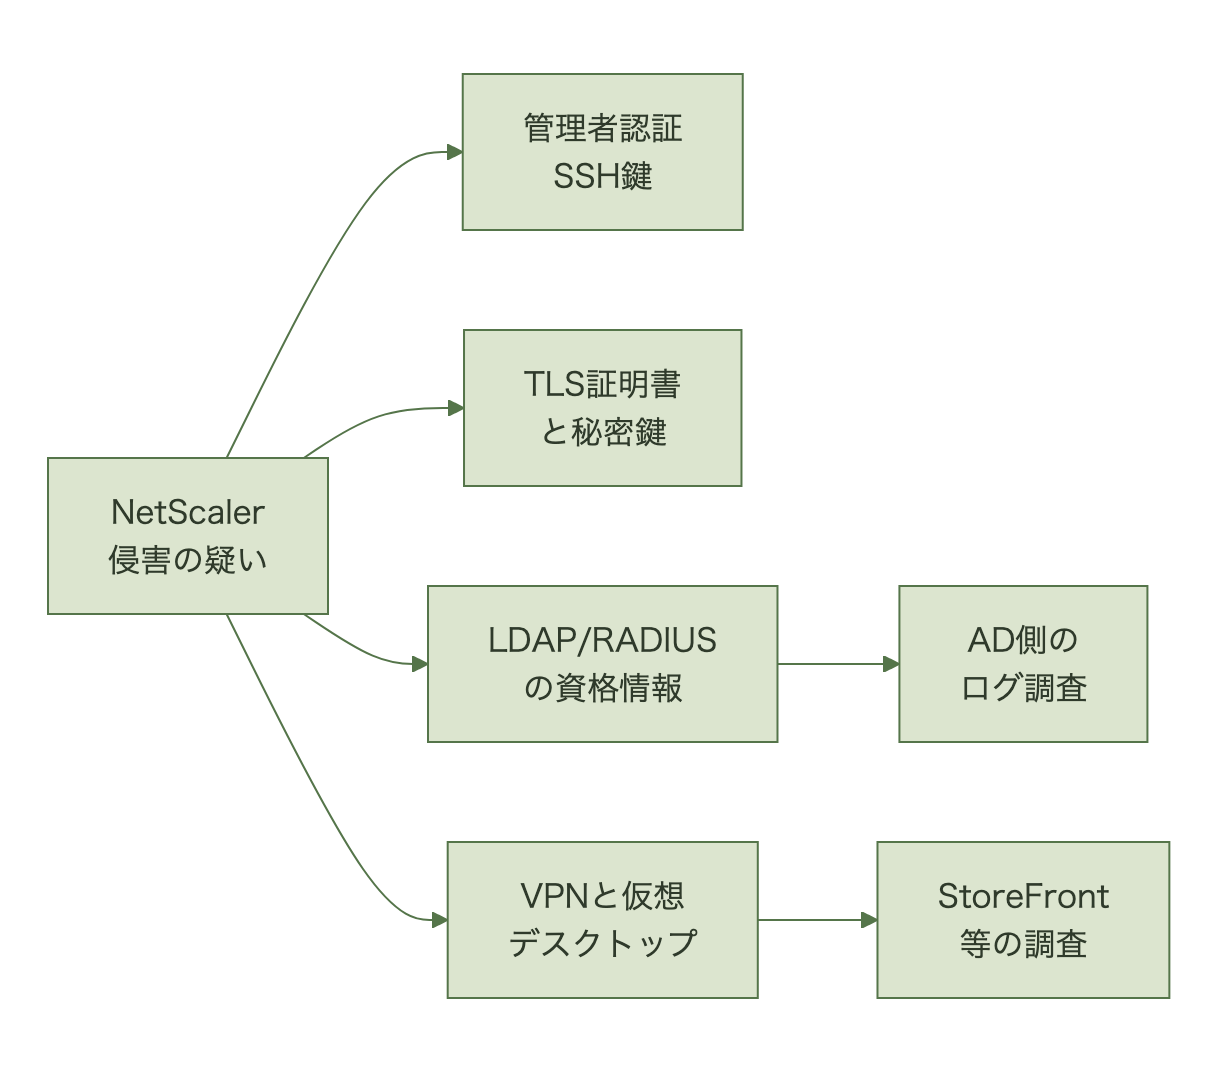
答えは、機器に保存された秘密と、機器を経由した連携先の資格情報のすべてだ。Mandiantは、侵害された機器に保存された認証情報は漏れた前提で扱い、機器と接続先の両方で入れ替えとセッション終了を調整するよう求めている[4]。そのうえで、入れ替えはパッチ適用が済んでから行うよう注記した[4]。
| 区分 | 対象 |
|---|---|
| セッション | 管理者、Gateway、VPNの既存セッション。仮想デスクトップ用途ならICA/HDXセッションも |
| 機器の秘密 | 管理者と機器ローカルの認証情報、SSH鍵、TLS証明書と秘密鍵 |
| 連携の資格情報 | LDAPのバインドアカウントとサービスアカウント、RADIUSの共有シークレット、TACACS、SNMPコミュニティ、NITRO API |
| 後段の調査 | StoreFrontなど仮想デスクトップ基盤のWindowsイベントログ |
LDAPのバインドアカウントは、NetScalerがActive Directoryに照会する専用アカウントだ。漏れれば社内のディレクトリを正規の経路で読まれる。Mandiantは、少なくとも1件でSLAPSHOTを経由した内部偵察と認証情報の窃取を確認している[4]。
HA(2台で待機切替する構成)では両方のノードを個別に確認し、検証が終わるまで設定の同期を止めるよう勧められている[4]。侵害されたノードのhttpd.confが待機側へ複製されるのを防ぐためだ[4]。
すぐに更新できない場合は、DTLSを止め上流でUDP/443を遮断する補助策がある[4]。ただし効くのは88772だけで、修正版の適用は省けない[4]。
数千人規模の社員を抱え、社外拠点や在宅勤務者の接続をF5 BIG-IPのリモートアクセスVPNゲートウェイ一台に集約している情シス・セキュリティ担当者にとって、2026年9月22日の発表は座視できない。F5はBIG-IP APM(ア[…]
保守SIer任せのNetScalerで証拠保全を誰が担うか
同じ状況は日本企業でも起きうる。JPCERT/CCは当該製品が国内で広く使われていることを確認し、9月24日以降、国内のNetScalerへの攻撃試行が観測されたと伝えた[3]。今回の悪用を狙ったものかは明らかでない[3]。違いは、誰が機器に入れ、誰が緊急作業を決められるかという体制にある。
| 観点 | 当局と調査会社の想定 | 日本企業で起きやすいこと |
|---|---|---|
| 期限の拘束力 | 米連邦機関はKEV期限に従う | KEVは参考情報で、社内規程の対応日数が基準になる |
| 機器の操作 | 自社の担当者が調査する | 保守SIerだけが管理者権限を持ち、契約に調査作業が入っていない |
| ログ | SIEMに集約済み | 機器内にしかなく、パッチ作業で先に消えがち |
| 作業の承認 | 担当者が即応 | 停止を伴う作業は利用部門の合意と稟議を経る |
この結果、SIerが夜間の保守枠でパッチを当てて完了報告を出し、証拠も認証情報の入れ替えも残らない事態が起きやすい。保守契約の作業範囲を先に確かめる必要がある。
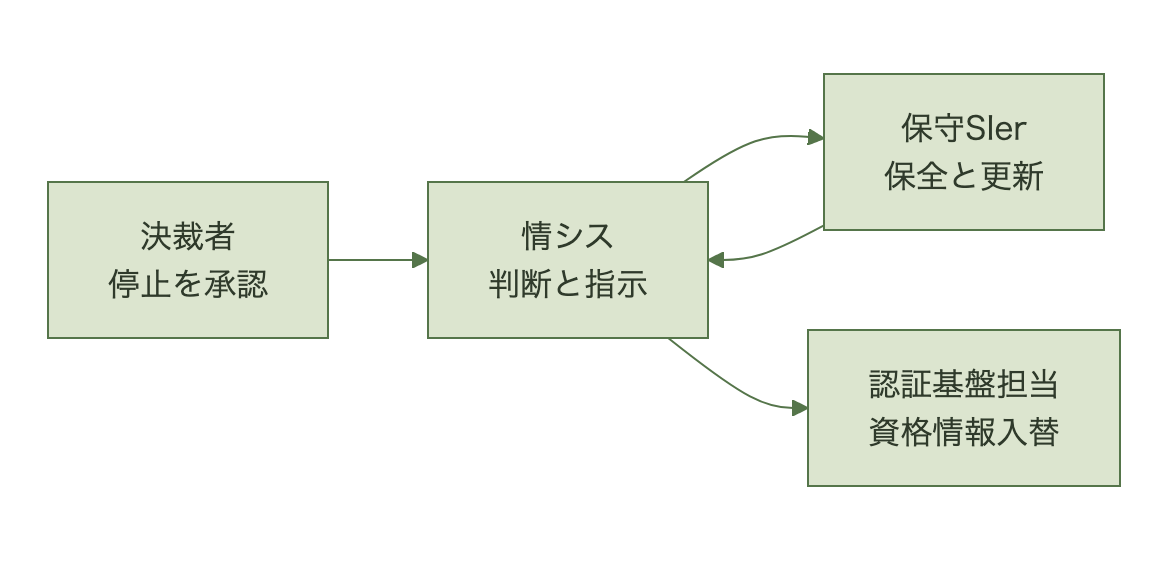
IT部門の判断としては、パッチ作業の前に保全とIoC確認を挟む手順を、委託先への作業指示に明記する。決裁側の判断としては、調査とVPN停止を伴う緊急作業を、通常の稟議を待たずに承認するかを決める。
2026年9月9日、CiscoはSecure Firewall Management Center(FMC)の認証バイパス脆弱性CVE-2026-20079のアドバイザリを更新し、2026年8月に実際の悪用を把握したと明記した[1]。CV[…]

よくある質問(FAQ)
Q. パッチを当てれば対応は終わりですか。
A. 終わらない。更新だけでは侵入済みの攻撃者も、盗まれた認証情報のリスクも残る。
Q. CitrixのクラウドサービスやAdaptive Authenticationも作業が必要ですか。
A. JPCERT/CCによれば、これらはCloud Software Groupが更新を済ませている。作業が要るのは自社で運用する機器だ。
Q. DTLSを止めれば当面しのげますか。
A. 88772の攻撃面は減るが、88771には効かない。ベンダーは回避策を出しておらず、修正版の適用が前提だ。
まとめ
今回の2件は、VPNと仮想デスクトップの入口という止めにくい機器の欠陥で、88772は9月上旬から悪用されていた。更新で痕跡が消えうるうえ、更新しても侵害は終わらない。
IT部門の次の一手は、自社のNetScalerの版数とDTLSの設定を棚卸しし、保全、IoC確認、修正版適用、認証情報の入れ替えを一続きの作業として委託先に指示することだ。決裁側の判断材料は、侵害の痕跡が見つかった場合にLDAPやRADIUSまで入れ替える工数と、VPN停止に伴う業務影響を、今週中に許容するかどうかである。
GTIGは、VPNやファイアウォールなどの境界機器は、EDRが届かず認証情報を扱うため狙われ続けると見る[4]。パッチ適用を完了の合図にしない手順を、次の同種の事案の前に整えておきたい。
この記事に関連するおすすめリスト
MBA テクノベート系・DX おすすめ書籍VPN機器の更新や入口設計の見直しを、IT戦略として考えるための本をまとめていますAmazonでリストを見る
※Amazonのアソシエイトとして、当サイトは適格販売により収入を得ています。
出典
[1] CISA「Critical Zero-Day Vulnerabilities Exploited in Citrix NetScaler ADC, Gateway」(2026-09-27、2026-10-02改訂) https://www.cisa.gov/news-events/alerts/2026/09/27/critical-zero-day-vulnerabilities-exploited-citrix-netscaler-adc-gateway[2] NVD「CVE-2026-88771」「CVE-2026-88772」(NVD API 2.0) https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-88771 / https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-88772
[3] JPCERT/CC「NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性(CVE-2026-88771、CVE-2026-88772等)に関する注意喚起」JPCERT-AT-2026-0029(2026-09-28) https://www.jpcert.or.jp/at/2026/at260029.html
[4] Google Cloud Blog(Mandiant/GTIG)「Defending Against Active Exploitation of Citrix NetScaler ADC and Gateway Appliances」(2026-09-29) https://cloud.google.com/blog/topics/threat-intelligence/defending-against-active-exploitation-of-citrix-netscaler-adc-and-gateway-appliances
[5] Help Net Security「Suspected state-sponsored hackers exploited NetScaler zero-day since early September (CVE-2026-88772)」(2026-09-30) https://www.helpnetsecurity.com/2026/09/30/cve-2026-88772-netscaler-exploitation-zero-day/
[6] Citrix「NetScaler ADC and NetScaler Gateway Security Bulletin」CTX697096 https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
[7] Citrix(@citrix)X投稿 https://x.com/citrix/status/2104232851109450210
[8] Censys(@censysio)X投稿 https://x.com/censysio/status/2104256748152328409