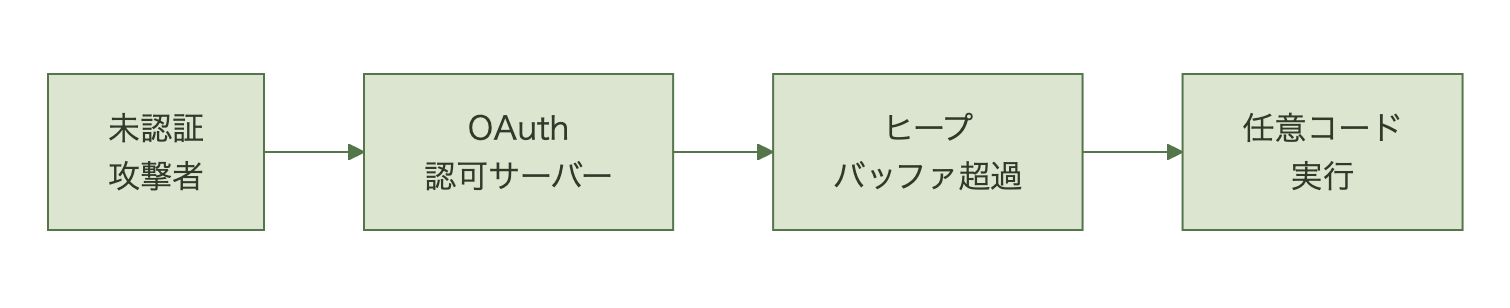
数千人規模の社員を抱え、社外拠点や在宅勤務者の接続をF5 BIG-IPのリモートアクセスVPNゲートウェイ一台に集約している情シス・セキュリティ担当者にとって、2026年9月22日の発表は座視できない。F5はBIG-IP APM(アクセスポリシーマネージャ。VPN認証やシングルサインオンの窓口として使う機能)のOAuth認可サーバー機能(ログイン後にアクセストークンを発行する仕組み)に、ヒープバッファオーバーフロー(CWE-122。メモリ領域を超えてデータを書き込むバグ)に起因する脆弱性CVE-2026-94127を公表した[1]。未認証の攻撃者が遠隔から任意のコードを実行できるRCE(Remote Code Execution)につながり、CVSSスコアはv3.1で9.8、v4.0で9.3と最高水準にある[3][5]。F5自身が実際の悪用を確認したと明言し、米CISAは即日、連邦政府機関向けの脆弱性対応リストKEV(Known Exploited Vulnerabilities)に追加した[2]。対応期限はわずか3日後の9月25日である。本稿では自社環境が該当するかの切り分け方と、恒久パッチまでの緊急運用の組み方を整理する。
予備知識
- BIG-IP APM: F5のBIG-IP上で動くアクセス管理機能。リモートアクセスVPNのゲートウェイやSSO認証の入口として使われることが多い。
- OAuth認可サーバー: ログイン後にアクセストークンを発行する仕組み。APMをこの役割で使う構成がある。
- ヒープバッファオーバーフロー(CWE-122): プログラムが確保したメモリ領域を超えてデータを書き込むバグ。悪用されると任意コード実行につながる。
- KEV(Known Exploited Vulnerabilities): 米CISAが、実際に悪用が確認された脆弱性だけを載せる公式リスト。連邦機関には対応期限が課される。
自社構成が該当するかを切り分けるための脆弱性診断の考え方を基礎から確認できる

脆弱性の正体――OAuth認可サーバー構成が攻撃条件になる
CVE-2026-94127は、仮想サーバーにAPMのアクセスポリシーとOAuthプロファイルが同時に設定され、APMがOAuth認可サーバーとして動作している場合に成立する[1][3][5]。APMをOAuthクライアントやリソースサーバーとしてのみ使い、認可サーバー機能を使っていない構成は対象外とされる[3][5]。
重要なのは、この脆弱性がデータプレーン側の問題である点だ。管理インターフェースへのアクセス制限を強化しても防御にはならない[3][5]。攻撃者はVPN接続で使う通常の通信経路から、認証を経ずに到達できる。
VPNゲートウェイ一点集中のリスクを踏まえ、ゼロトラストへの移行を検討する材料になる

影響を受けるバージョンとホットフィックス
対象はBIG-IPの21.1系、17.5系、17.1系の一部である。F5はブランチごとにENGホットフィックスを提供している[3][5]。
| ブランチ | 対象バージョン | ホットフィックス |
|---|---|---|
| 21.1 | 21.1.0 | Hotfix-BIGIP-21.1.0.2.0.30.22-ENG |
| 17.5 | 17.5.0〜17.5.1 | Hotfix-BIGIP-17.5.1.9.0.160.12-ENG |
| 17.1 | 17.1.0〜17.1.3 | Hotfix-BIGIP-17.1.3.5.0.41.14-ENG |
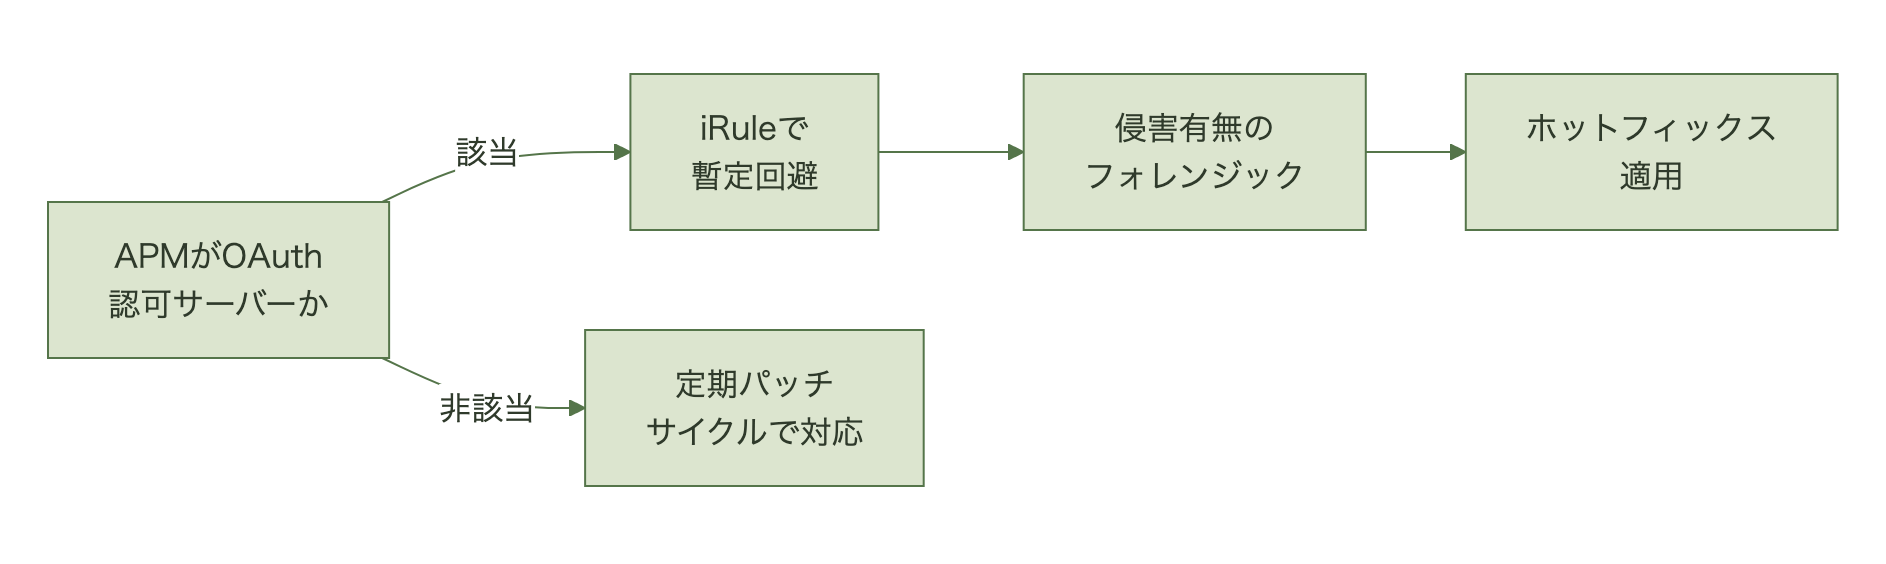
自社のBIG-IPがどのブランチかは、まずコンフィグでAPMのアクセスポリシーとOAuthプロファイルが同一仮想サーバーに紐づいているかを確認することが先決になる。該当しなければ緊急対応の優先度は下がる。
EU市場向けにIoT機器や産業用センサー、組込みソフトウェアを輸出し、CEマーキング(EU域内で製品を流通させる際に必要な適合性表示)の実務を担う製品セキュリティ担当・法務が対象の話である。CRA(EUのサイバーレジリエンス法。デジタル要[…]
CISA KEV追加と連邦機関の対応期限
CISAは2026年9月22日、F5の公表と同日にCVE-2026-94127をKEVに追加した[2]。対応期限は9月25日で、BOD 26-04が定める最短の3日間の区分に入る。同日に追加された他の3件も期限は同じ9月25日で、この期限自体は本脆弱性に固有の措置ではない。
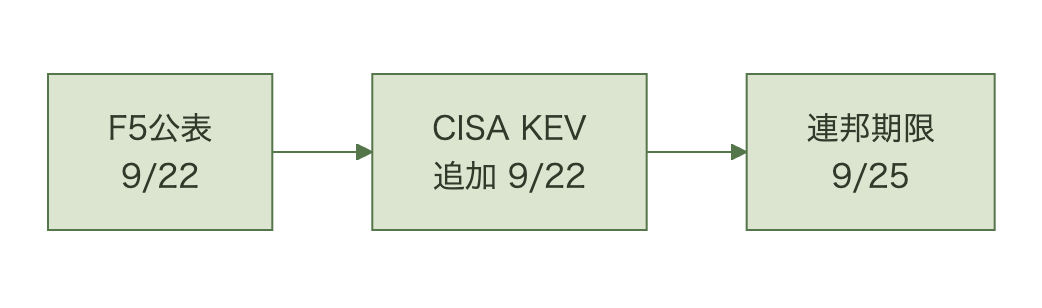
連邦機関向けの拘束力そのものは日本企業に直接及ばないが、KEV掲載は「実害が出ている脆弱性」の客観的な裏付けとして社内の緊急変更申請の根拠に使える。
2026年9月9日、CiscoはSecure Firewall Management Center(FMC)の認証バイパス脆弱性CVE-2026-20079のアドバイザリを更新し、2026年8月に実際の悪用を把握したと明記した[1]。CV[…]

緊急対応の選択肢――パッチ適用とiRuleによる暫定回避
CISAのKEVエントリは、ベンダー提供のiRule(BIG-IPの通信を条件付きで制御するスクリプト機能)による暫定回避を先に適用し、フォレンジック調査の時間を確保したうえで恒久パッチを入れる順序を案内している[6]。F5サポートに問い合わせるとiRuleを入手できる[6]。
ホットフィックス自体は各ブランチ1本ずつと数が絞られているため、検証作業は比較的短時間で済む見込みだが、本番VPNゲートウェイの再起動を伴う以上、変更管理のプロセスは省略できない。
日本企業のBIG-IP VPN基盤、保守契約と承認フローが壁になる
日本企業のBIG-IPは自社の情シスが直接管理するより、SIerに構築・保守を委託しているケースが多い。今回の脆弱性はVPNというリモートアクセスの入口を直撃するため、社内SLAの緊急対応区分がどこまでカバーしているかを保守契約書で確認する必要がある。
保守契約が有効でも、変更管理の承認フローが平時のリードタイムのままだと、3日間というKEVの期限には物理的に間に合わない。監査対応の観点では、緊急変更として承認プロセスを短縮した記録自体が、内部統制上の説明資料になる。
| 状況 | IT部門の初動 | 決裁側の論点 |
|---|---|---|
| 自社運用・保守契約あり | ベンダーポータルでホットフィックスを確認し即時適用計画を立てる | 緊急変更としての承認短縮を許可するか |
| SIer委託・保守契約あり | SIerへ緊急一次切り分けとiRule適用可否を依頼する | SLA外の緊急対応費用をどう扱うか |
| 保守契約切れ・EoL近接 | 資産棚卸しと代替アクセス手段の検討を始める | 更改の前倒し予算を承認するか |
IT部門の判断は、自社VPN基盤がOAuth認可サーバー構成に該当するかを即日確認することに尽きる。決裁側の判断は、KEV掲載を根拠に緊急変更の承認短縮を認めるかどうかにかかっている。
まとめ
IT部門の次の一手は、BIG-IP APMの仮想サーバー設定でOAuth認可サーバー構成の有無を洗い出し、該当すればiRuleの暫定適用とホットフィックス検証を並行で進めることだ。決裁側の判断材料は、KEV掲載という第三者の悪用確認と、SIer保守契約のSLA範囲を突き合わせ、緊急変更承認の可否を今日中に決めることにある。
未認証で成立するRCEがVPNゲートウェイに存在する状況は、外部からの侵入経路が一つ開いたままになっていることを意味する。対象構成の確認だけでも数十分で終わる作業であり、先送りする理由は乏しい。
よくある質問(FAQ)
Q. APMをOAuthクライアントとしてしか使っていない場合も対応は必要か。
A. F5はOAuth認可サーバーとして動作していない構成は対象外としている[3][5]。ただし将来構成を変える予定があれば、パッチ適用自体は計画しておくとよい。
Q. 管理インターフェースをインターネットから遮断していれば安全か。
A. 本脆弱性はデータプレーン側の問題であり、管理インターフェースの遮断だけでは防御にならない[3][5]。通常のVPN通信経路から到達し得る。
Q. 日本企業にも連邦機関と同じ9月25日という期限は適用されるか。
A. KEVの対応期限は米連邦機関に対する拘束力であり、日本企業への法的な期限ではない。ただし悪用が確認されている事実そのものは変わらないため、自社のリスク判断として早期対応が望ましい。
出典
- F5 K000162605: BIG-IP APM vulnerability CVE-2026-94127 https://my.f5.com/manage/s/article/K000162605
- CISA「CISA Adds Four Known Exploited Vulnerabilities to Catalog」 https://www.cisa.gov/news-events/alerts/2026/09/22/cisa-adds-four-known-exploited-vulnerabilities-catalog
- The Hacker News「F5 Patches Critical BIG-IP APM Zero-Day Exploited for Unauthenticated RCE on OAuth Servers」 https://thehackernews.com/2026/09/f5-patches-critical-big-ip-apm-zero-day.html
- BleepingComputer「F5 patches BIG-IP APM zero-day flaw exploited in RCE attacks」 https://www.bleepingcomputer.com/news/security/f5-warns-of-big-ip-apm-remote-code-execution-zero-day-exploited-in-attacks/
- NVD「CVE-2026-94127 Detail」(F5がCNAとして登録したCVSS・影響バージョン) https://nvd.nist.gov/vuln/detail/CVE-2026-94127
- CISA「Known Exploited Vulnerabilities Catalog(CVE-2026-94127)」 https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-94127