全国に数十〜数百の拠点を持ち、拠点WANをCisco Catalyst SD-WANで組んで運用をSIerに委託している日本企業がある。その情報システム部門のネットワーク担当が、今週中に委託先と段取りを決めるべき脆弱性が公開された。
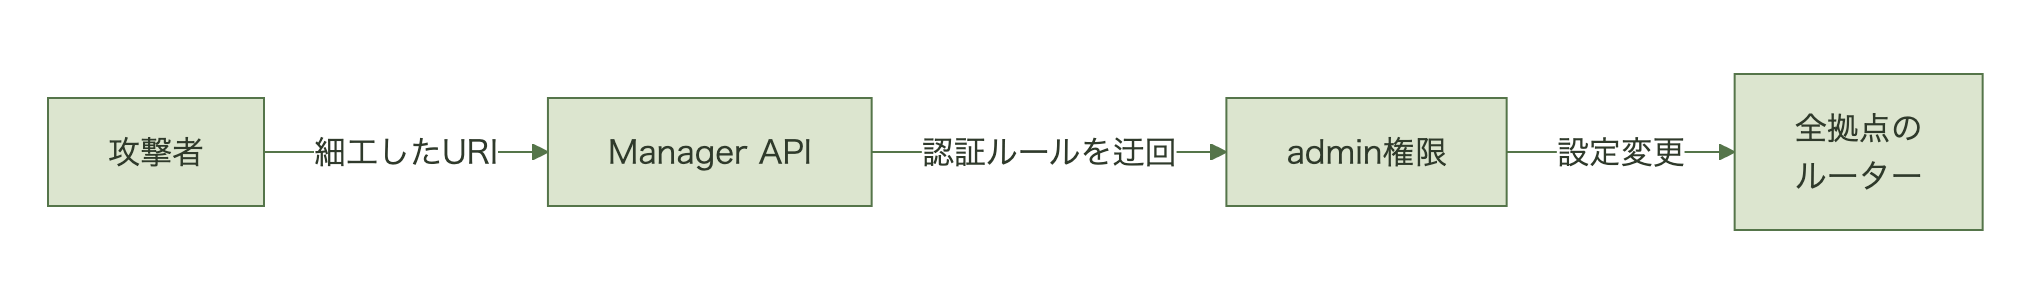
対象はSD-WAN Manager(旧称vManage。全拠点のルーターに設定を配る管理サーバー)である。2026年9月30日にCiscoが公開したアドバイザリによると、管理APIの認証処理に欠陥があり、未認証の攻撃者がadmin権限でAPIを使える[1]。CVEはCVE-2026-76504、深刻度はCVSS 9.8で、設定にかかわらず影響し、回避策はない[1]。
Ciscoは9月中にすでに悪用を確認している[1][3]。CISA(米サイバーセキュリティ・インフラセキュリティ庁)は同日にKEVカタログへ追加し、米連邦機関への対応期限を10月3日とした[5]。層でいえば、拠点ルーターそのものではなく、それを一括で操る管理プレーンの話だ。
本稿は、修正版の系列と更新前の確認、管理APIを閉じる設計、そしてSIerとの保守契約でパッチ責任をどう切り分けるかを順に整理する。結論を先に書くと、更新は委託先任せにせず、発注側が期限と判断基準を先に示す必要がある。
予備知識
- SD-WAN Manager: Catalyst SD-WANの管理サーバー。画面やAPIから全拠点のルーター設定を変更できる
- 管理プレーン: 機器を設定・監視するための経路。利用者の通信が流れるデータプレーンとは分けて考える
- KEV: CISAが公開する「実際に悪用された脆弱性」の一覧。登録されると米連邦機関に修正期限が課される
- TAC: Ciscoの技術サポート窓口。保守契約に基づいて障害や調査の依頼を受け付ける
Manager・Controller・Validatorの役割分担と、管理面を含むSD-WANの守り方を製品に沿って確認したい担当者向けの洋書。


CVE-2026-76504とは何か——URLの書き方ひとつでadminになれる
CVE-2026-76504は、SD-WAN ManagerのAPIがURIエンコードを正しく扱わず、認証のルールをすり抜けられる欠陥だ[1][4]。分類はCWE-177(URLエンコードの不適切な処理)である[4]。
Ciscoのアドバイザリによると、問題の経路はセッション型ログインに使うj_security_checkだ[1][3]。1文字をURIエンコードして%6a(jを16進で書いたもの)のように送ると、制限をかわしてadminユーザーとして振る舞える[1]。adminユーザーはnetadminロールを持ち、機器に対するすべての操作ができる[1]。
拠点ルーターは、Managerから配られる設定に従って動く。そのためManagerのadminを奪われると、1台の侵害では済まず、全拠点の設定が書き換えられる立場を渡すことになる。
CVSSのベクターはAV:N/AC:L/PR:N/UI:Nで、ネットワーク越しに、低い難度で、認証も利用者の操作もなく攻撃できることを示す[4]。CISAの評価でも、自動化が可能で、技術的な影響は全面的とされた[4]。
発見の経緯は、CiscoのPSIRT(製品セキュリティ対応チーム)がTACの問い合わせを処理する中で悪用に気づいたものだ[3]。攻撃の頻度や時期、攻撃者の特定についてアドバイザリは触れていない[3]。
緊急パッチを誰がいつ当てるかを運用設計として決めるとき、委託先との役割分担を整理する土台になる。

修正版はどの系列か——20.9から26.2まで6系列
修正は系列ごとに出ており、20.9より古い版には修正版がない[1]。自社の版数を確かめ、同じ系列の修正版へ上げるのが最短経路になる。
| 系列 | 最初の修正版 |
|---|---|
| 20.9より前 | 修正版なし(修正済み系列へ移行) |
| 20.9 | 20.9.10.1 |
| 20.12 | 20.12.8.2 |
| 20.15 | 20.15.6.1 |
| 20.18 | 20.18.4.1 |
| 26.1 | 26.1.2.1 |
| 26.2 | 26.2.1 |
出典: Ciscoアドバイザリ[1]。Ciscoが運用するSD-WAN Cloud(マネージド型)は、20.15.605で修正済みとされる[1]。
更新の前に、侵害の痕跡を確かめる。アドバイザリは/var/log/nms/containers/service-proxy/serviceproxy-access.logと/var/log/nms/vmanage-server.logを調べ、エンコードされたj_security_checkへのPOSTを探すよう示している[1]。viptela-reserved-で始まるユーザー名の記録も手がかりになる[1][2]。
Ciscoは、侵害を疑う場合はTACにSeverity 3のケースを開き、その前にrequest admin-techを実行して診断情報を残すよう求めている[1]。5月・6月の別件のアドバイザリでは、更新の前にadmin-techを取るよう明記されていた[3]。本件でも、更新で記録が上書きされる可能性を考えると、更新前に取っておく方が安全と考えられる。
今年の5月と6月に出たCVE-2026-20182、CVE-2026-20245、CVE-2026-20262の修正を当てていても、本件の更新は別に必要になる[3]。Rapid7は、2026年にはほかにも未認証で悪用できる重大な認証欠陥が2件(CVE-2026-20127、CVE-2026-20182)あったと指摘している[2]。
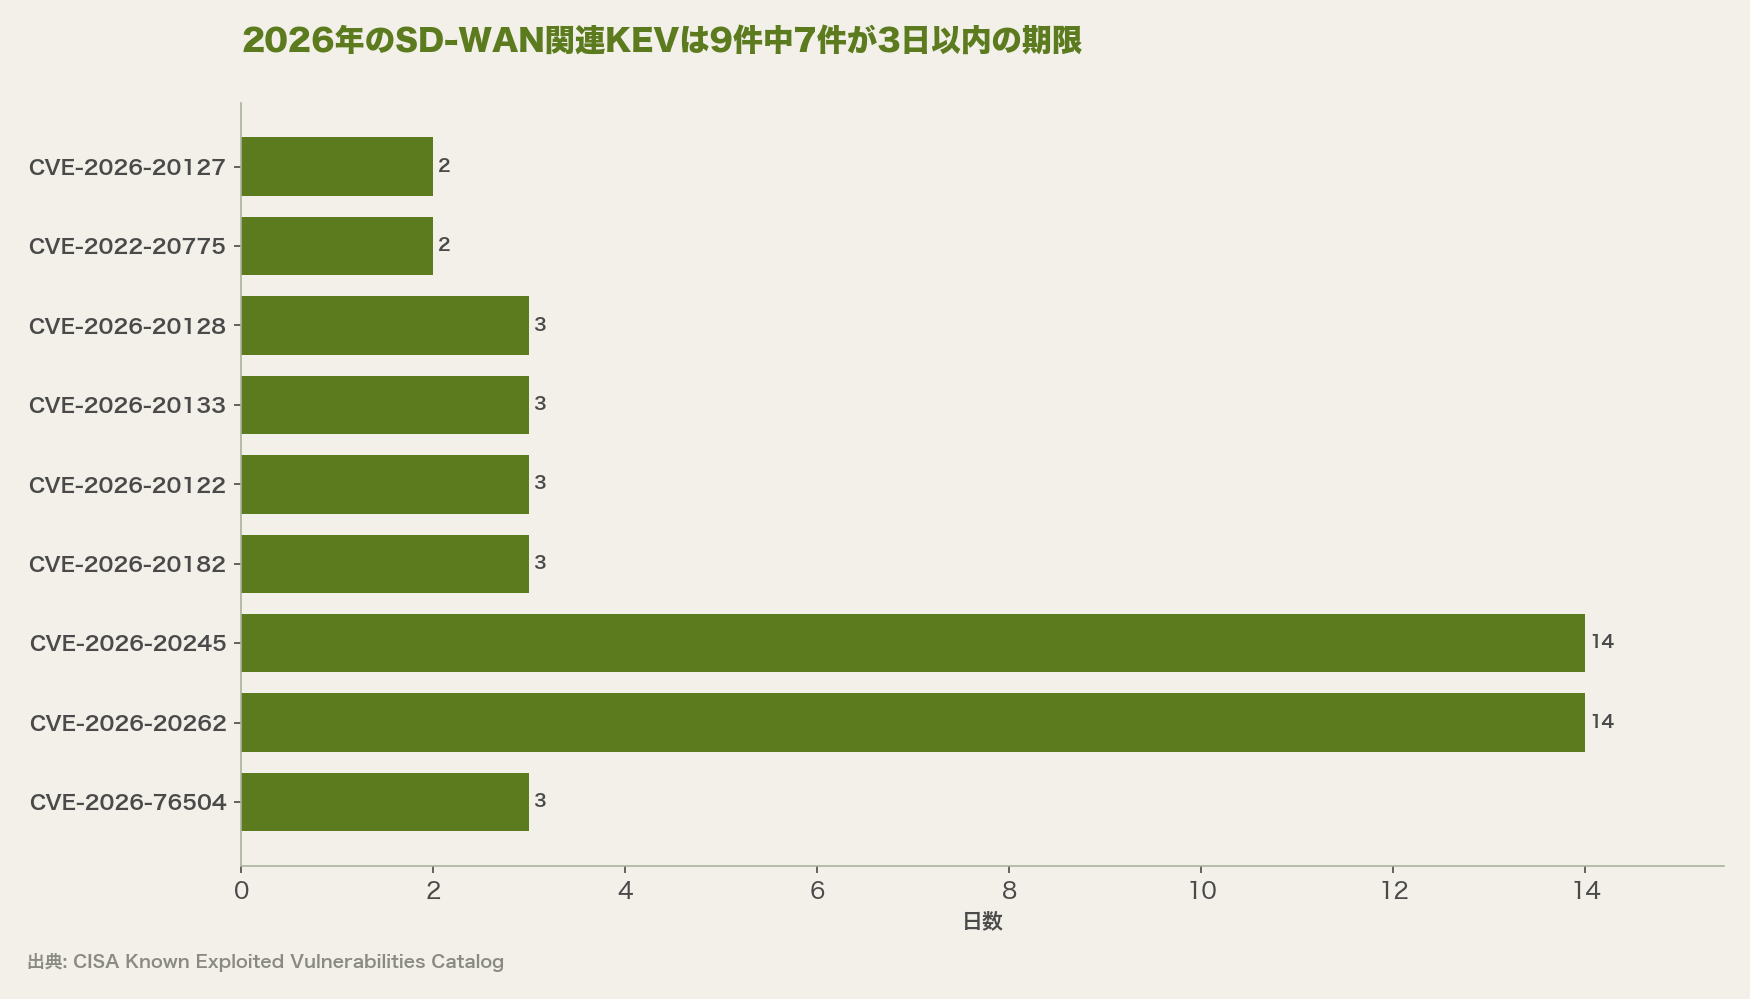
CISAのKEVカタログでは、2026年に追加されたCisco SD-WAN関連の項目が本件を含めて9件ある[5]。うち7件は、追加から対応期限まで3日以内だった[5]。年に何度も、数日単位の緊急更新が来る前提で体制を組む必要がある。
2026年9月9日、CiscoはSecure Firewall Management Center(FMC)の認証バイパス脆弱性CVE-2026-20079のアドバイザリを更新し、2026年8月に実際の悪用を把握したと明記した[1]。CV[…]

SD-WAN Managerの管理APIを閉じる設計
回避策はないが、被害の入口を減らす手立てはある。アドバイザリは、インターネットからのアクセスを制限し、ファイアウォールなどのフィルタリング装置の内側に置くよう勧めている[1]。
The Hacker Newsによると、更新までの間は管理インターフェースの443、22、830番ポートを信頼できるネットワークだけに絞るよう勧められている[3]。443はWeb画面とAPI、22はSSH、830はNETCONF(機器設定を操作するプロトコル)で一般に使われる番号だ。
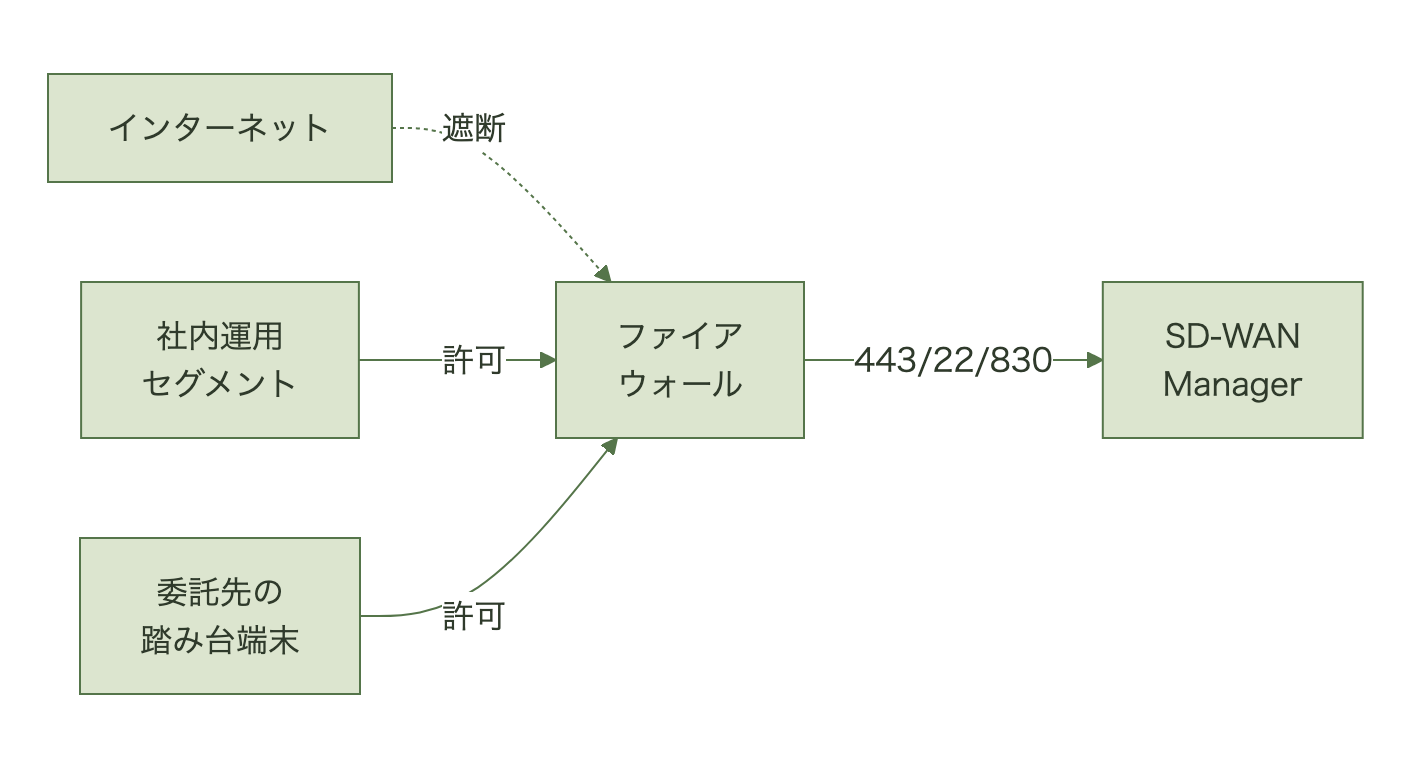
設計で迷うのは、委託先SIerの接続経路だ。保守のために委託先のオフィスから直接Managerに入れる構成は、許可元が広がりやすい。踏み台端末やVPNの出口を1か所に決め、そのアドレスだけを許可するほうが、ログの確認も絞り込める。
アドバイザリは、Webログで想定外の通信を監視することや、既定の管理者パスワードの変更も挙げている[1]。閉じる設計は更新の代わりにはならない。ただし、次に同じ種類の欠陥が出たときに、攻撃できる相手を減らす効果は残る。
| 対策 | 本件への効果 | 担い手の目安 |
|---|---|---|
| 修正版への更新 | 欠陥そのものを閉じる | 委託先SIer(発注側が承認) |
| 管理ポートの許可元を限定 | 外部からの攻撃を防ぐ | 情報システム部門 |
| ログの痕跡確認 | 侵害の有無を判断する | 委託先SIerと情報システム部門 |
| 既定パスワードの変更 | 侵害後の横展開を抑える | 委託先SIer |
ネットワーク制御プレーンレイヤーで、CVSS(共通脆弱性評価システム)最高点の10.0を持つ認証バイパスが実際に悪用されている。CVE-2026-20182は米国のシスコシステムズが提供するCisco Catalyst SD-WAN(So[…]
SIerとの保守契約で緊急パッチの責任分界をどう決めるか
同じ事象は日本企業でも起きる。違うのは、更新を決めて実行するまでの経路が長いことだ。
拠点WANの運用をSIerに委託している場合、Managerの更新は委託先の作業になる。保守契約が定期作業と障害対応しか定めていないと、緊急のバージョンアップは別途見積もりから始まる。全拠点に影響する作業なので、変更管理の承認と作業時間帯の調整も要る。
| 観点 | アドバイザリが想定する利用者 | 日本企業で起きやすいこと |
|---|---|---|
| 更新の判断 | 運用者が自分で上げる | 委託先の提案を待ち、稟議を経て発注する |
| 作業時間帯 | 緊急なら即日 | 拠点業務を止めない夜間・休日に限られる |
| 版数の把握 | 自社で管理 | 構成情報が委託先にあり、発注側が版数を即答できない |
| 管理面への経路 | 運用者が決める | 委託先からの保守経路の許可元が広いまま残る |
| ログの確認 | 自社のSOCが見る | 誰が見るかが契約に書かれていない |
KEVの期限は米連邦機関向けで、日本企業を縛るものではない[5]。ただし3日という目安は、悪用が進む速さを示す物差しとして使える。
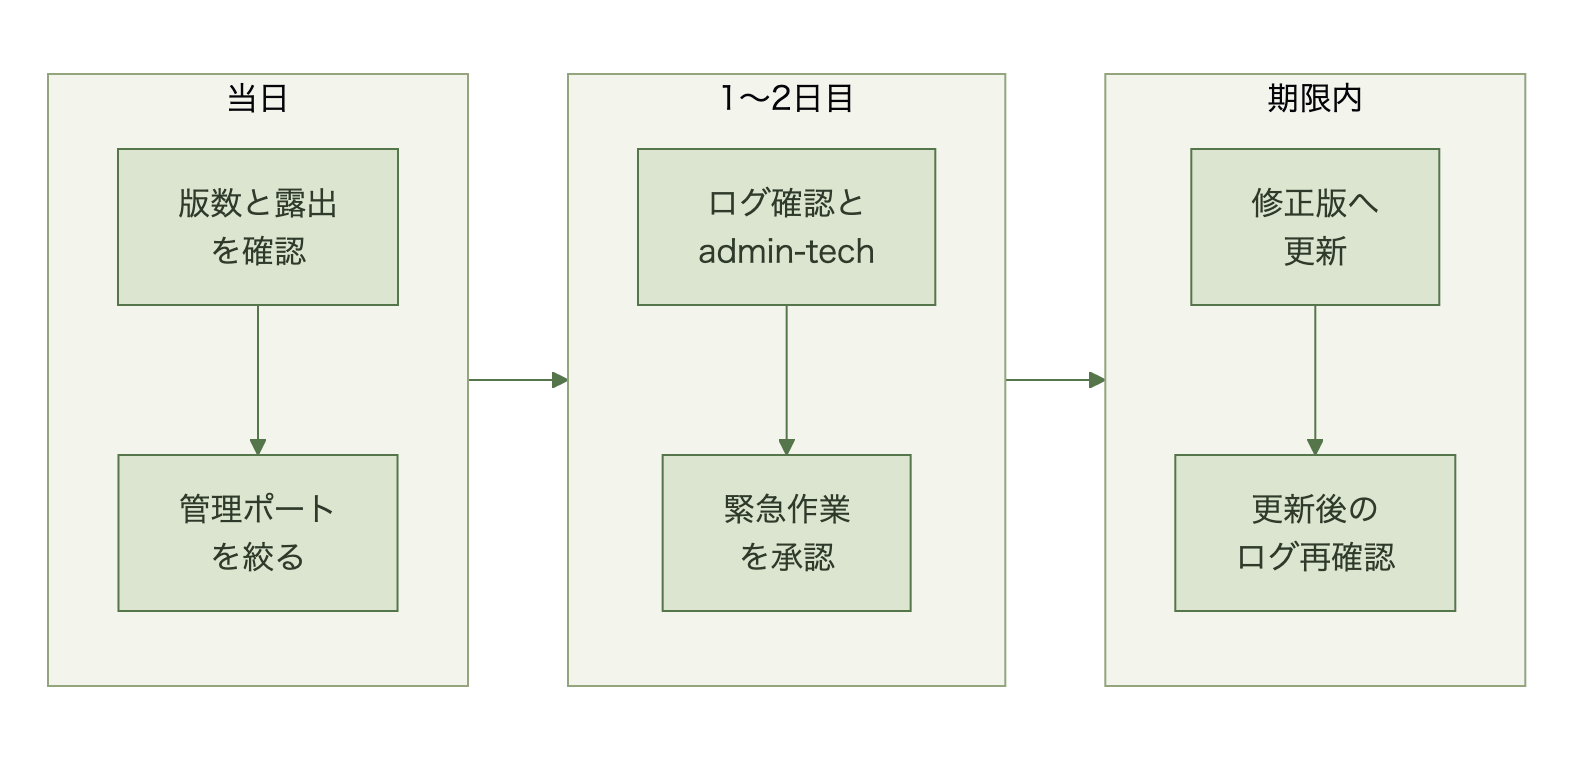
保守契約で確かめたいのは3点だ。KEV登録など実際に悪用された脆弱性の更新を何日以内に行うか、その費用が保守料に含まれるか、侵害調査とTACへの申告をどちらが行うかである。
IT部門の判断としては、Managerの版数と管理ポートの許可元を今日中に確認し、更新前のログ確認とadmin-tech取得を委託先に依頼する。決裁側の判断としては、緊急バージョンアップの費用と夜間作業を通常の稟議より先に承認し、次回の契約更新で悪用済み脆弱性の対応日数を条項に入れるかを決める。
AIエージェント構築ツール「Langflow」は、LLM(大規模言語モデル)やRAG(検索拡張生成)の処理をノードとしてつなぎ、コードを書かずにAIエージェントを組み立てられるオープンソースのアプリケーション層プラットフォームである。Gi[…]

よくある質問(FAQ)
Q. 拠点のルーターも更新が必要ですか。
A. アドバイザリが対象に挙げる製品はSD-WAN Managerだけだ。更新の対象もManagerになる。
Q. Ciscoのクラウドで運用しているManagerも対象ですか。
A. Ciscoが運用するSD-WAN Cloudは20.15.605で修正済みとアドバイザリに記載されている。自社やSIerが構築したManagerは自分で更新する必要がある。
Q. Managerをインターネットに出していなければ安全ですか。
A. 外部からの攻撃は難しくなるが、欠陥は残る。社内や委託先の経路から届く限り、更新は必要だ。
まとめ
CVE-2026-76504は、SD-WAN Managerの管理APIがURIエンコードを正しく扱わず、未認証でadmin権限を渡してしまう欠陥だ。回避策はなく、Ciscoは悪用を確認している。
IT部門の次の一手は、Managerの版数を確認して同じ系列の修正版を特定し、管理ポートの許可元を絞ったうえで、更新前のログ確認とadmin-tech取得を委託先に依頼することだ。決裁側の判断材料は、今年だけでSD-WAN関連のKEV登録が9件あり、その大半が3日以内の期限だったことである。緊急更新の費用と作業時間を年に数回分あらかじめ見込んでおくかどうかが、次回の対応速度を決める。
拠点WANの管理面は、一度奪われると全拠点の通信に影響する。更新の判断を委託先任せにせず、発注側が期限と経路の基準を持つことが、同じ種類の欠陥への備えになる。
この記事に関連するおすすめリスト
MBA テクノベート系・DX おすすめ書籍拠点ネットワークの運用委託やIT投資の判断を、IT戦略の視点から考えるための本をまとめていますAmazonでリストを見る
※Amazonのアソシエイトとして、当サイトは適格販売により収入を得ています。
出典
[1] Cisco Security Advisory「Cisco Catalyst SD-WAN Manager API Authentication Bypass Vulnerability」cisco-sa-sdwan-webauth-xr8beuuU(2026-09-30) https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-sdwan-webauth-xr8beuuU[2] Rapid7「Critical Cisco Catalyst SD-WAN Manager API Authentication Bypass Exploited in the Wild (CVE-2026-76504)」 https://www.rapid7.com/blog/post/etr-critical-cisco-catalyst-sd-wan-manager-api-authentication-bypass-exploited-in-the-wild-cve-2026-76504/
[3] The Hacker News(2026-09) https://thehackernews.com/2026/09/cisco-warns-of-attackers-exploiting.html
[4] NVD「CVE-2026-76504」 https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-76504
[5] CISA Known Exploited Vulnerabilities Catalog https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json