数百〜数万人規模で、インターネットからのメールをオンプレミスや仮想基盤上のCisco Secure Email Gatewayで受けている日本企業のメール基盤担当が、今週いちばん急ぐべき案件です。保守をSIerに委託し、緊急変更にも稟議と変更承認が要る組織ほど、判断の遅れがそのまま危険になります。
対象はセキュリティ制御の層、つまりメール境界に置くゲートウェイ製品です。Cisco Secure Email Gateway(旧称ESA/IronPort。受信メールを検査してから社内へ渡すアプライアンス)上のCisco AsyncOS(同製品のOS)のメール解析処理に、SQLインジェクションの脆弱性CVE-2026-76461が見つかりました[1]。細工したメールを1通通すだけで、認証なしにroot権限のコマンドを実行できます。CVSS(脆弱性の深刻度を0〜10で示す指標)は9.8です[1]。
Ciscoは2026年9月14日(日本時間9月15日)に公表し、9月に実際の悪用を確認したと明記しています[1]。回避策はなく、修正版への更新が唯一の対処です[1]。米CISA(米国のサイバーセキュリティ庁)は同日に悪用済み脆弱性の一覧へ加え、JPCERT/CC(日本の情報セキュリティ調整機関)も9月15日に注意喚起を出しました[2][3]。
本稿では、更新先の版、再構築の要否、クラウド型への移行を順に整理します。結論は、更新は即日、調査は外部ログ起点、製品形態の見直しは別の稟議に分けるのが現実的です。
予備知識
- SQLインジェクション: 入力に紛れ込ませたSQL文を、システム側のデータベースに実行させてしまう欠陥
- CISA KEV: CISAが公開する「実際に悪用が確認された脆弱性」の一覧。米連邦機関には対応期限が課される
- クラスタ: 複数台のゲートウェイで設定を共有する構成。台数間の認証にSSH鍵を使う
- Cisco TAC: Ciscoの技術サポート窓口
再構築の前に証跡を保全し、外部ログと突き合わせる調査の進め方を体系的に確認できる。


CVE-2026-76461で何が起きるのか、どの版が対象か
CVE-2026-76461は、メールを受け取っただけで乗っ取られる種類の脆弱性です。攻撃者は悪意あるSQL文を含むメールを、対象機器を経由するよう送るだけで済みます[1]。認証もユーザー操作も不要で、CVSSベクタはAV:N/AC:L/PR:N/UI:Nです[1][3]。
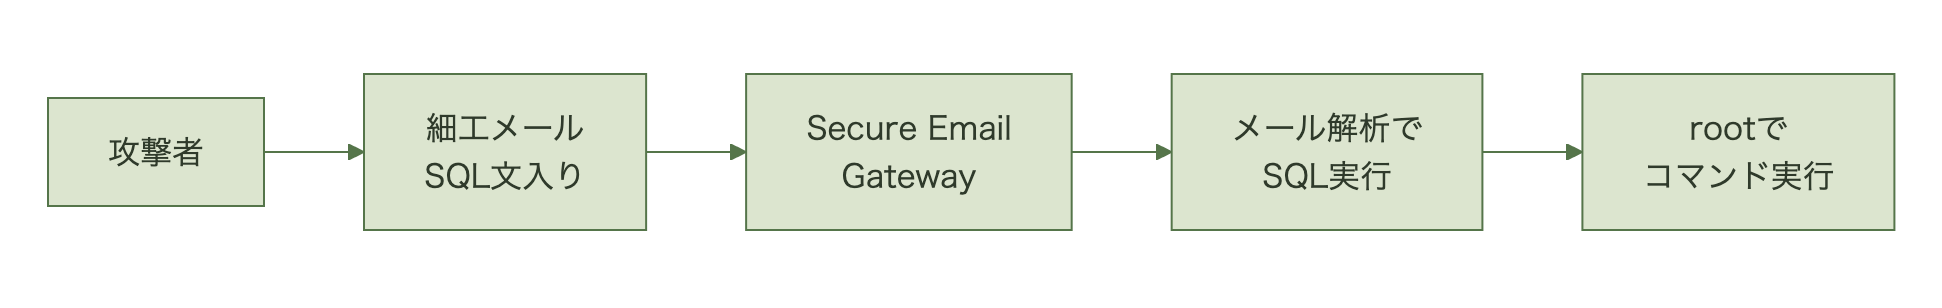
影響範囲は物理・仮想の両方で、設定には依存しません[1]。自社のポリシー設定では守れず、該当版なら影響を受けます。一方、管理製品のSecure Email and Web ManagerとSecure Web Applianceは影響を受けないとされています[1]。
| 利用中のリリース | 最初の修正版 |
|---|---|
| 15.5以前 | 15.5.5-014 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
Ciscoは16.5より前を使う顧客に、16.5.0-780への移行を強く推奨しています[1]。更新は管理画面のSystem Administration > System Upgrade、またはCLIのupgradeからDOWNLOADINSTALLで行い、完了後に再起動が入ります[1]。この欠陥はTACのサポート案件対応中に見つかりました[1]。
メールゲートウェイを入れ替えるときに影響するMXや送信ドメイン認証の仕組みを、基礎から整理し直せる。

侵害を疑うときは更新だけで足りるのか、再構築が要るのか
侵害の疑いがある機器は、更新だけでは足りません。rootを取られた機器では、攻撃者が証拠を消したり隠したりできるためです[1]。アドバイザリの推奨は形態で分かれ、仮想版は証跡を保全したうえで再構築、物理版はTACへの連絡です[1]。Ciscoは機器外のネットワークログとファイアウォールログを突き合わせ、機器から外部IPへの想定外のアップロードや、悪意あるIPからのダウンロードを確認するよう勧めています[1]。
機器上の確認では、mail_logsから不審なSQL文を探します。アドバイザリが挙げる例は次のとおりで、網羅的ではないと断っています[1]。
cisco-esa> grep -i "COPY.*TO PROGRAM" [IronPort Text Mail Logs Log name - Default: mail_logs]
出力が1行でもあれば悪意ある活動の可能性があります[1]。クラスタ構成なら全台のログを確認します[1]。
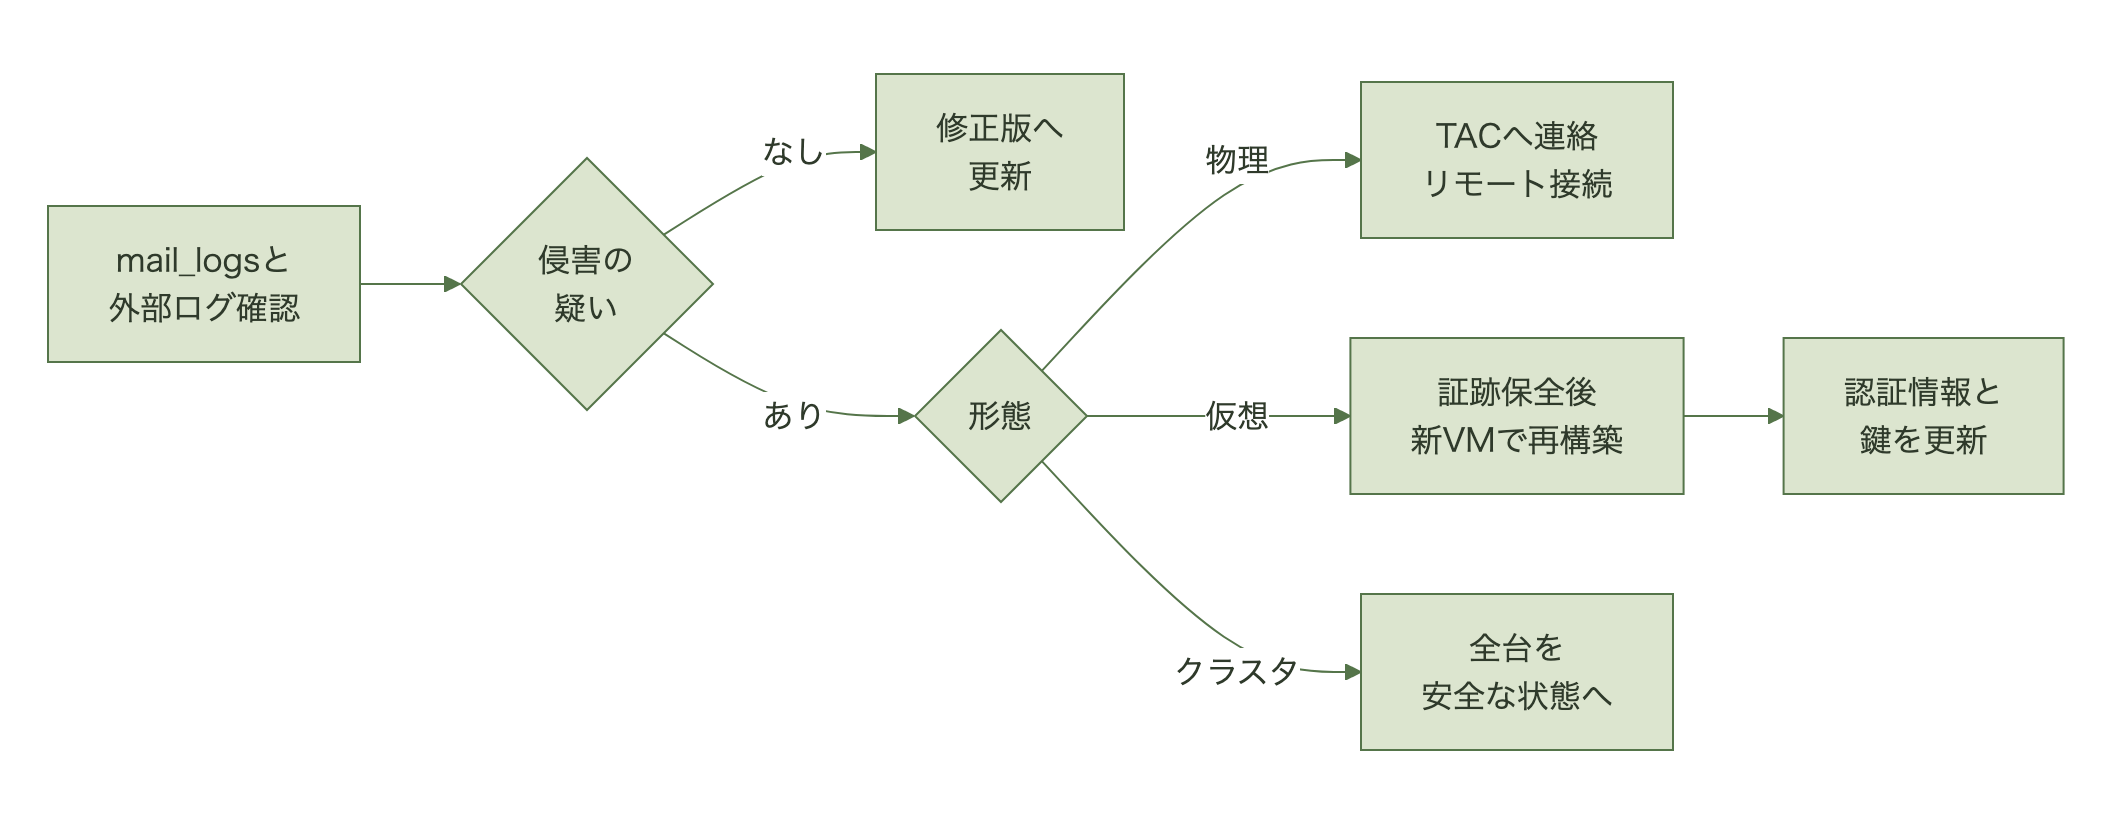
仮想版では、まず証跡を保全します。新しいインスタンスを作ると設定とログが消えるためです[1]。そのうえで修正版の新VMを立て、設定を作り直し、機器に入っていた認証情報と暗号鍵類を更新して監視を続けます[1]。
物理版で侵害を疑う場合はTACへの連絡が推奨で、調査を早めるためリモートアクセスを有効にしておくよう求めています[1]。クラスタでは台数間認証のSSH秘密鍵が盗まれ得るため、1台でも侵害されたら全台を安全な設定へ戻すよう、9月17日の改訂で明記されました[1]。
数千人規模の従業員を抱え、SharePoint Server(Microsoft 365ではなくオンプレミス環境で運用する社内ポータル基盤)を人事・稟議・ナレッジ共有の窓口として使い、年1回の内部監査を受ける企業のIT基盤担当者に、いま最[…]
クラウド型メールセキュリティへ移れば同じ事態を避けられるか
クラウド型へ移しても、脆弱性そのものは避けられません。今回はCiscoのクラウド版であるSecure Email Cloudも対象になりました[1][4]。変わるのは、誰が更新し、誰が侵害を調べるかという責任の分担です。
| 項目 | オンプレ・仮想版 | Secure Email Cloud |
|---|---|---|
| 修正版への更新 | 利用企業が実施 | Ciscoが全台を16.5.0-780へ更新済み |
| 侵害痕跡の確認 | CLIで自社が確認 | CLI権限がない管理者は自力で確認できない場合がある |
| 侵害時の連絡 | 自社で判断しTACへ | Ciscoが該当顧客へ直接連絡 |
| 復旧作業 | 再構築・鍵更新を自社で | 連絡を受けた顧客は認証情報と鍵を更新 |
出典: Cisco Security Advisory[1]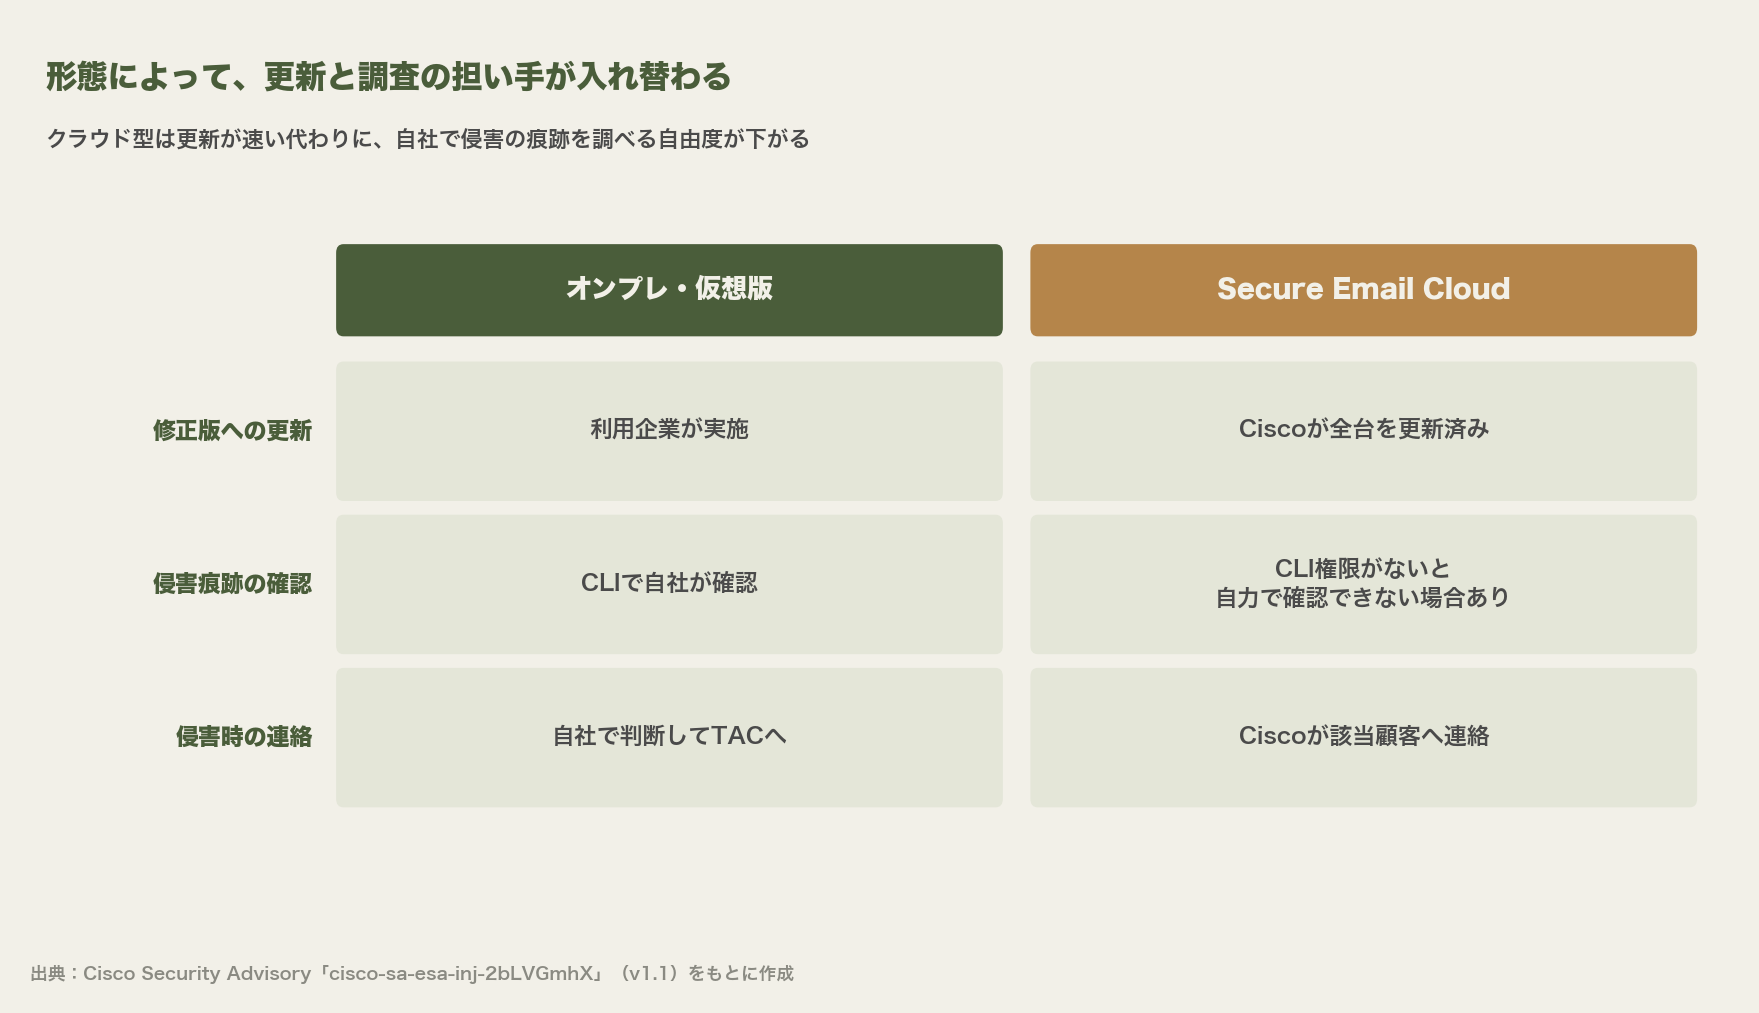
クラウド型の利点は更新の速さです。自社の変更承認を待たず、ベンダー側で全台が修正版になりました[1]。一方、自社で痕跡を掘れない点は監査対応での弱みになり得ます。
オンプレを続けるなら、アドバイザリの強化策が最低線です。管理機能とメール処理のインターフェース分離、インターネットから管理画面への到達禁止、外部ログサーバへの長期保管が挙げられています[1]。
社内向けのDNS運用は、長らくVPN専用機器やActive Directory統合DNSサーバーなど、パブリックDNSとは別建ての基盤で行われてきた。ネットワーク・インフラ運用チームにとって、この二重構成は監査ログの分断や設定ドリフトの温[…]
SIer保守と稟議で動く日本企業はKEVの3日期限に追いつけるか
同じ事態は日本企業でもそのまま起こります。メール境界の製品はどの国でも外部から必ず届く位置にあり、設定に依存しない欠陥だからです。実際にJPCERT/CCは今回の注意喚起で、同製品の別の脆弱性(CVE-2025-20393)を悪用した侵害事案が過去に国内で発生していることを確認したと書いています[2]。違いは技術ではなく、更新を決めて実行するまでの手順の長さにあります。
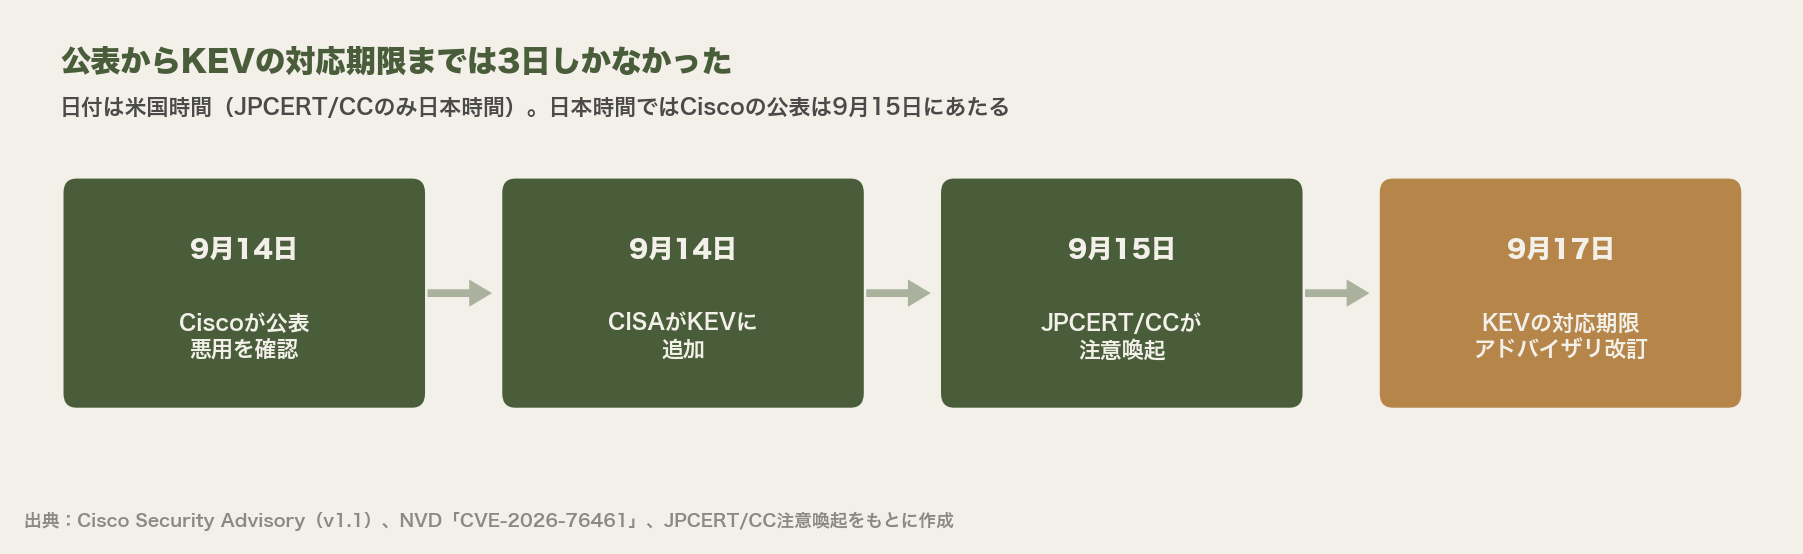
CISAは米連邦機関に9月17日までの対応を求めました[3]。公表からわずか3日です。日本企業にこの期限は課されませんが、攻撃者の動きは同じ速さで進みます。
| 観点 | 迅速に動ける体制の例 | 日本企業で詰まりやすい点 |
|---|---|---|
| 更新作業 | 管理者が即日実施 | SIerの作業日程と保守契約の範囲確認 |
| 変更承認 | 緊急変更で即時 | 稟議・変更管理委員会の開催待ち |
| 侵害調査 | 自社でログと外部ログを照合 | ログの保管先と保存期間が契約で決まっていない |
| 再構築 | 新VMへ設定を作り直す | 設定書が導入時のまま更新されていない |
※表は体制上の一般的な論点を整理したもので、アドバイザリや特定の調査結果によるものではない。
IT部門は、緊急パッチを事後承認で当てられる手続きを、メール境界機器にも適用できるか今確認する必要があります。決裁側は、次の保守契約更新で脆弱性対応の着手期限を契約に書くか、クラウド型へ責任を移すかを判断材料にできます。
クラウドサービスの利用が進み、認証の仕組みが以前と比較して格段に重要になってきているのではないでしょうか。 周囲を見渡しても、ID管理に関連するサービスやITニュースがずいぶん増えているため、今さら、「Azure ADって結[…]

まとめ
今回の本質は、外部から必ず届く機器に、設定では防げない欠陥が出たことにあります。回避策がない以上、守りの差は更新までの時間と、侵害を調べられる体制で決まります。
(a) IT部門担当者は、全ゲートウェイの版を棚卸しし、修正版未満なら16.5.0-780への更新と、mail_logs・外部ファイアウォールログの照合を同時に進めてください。
(b) 決裁側は、侵害疑い時の仮想版再構築とSIer作業費をリスク対応として即時承認するかを決め、製品形態の見直しは次の保守更新時期に合わせて別途判断してください。
クラウド型は更新を速くしますが、調査の主導権をベンダーに渡します。どちらを選ぶにしても、更新と調査の担い手を明文化しておくことが、次の境界機器の脆弱性への備えになります。
よくある質問(FAQ)
Q1. 自社のメール設定を工夫すれば防げますか?
防げません。Ciscoは設定に関係なく影響し、回避策もないとしています[1]。
Q2. 更新さえすれば安心ですか?
侵害されていなければ、更新で対処は完了します。すでに侵害されていた場合は、仮想版なら証跡を保全してから再構築し、認証情報と鍵を更新します。物理版はTACへの連絡が推奨です[1]。
Q3. Secure Email Cloudの利用者は何をすればよいですか?
Ciscoが全台を修正版へ更新済みです。Ciscoから連絡を受けた顧客は、認証情報と鍵の更新、機器へのアクセス制限が推奨されています[1]。
出典
[1] https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-inj-2bLVGmhX[2] https://www.jpcert.or.jp/at/2026/at260027.html
[3] https://nvd.nist.gov/vuln/detail/CVE-2026-76461
[4] https://www.helpnetsecurity.com/2026/09/15/cve-2026-76461-cisco-email-gateway-zero-day-exploited/