Cisco Identity Services Engine(ISE、社内ネットワークへの入退を審査するNAC=ネットワークアクセス制御基盤)のAPIに、認証を迂回できる欠陥が見つかった。CVE-2026-76460、CVSS基本値10.0。Ciscoは2026年9月16日公開のアドバイザリで、APIエンドポイントの認証制御が不十分なことが原因であり、回避策は存在しないと明記している[1]。米CISAは同じ9月16日、実際に悪用が確認された脆弱性の一覧(KEVカタログ)にこのCVEを追加した[2]。連邦機関の修正期限は9月19日である[3]。
入退制御そのものが攻撃対象になると、止めれば来訪者管理と端末隔離が同時に止まり、動かし続ければ露出が続く。数千台規模の社内端末とゲスト無線LANをISEで一元管理している環境では、この判断を数時間単位で下すことになる。
予備知識
- NAC(ネットワークアクセス制御):社内ネットワークに接続する端末やユーザーの身元・状態を審査し、許可された通信だけを通す仕組み。
- 管理API/REST API:ISEを外部システムから設定・操作するための通信窓口。本来は認証済みの管理者だけが呼び出せる。
- CVSS(共通脆弱性評価システム):脆弱性の深刻度を0〜10の数値で表す業界標準の指標。10.0が最高値にあたる。
- KEV(Known Exploited Vulnerabilities)カタログ:米CISAが、実際に悪用が確認された脆弱性を掲載する一覧。連邦機関に対応期限を課す。
NACを含むゼロトラスト構成要素を自社システムにどう組み込むかを、設計判断の観点から学びたい担当者向け。


CVE-2026-76460は何が起きているのか
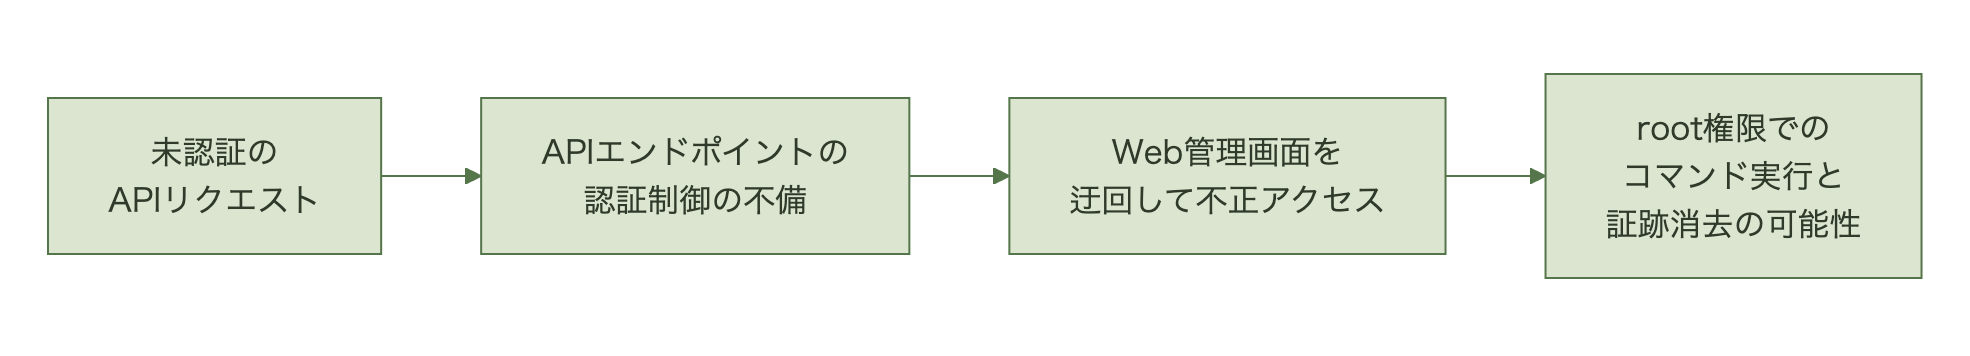
欠陥はISEのAPIエンドポイントにおける認証制御の不備に起因する(CWE-648、特権APIの不適切な使用)[1]。
攻撃者は影響を受けるAPIエンドポイントへ細工したリクエストを送ることで、Web管理画面を迂回して機器へ不正にアクセスできる[1]。悪用に成功した攻撃者はroot権限でのコマンド実行を得る可能性があり、その権限があれば悪用の証跡や侵害の指標を消したり隠したりできるとCiscoは注意を促している[1]。CiscoはPSIRT(製品セキュリティインシデント対応チーム)として実際の悪用を把握していると明記している[1]。
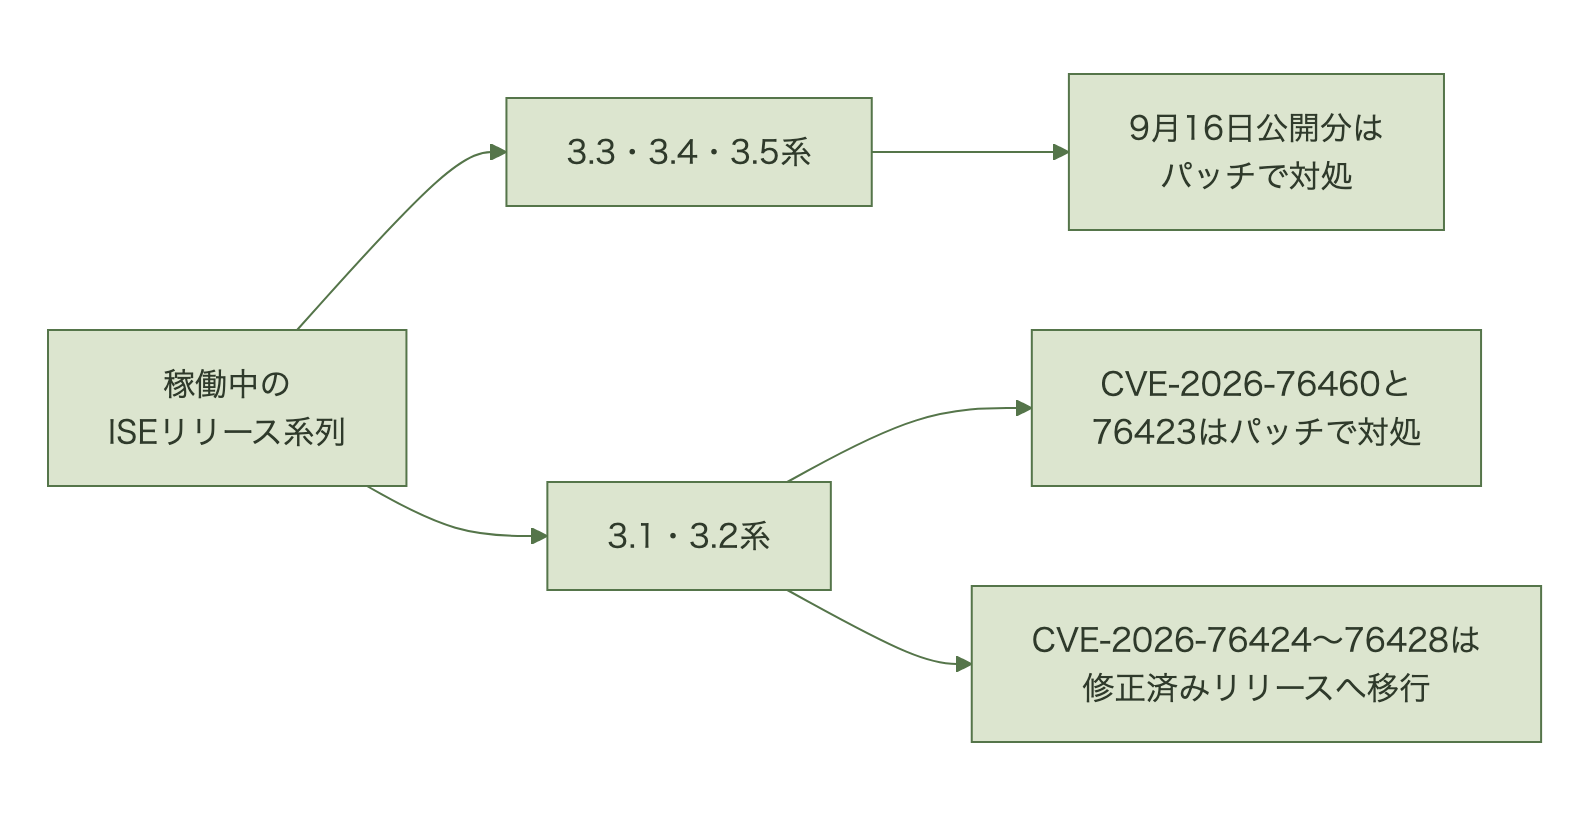
対象はISEとISE-PIC(パッシブID連携製品)で、Ciscoは機器の設定によらず影響を受けるとしている。修正済みバージョンはリリース系列ごとに異なり、3.1はPatch 12、3.2はPatch 11、3.3はPatch 12、3.4はPatch 7、3.5はPatch 4で提供される。3.0系はソフトウェア保守が終了しており、修正を含むサポート対象リリースへの移行が案内されている[1]。
| リリース系列 | 修正済みバージョン |
|---|---|
| 3.1系 | Patch 12 |
| 3.2系 | Patch 11 |
| 3.3系 | Patch 12 |
| 3.4系 | Patch 7 |
| 3.5系 | Patch 4 |
現在稼働中のバージョンがこの一覧より前であれば、対象になる[1]。脆弱性そのものを塞ぐ手段がパッチしかないため、稼働中バージョンの確認が判断の起点になる。
CISAはKEVカタログで、このCVEの追加日を2026年9月16日、連邦機関の修正期限を2026年9月19日としている[3]。期限の起算は公表時点ではなく、CISAがKEVカタログに追加した時点か、機関が資産上でその脆弱性を検出した時点のいずれか早いほうになる[4]。外部に露出した資産にKEV掲載の脆弱性があり、悪用後に資産の完全な制御を奪われる場合、修正期限は3日で、併せて侵害の有無を確かめるフォレンジック・トリアージが求められる[4]。KEVカタログの当該エントリも、フォレンジック・トリアージの対象として登録されている[3]。
遮断か継続かのような緊急対応の意思決定を、平時のうちにプレイブック化しておく考え方を学べる。
1件のCVEを塞いでも終わらない理由
同じ9月16日の一括修正でISEに影響するCVEは41件にのぼり、CVSS基本値10.0はCVE-2026-76460だけではない。
Ciscoは同日、77件の新規CVEを公開し、うち41件がISEに影響する[5]。ISEとISE-PICに影響するもののうちCVSS基本値10.0は、CVE-2026-76460のほかにCVE-2026-76423、CVE-2026-20130、CVE-2026-20192の3件が挙げられている[5]。
このうちCVE-2026-76423は、Cisco公式アドバイザリに詳細がある。REST APIのWebサービスが認可チェック不十分なまま公開されていることに起因し、未認証の遠隔攻撃者が管理者権限を取得して、ISEの設定とID情報を読み書きできる(CWE-290、CVSS基本値10.0)[6]。CVE-2026-76460が認証制御の不備であるのに対し、こちらは認可チェックの不備にあたる。APIから管理権限へ届くという結果は同じでも、原因が異なる。
同じアドバイザリのCVE-2026-76424はCVSS基本値7.2で、REST APIのファイル操作の検証が不十分なため、細工したパスでファイルをアップロードすると任意の場所にファイルを置き、root権限でコマンドを実行できる。悪用には有効な管理者資格情報が必要になる(CWE-23、相対パストラバーサル)[6]。CiscoのPSIRTは、このアドバイザリに記載した脆弱性についての公表や悪用は把握していないとしている[6]。
| CVE番号 | CVSS基本値 | 原因 | 悪用に必要な権限 | 悪用状況 |
|---|---|---|---|---|
| CVE-2026-76460 | 10.0 | APIエンドポイントの認証制御の不備 | 不要 | 悪用を確認(KEV登録済み) |
| CVE-2026-76423 | 10.0 | REST APIの認可チェックの不備 | 不要 | CiscoのPSIRTは把握していない |
| CVE-2026-76424 | 7.2 | ファイル操作の検証不足(相対パストラバーサル) | 管理者資格情報 | CiscoのPSIRTは把握していない |
修正の入手方法もリリース系列で分かれる。CVE-2026-76423は3.1系から3.5系までの各系列にパッチが用意されているが、CVE-2026-76424から76428までの5件については、3.1系と3.2系の欄に修正済みリリースへの移行としか記載がなく、パッチの提供がない[6]。3.1系・3.2系で運用している環境では、今回の対応がパッチ適用では終わらず、リリース移行の計画に踏み込むことになる。
「最新のパッチさえ当てていれば安全」という前提を、根本から揺さぶる出来事が2026年8月26日に起きた。米CISA(サイバーセキュリティ・インフラセキュリティ庁)が実際に悪用が確認された脆弱性を集めるKEV(Known Exploited[…]
遮断か継続か、判断を分ける条件
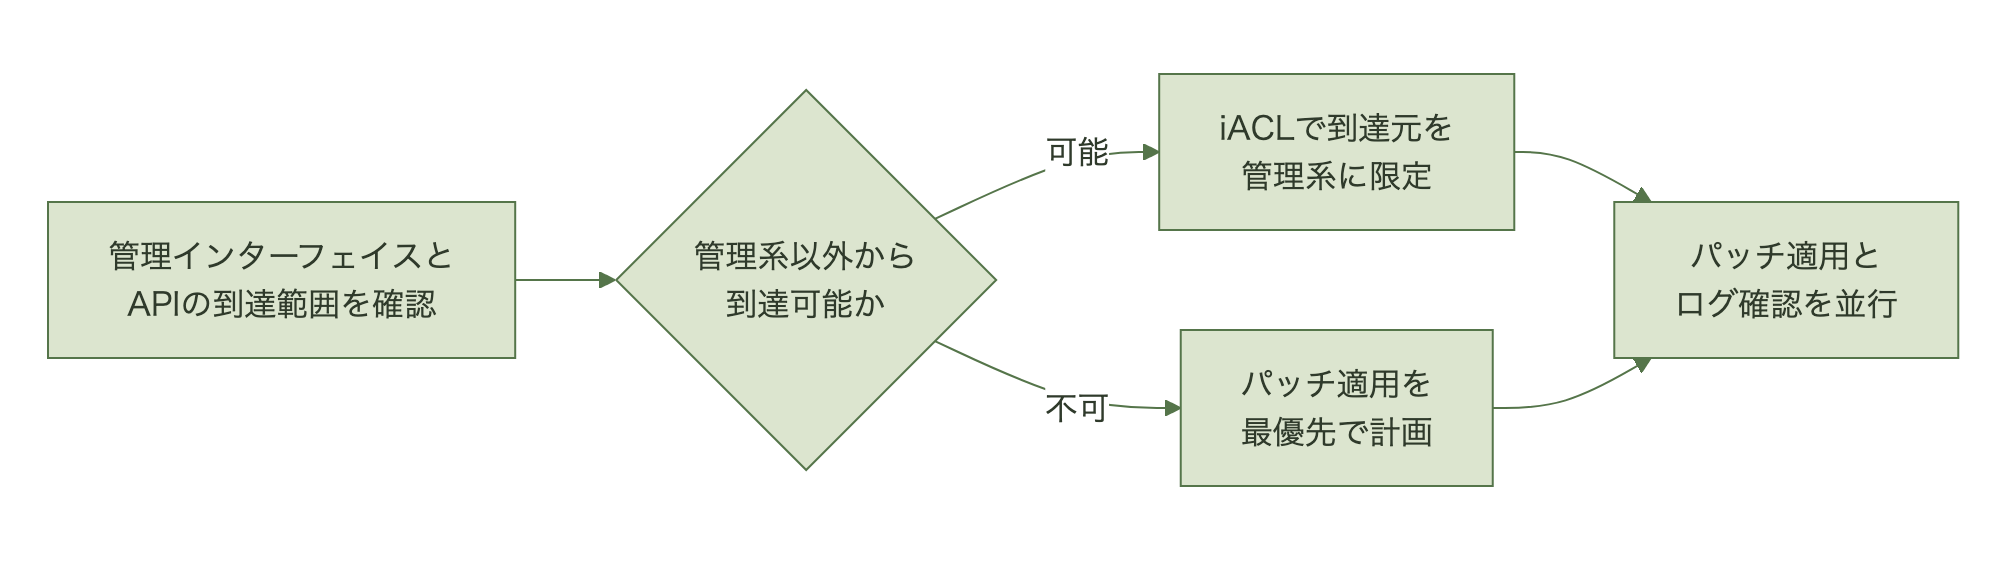
最初に確認すべきは、管理インターフェイスとAPIが管理用ネットワーク以外から到達可能かどうかである。
Ciscoは回避策はないとしたうえで、緩和策としてインフラストラクチャACL(iACL)を使い、機器宛ての必要な管理・制御プレーンの通信だけを許可する方法を挙げている[1]。到達元を絞れる構成なら、パッチ適用を待たずにこれを先に実施できる。ISEの管理系サービスは一般にTCP/443(管理ポータル)とTCP/9060で待ち受けるため[7]、到達性の確認はこれらのポートが管理系セグメント以外に開いていないかの確認になる。
到達範囲を絞れない構成や、既にDMZ・ゲスト回線からの通信を許可している構成では、NAC機能そのものを一時的に無効化し、既存端末を許可リストで暫定運用する選択肢が出てくる。ただしNACを止めれば来訪者管理や検疫ネットワークへの隔離機能も止まり、私物端末の混入や未パッチ端末の野放しという別のリスクが生まれる。
現実的な妥協案は、管理面をiACLで絞ったうえでNAC自体は動かし続け、パッチ適用を並行して進める方法である。稼働継続と緊急パッチのどちらを選んでも、選ばなかった側のリスクをどう補うかを同時に決める必要がある。
| 選択肢 | 即座に得られる効果 | 残るリスク |
|---|---|---|
| NAC即時停止 | 管理API経由の侵害を確実に止める | 来訪者検疫・端末隔離が止まり、未許可端末が野放しになる |
| 管理面をiACLで限定+稼働継続 | NACの業務機能を維持しつつ攻撃面を縮小する | ACLの設定漏れがあれば攻撃面が残る |
| 何もせず稼働継続 | 業務影響ゼロ | 脆弱性を塞ぐ手段がパッチだけのため露出が続く |
判断の分岐点は、管理インターフェイスとAPIの到達範囲をどこまで正確に把握しているかにある。把握が曖昧なまま稼働継続を選ぶのが、最もリスクの高い選択になる。
2026年9月9日、CiscoはSecure Firewall Management Center(FMC)の認証バイパス脆弱性CVE-2026-20079のアドバイザリを更新し、2026年8月に実際の悪用を把握したと明記した[1]。CV[…]

緊急パッチの適用手順とログの確認
Ciscoはアップグレードの手順を製品のUpgrade Guideに委ねており、アドバイザリ本体には適用順序の記載がない[1]。分散構成での進め方として、管理ノードであるPAN(Primary Administration Node)を先に更新し、以降の分散ノードはCiscoの公式手順に従うこと、CVEに明記されているISE-PICのノードを飛ばさないことが挙げられている[7]。
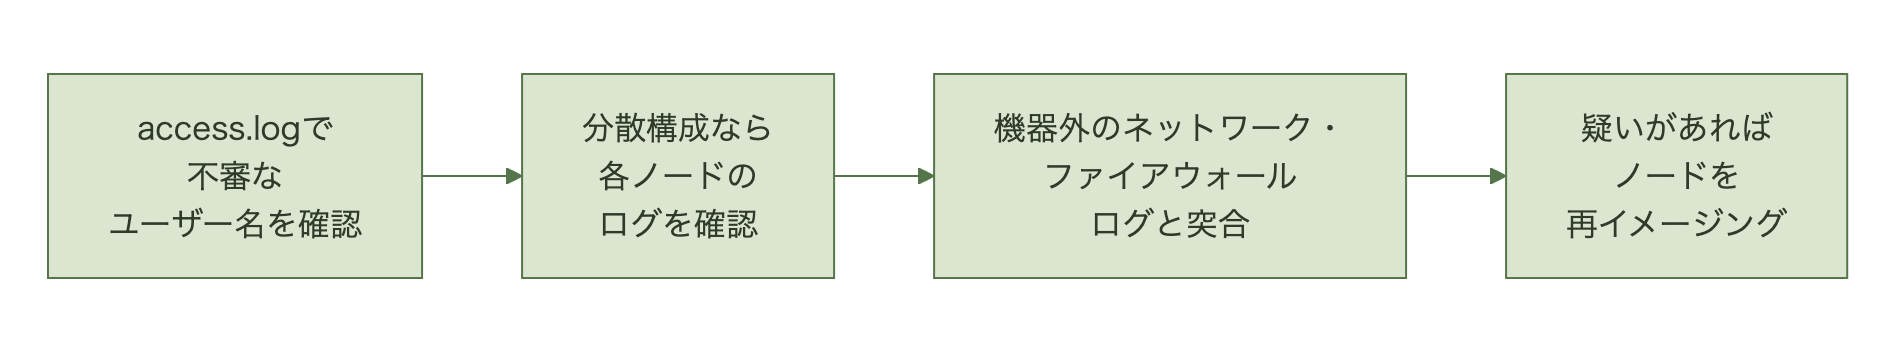
侵害の有無を確かめる手順は、Cisco公式が具体的に示している。access.logを確認して不審なユーザー名を探すこと、分散構成なら各ノードのログを確認すること、検出例として show logging application ise-kong/access.log | include dummyuser を実行することが挙げられている。出力にエントリがあれば悪意ある活動の可能性があり、疑われる場合はノードの再イメージングと、必要に応じた設定バックアップからの復元が強く推奨されている[1]。
さらにCiscoは、root権限を取られた場合は証跡そのものが消されうるため、影響を受けた機器の外側にあるネットワークログとファイアウォールログを突き合わせ、その機器から外部IPアドレスへの想定外のアップロードや、悪性IPアドレスからのダウンロードがないかを確認するよう強く推奨している[1]。ISE単体のローカルログだけでは、複数拠点にまたがる異常な接続元の突合が難しく、SIEM(セキュリティ情報イベント管理)へのログ集約が前提になる。
この確認範囲をさらに広げるなら、過去30日分のISE syslogを対象に、管理外IPアドレスからの管理セッション確立、想定していないアカウントでの管理者ログイン成功、/ers/config/や/admin/API/への直接アクセスを洗い出す。指標が出たノードでは、ローカル管理者パスワード、AD参加アカウント、RADIUS/TACACS+の共有シークレット、ERS APIクライアントの資格情報を再発行する[7]。
国内向けの日本語告知を起点にすると間に合わない
CISAが連邦機関に課した期限は、KEVカタログへの追加日である9月16日から9月19日までの3日間だった[3]。国内の日本語告知はこの速度には乗っていない。
JPCERT/CCは、同じ9月に公表されたCisco Secure Email Gatewayの脆弱性(CVE-2026-76461)については2026年9月15日付で注意喚起を公開している[8]。一方、ISEのCVE-2026-76460については、2026年9月20日時点で注意喚起の一覧に掲載がない。日本語の告知を起点に動く運用では、3日という期限感には構造的に追いつかない。
起点はCisco Security Advisoryの公開そのものに置く。Ciscoはアドバイザリ内でセキュリティ通知の購読を案内しており[1]、購読と、KEVカタログに自社製品の該当分が入っていないかの定期確認が、国内告知を待つよりも早い入口になる。
まとめ
ISEの脆弱性でまず確認すべきは、管理インターフェイスとAPIが管理用セグメント以外から到達可能かどうかである。到達可能なら、パッチ適用を待たずにCiscoが挙げるiACLで到達元を絞る対応が先に来る[1]。
止めるか動かすかの判断は、NAC停止で業務がどこまで止まるかの許容時間を数字で持てているかで分かれる。その数字がないまま稼働継続を選ぶのが、露出時間を最も延ばす選び方になる。
そして、稼働中のリリース系列によってはパッチでは終わらない。3.1系・3.2系はCVE-2026-76424以降の5件について修正済みリリースへの移行が必要で[6]、今回の対応はリリース計画そのものの見直しにつながる。
よくある質問(FAQ)
Q. ISEを止めると社内ネットワークは使えなくなりますか。
A. NAC機能を止めても、既存の接続を許可リストで暫定運用する方法がある。ただし来訪者の検疫や未登録端末の隔離機能も同時に止まるため、代替の入退管理を用意してから止めるのが前提になる。
Q. パッチを当てれば侵害されていないと言えますか。
A. 言えない。パッチは今後の悪用を防ぐだけで、access.logを確認しない限り既に侵害されたかどうかは分からない。しかもroot権限を取られていれば証跡が消されている可能性があるため、Ciscoは機器の外側にあるネットワークログとファイアウォールログとの突合まで求めている[1]。
Q. 小規模なISE導入でも緊急対応は必要ですか。
A. 必要になる。Ciscoは機器の設定によらずISEとISE-PICが影響を受けるとしており[1]、悪用に認証は要らない。ノード数が少ない構成ほどパッチ適用中の停止が業務全体に直結しやすく、判断の緊急度はむしろ高くなる。