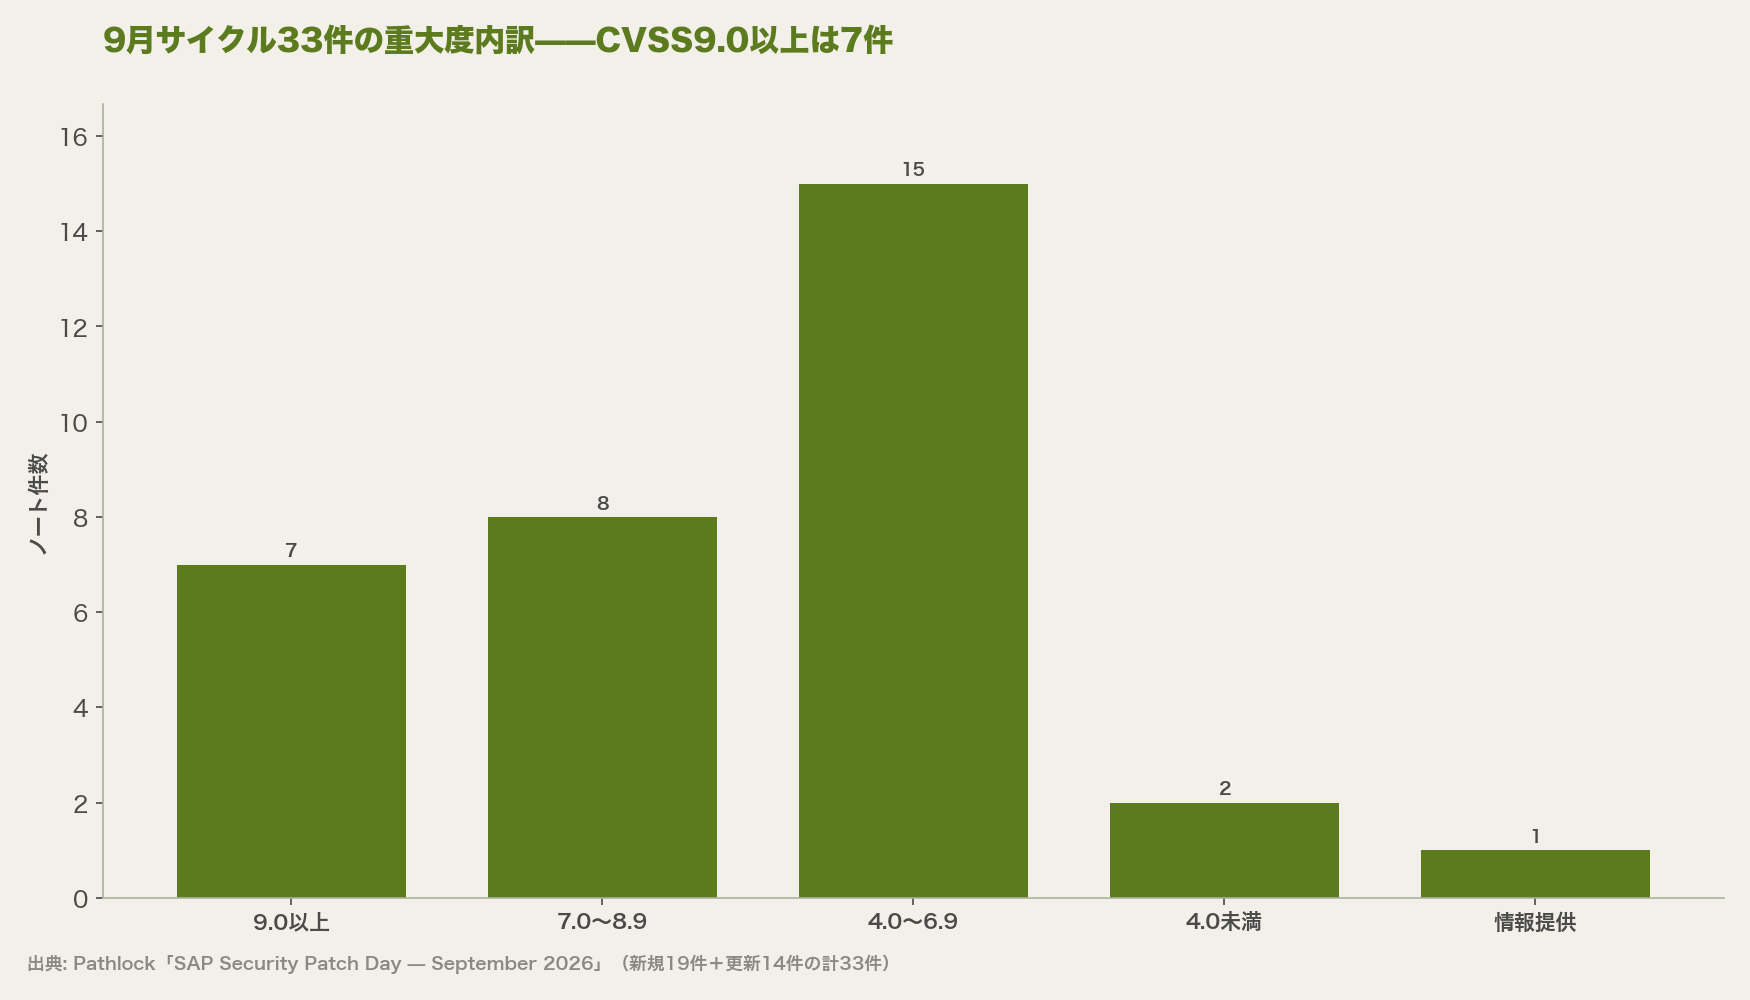
2026年9月8日のSAP Security Patch Dayで公開された新規セキュリティノートは19件、うち優先度「Critical」(CVSS9.0以上)は4件だった[1]。ただしこの4件だけを見ると、同じサイクルで再公開された最重要級を見落とす。SAPノートを追跡しているPathlockは、この回を新規19件・更新14件の合計33件として整理し、そのうちCVSS9.0以上が7件、さらにそのうち2件がCVSS10.0だとしている[2]。CVSS10.0の1件はカーネルのExtended Passport(EPP)処理にあり、認証なしにOSコマンドを実行できる[1][3]。もう1件はSAP Commerce CloudのData Hub Adapterで、8月に公開されたノートが9月に再公開されたものだ[2][4]。EPP処理のノートが挙げる対象にはKERNEL 7.22のような古い系列も含まれるため[1]、ECC(SAP ERP 6.0)を延長保守で使い続けている環境も範囲から外れない。カーネルの更新はアプリケーションサーバーの再起動を伴い、停止枠の確保に日数がかかる。19件を上から順に当てるのではなく、自社のどの層が該当するかで順序を決める回だった。
予備知識
- Security Patch Day: SAPが脆弱性修正をまとめて公開する定例日。2026年9月分は9月8日に公開された[1]
- CVSS: 脆弱性の深刻度を0.0〜10.0の数値で表す指標。SAPは9.0以上のノートを優先度「Critical」と表示する[1]
- Extended Passport(EPP): SAP内部のリクエストトレース用ヘッダー。NetWeaverコンポーネントの間を流れるRFCおよびHTTPリクエストのほぼすべてに載る[2]
- Message Server: ABAPまたはJavaクラスタの交換機にあたるプロセス。各アプリケーションサーバーインスタンスがここに登録し、ログオングループ・負荷分散・インスタンス間通信を仲介する[2]
CVSSだけに頼らず、到達可能性や公開範囲まで含めて脆弱性の危険度を判断する考え方を、パッチデーの通知を受け取る担当者向けに確認できる。

9月サイクルの構成——新規19件と再公開分
SAPの公式ページは、2026年9月8日に19件の新規セキュリティノートを公開し、既存ノートへの更新が1件あったと記載している[1]。この19件のうち優先度「Critical」は4件で、残る15件は「High」以下である[1]。
再公開された既存ノートまで含めて数えると、この回の姿は変わる。Pathlockはこのサイクルを新規19件・更新14件の合計33件とし、うちCVSS9.0以上を7件、そのうち2件をCVSS10.0と整理している[2]。更新件数はSAP公式ページの記載(1件)と一致せず、更新分をどこまで数えるかで集計範囲が違う。
CVSS9.0以上の7件のうち3件は、9月が初出ではない。ノート3771065(CVE-2026-58231、SAP Commerce CloudのData Hub Adapter、CVSS10.0)は2026年8月11日のパッチデーで公開された[4]。ノート3733064(CVE-2026-34263、SAP Commerce Cloudの設定、CVSS9.6)は5月[5]、ノート3727078(CVE-2026-40128、NetWeaver AS JavaのWeb Container、CVSS9.0)は7月の一覧に載っている[6]。5月以降のノートを積み残していれば、この3件が9月に最重要級として再び出てきたことになる。
Message Serverがクラスタ内で前提にしている信頼関係など、SAP固有のセキュリティアーキテクチャを権限管理の観点からまとめて押さえたい担当者向け。

最重要級7件——CVSSが同じでも到達条件が違う
| SAPノート | CVE | 対象 | CVSS | 認証要否 | 公開時期 |
|---|---|---|---|---|---|
| 3747649 | CVE-2026-44756(通称OVERPASS) | カーネルのEPP処理、Web Dispatcher 9.16 | 10.0 | 不要・リモート | 9月新規 |
| 3771065 | CVE-2026-58231 | SAP Commerce Cloud(Data Hub Adapter) | 10.0 | 不要(該当パスが到達可能な場合) | 8月公開・9月再公開 |
| 3759472 | CVE-2026-58240(通称S4GET) | NetWeaver Message Server | 9.8 | 不要・リモート | 9月新規 |
| 3733064 | CVE-2026-34263 | SAP Commerce Cloudの設定 | 9.6 | 不要 | 5月公開・9月再公開 |
| 3798315 | CVE-2026-76969 | CAPマルチテナント(ライブラリ sap/cds-mtxs) | 9.4 | 不要 | 9月新規 |
| 3727078 | CVE-2026-40128 | NetWeaver AS Java(Web Container) | 9.0 | 不要(条件は攻撃者の制御外) | 7月公開・9月再公開 |
| 3781729 | CVE-2026-66768 | SAP GUI for Java(クライアント) | 9.0 | 利用者の操作が前提 | 9月新規 |
ノート番号・CVE・CVSS・対象は各ノート初出時のSAP公式パッチデーページ(9月新規=[1]、8月=[4]、5月=[5]、7月=[6])。9月サイクルでCVSS9.0以上が7件という整理は[2]、認証要否の記述は[2][3]による。
CVSS10.0の2件のうち、カーネル側のCVE-2026-44756は、EPPデータのデシリアライズ処理で境界検証が欠けており、外部から与えられた長さフィールドを検証せずに扱うためメモリ安全性の違反が起きる。認証のない攻撃者が、不正なEPPヘッダーを含むリクエストを送るだけで成立し、SAPの管理者権限でOSコマンドを実行できる[3]。SAPノートが挙げる対象バージョンは、KRNL64NUC 7.22・7.22EXT、KRNL64UC 7.22・7.22EXT・7.53・8.04、WEBDISP 9.16・9.18・9.19・9.20、KERNEL 7.22・7.53・7.54・7.77・7.89・7.93・8.04・9.16・9.18・9.19・9.20である[1]。範囲ではなく個別の版数が並ぶので、自社の稼働版と1つずつ突き合わせる必要がある。Pathlockは影響面を、パッチ未適用のNetWeaver AS ABAPおよびJavaのカーネルすべてと、スタンドアロンおよび組み込みのWeb Dispatcher 9.16と説明している(他のWeb Dispatcherのバージョンと、SAP HANA Extended Application Services同梱のWeb Dispatcherは対象外)[2]。
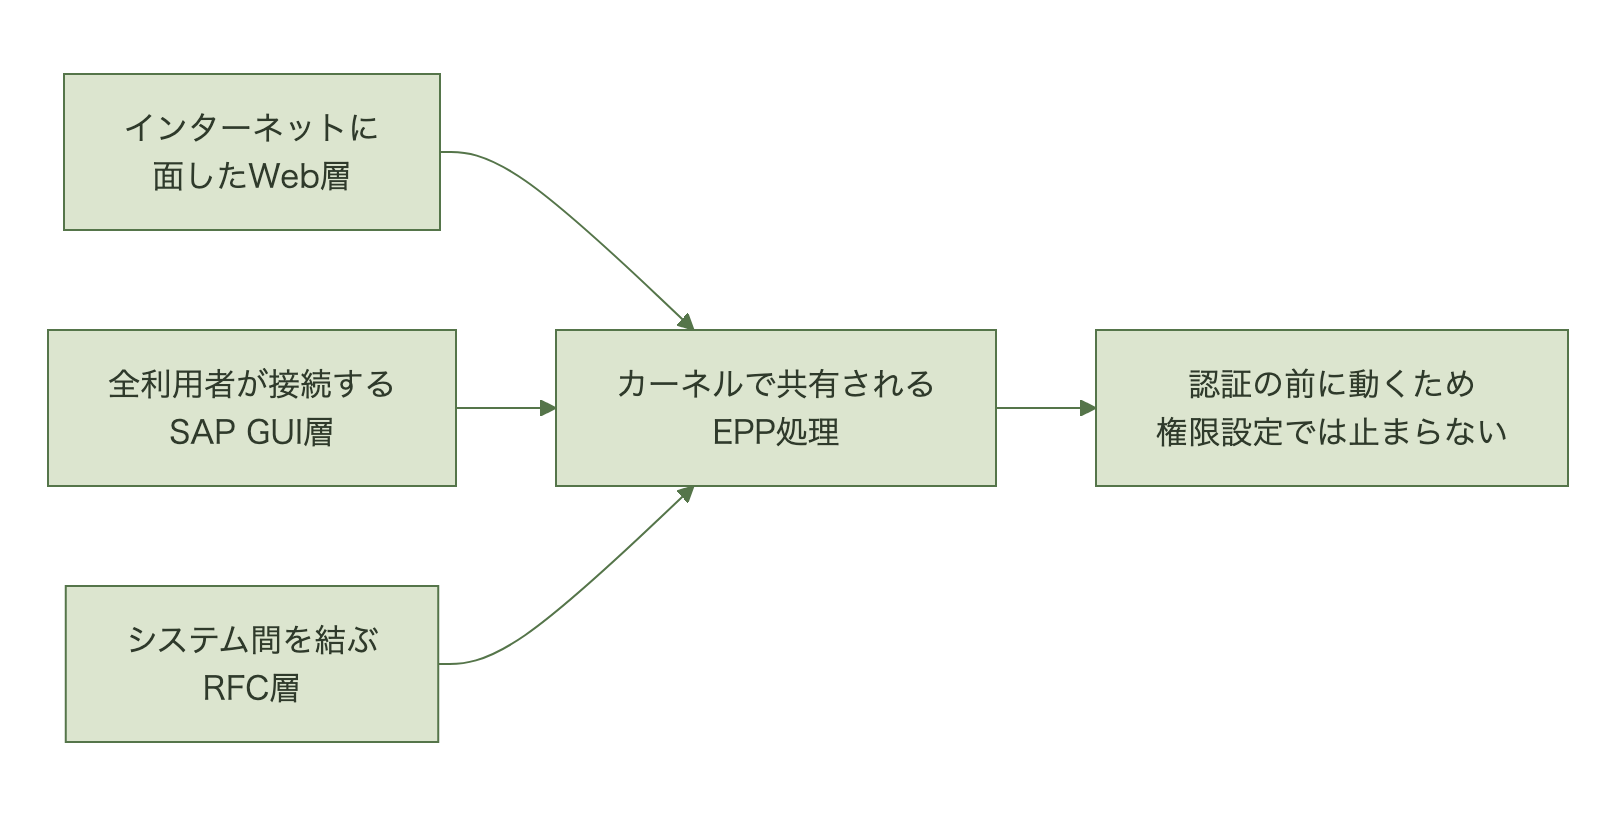
到達経路の広さがこのノートの特徴である。Onapsis CTOのJP Perez-Etchegoyen氏は、EPP処理が複数のプロトコルで共有されるカーネルコードであるため、インターネットに面したWeb層、全利用者が接続するSAP GUI層、システム間を結ぶRFC層のいずれからも到達でき、どれも認証情報を必要としないため単一のネットワーク制御ではリスクを完全に緩和できないと述べている[3]。
CVE-2026-58240は、Message Serverが内部のアプリケーションサーバーインスタンスとして登録を求めるコンポーネントの正当性を十分に検証しない欠陥である。到達できる不正なサーバーが信頼されたクラスタメンバーとして自身を登録でき、登録した攻撃者は正規のアプリケーションサーバーに与えられる信頼の一部を引き継ぐ。負荷分散やログオングループの論理への干渉、クラスタメンバーへのなりすまし、インスタンス間通信への侵入に使われうる[2]。対象はKERNEL 9.16・9.18・9.19・9.20で[1]、比較的新しいカーネル系列に限られる。Onapsisの研究者は、SAP GUIクライアントが接続するのと同じ公開ポートから引き起こされるためエンドユーザーのログオンを壊さずにファイアウォールで隔離できないとし、成功した場合はクラスタ内の全アプリケーションサーバーでSAPを動かすOSユーザー(<sid>adm)としてのリモートコード実行に至ると説明している[3]。SAPは暫定の回避策を公開していない[2]。
もう1件のCVSS10.0、CVE-2026-58231は経路が限定される。認証は不要だが、成立には/datahubadapter/import/**が到達可能である必要がある。標準の未改変構成ではこのwebappは公開を意図していないbackoffice側に配置されるため既定では露出せず、実際のリスクは独自のデプロイやルーティングでこの経路を到達可能にしたかどうかで決まる[2]。CVE-2026-76969も層が違い、SAP公式の一覧では製品ではなくライブラリsap/cds-mtxsとして記載され[1]、該当するのは拡張機能を構成したマルチテナントのCAPアプリケーションである[2]。CVE-2026-66768は逆にクライアント側の問題で、信頼されないABAPバックエンドに対してSAP GUI for Javaで開いたトランザクションにペイロードを置けるか、被害者に開かせる必要があり、実行は利用者の端末側で起きる[2]。7件はいずれもCVSS9.0以上だが、該当するかどうかは製品構成を見なければ決まらない。
2026年9月9日、CiscoはSecure Firewall Management Center(FMC)の認証バイパス脆弱性CVE-2026-20079のアドバイザリを更新し、2026年8月に実際の悪用を把握したと明記した[1]。CV[…]

優先順位をどう判断するか——CVSSだけで決めない基準
CVSSは深刻度の指標であって、自社にとっての優先順位ではない。判断には少なくとも3つの軸を重ねる。1つ目は該当する版数を実際に稼働させているか。2つ目は認証なしに到達できるか。3つ目はその経路がインターネットやDMZから届く範囲にあるか。Onapsisも、すべてのSAPシステムの一覧を作り、インターネットに面したシステムを内部のインスタンスより先にパッチし、露出を減らし、悪用の試行を監視することを推奨している[3]。
この順序付けを権限設計で代替できない点は押さえておきたい。Perez-Etchegoyen氏はCVE-2026-44756について、SAPの権限設定と職務分掌(SoD)の統制は助けにならないと明言している。脆弱なコードは認証の手順より前に動くため、ユーザーのロックやロールの厳格化、パスワードポリシーの強制、トランザクションの制限はこの攻撃経路に効果がない[3]。適用そのものを前に倒すしかない。
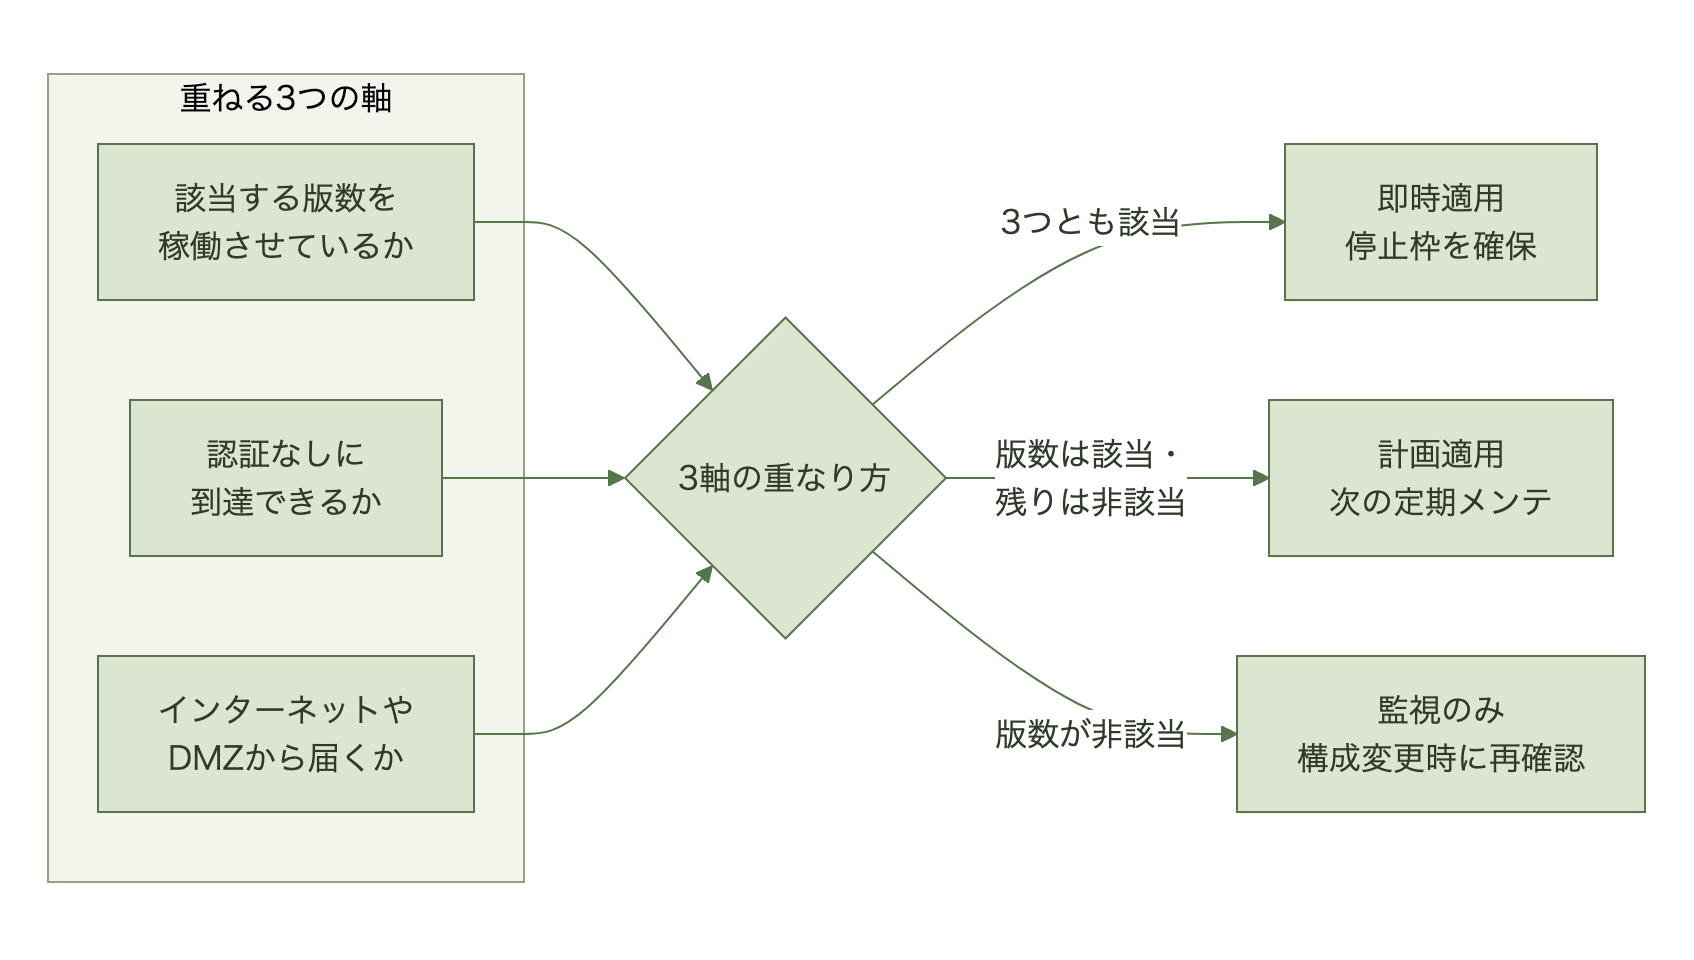
時間の目安も出ている。Pathlockは3747649・3759472・3771065の3件を最優先(P0)に置いて24〜48時間以内の適用とし、文書化された暫定の回避策は橋渡しとしてのみ使い、到達点にしてはならないとしている。3798315・3781729・3733064・3727078はその次(P1)で今週中である[2]。悪用については、9月9日付のThe Hacker Newsの時点でこの回のどの脆弱性も確認されておらず、それでも深刻度から即時の対応が必要だという整理になっている[3]。
数千台のサーバーの特権ID(root権限やDB管理者アカウントなど強い操作権限を持つID)をCyberArkで一元管理し、年次の内部監査でアクセス統制の証跡を求められるセキュリティ担当者にとって、この買収は他人事ではない。Palo Alt[…]
適用の実務——カーネル更新の経路と確認範囲
EPP処理の修正はカーネルの更新で入る。dw.sarのホットフィックスか、SPスタックのカーネル(SAPEXE.SAR/SAPEXEDB.SAR)を当てる経路になり、Web Dispatcher 9.16を使っているならSAPWEBDISP.SARで別に適用する。回避策はWeb Dispatcherを通るHTTPトラフィックにだけ存在し、ABAPやJavaスタックのカーネルパッチの代わりにはならない[2]。Message Server側の修正も同じカーネル更新の経路で入り、内部登録ポートの到達範囲を信頼するアプリケーションサーバーのホストに限る手は応急処置にとどまる[2]。
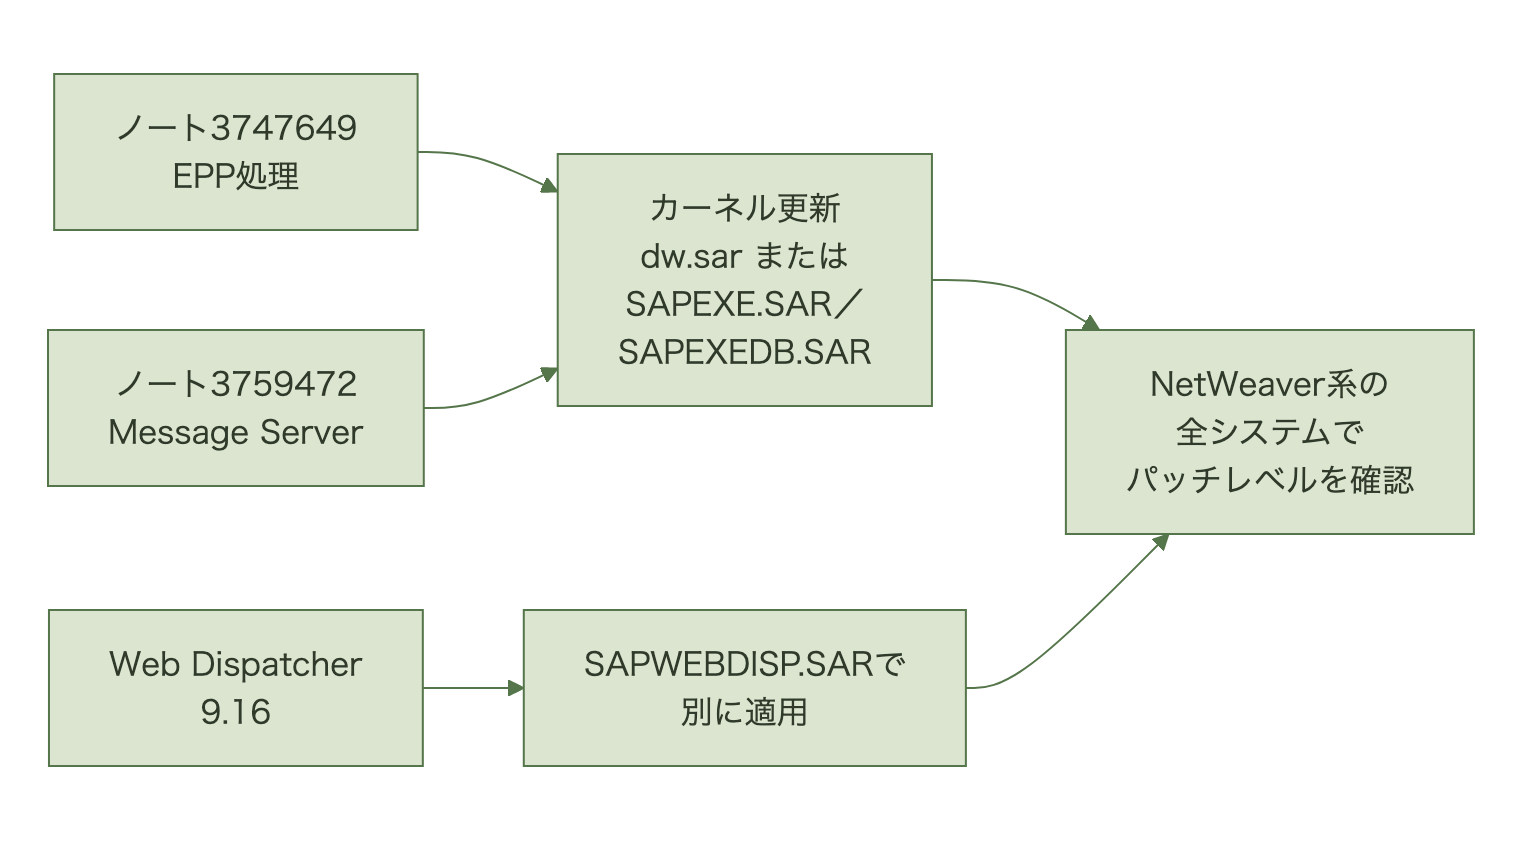
確認の範囲も広い。Pathlockは、ランドスケープ内のNetWeaverベースの全システムを現行のカーネルパッチレベルと突き合わせるよう求めており、後回しにされやすいサンドボックス・開発・QAも、すでに内部に入った攻撃者からは同じように到達できると指摘している。適用後も、主要なシステムだけでなく全体で実際のカーネルパッチレベルを確認するよう挙げている[2]。
カーネルの更新はアプリケーションサーバーの再起動を伴い、独自開発(カスタムコード)への影響を確認するため本番前の検証が前提になる。24時間稼働に近い基幹システムでは、この検証と本番適用のための停止枠自体が希少資源になる。SAP Basisを自社要員だけで運用していない場合は、保守ベンダーとの作業日程の調整も入る。検証と停止枠の確保に要する時間は組織ごとに違うが、この段階を飛ばせる組織は少ない。優先順位付けが効くのはこの手前であり、即時適用と判断する対象を絞り込むほど、限られた停止枠を有効に使える。
ECC延長保守が抱える二重の期限
期限が2つ重なる環境がある。SAPは「SAP ERP 6.0」のメインストリームメンテナンスを2027年末に終了する予定で、顧客は追加料金を支払うことで2030年末まで延長保守を利用できる。S/4HANAを利用している顧客や移行を進めている顧客には、2040年までの保守が約束されている[7]。延長保守を選んだ環境が、今回EPP処理のノートの対象に含まれるKERNEL 7.22のような古い系列で動いている可能性がある[1]。刷新の期限が2027年末という年単位である一方、9月のカーネル更新の期限は日単位で、同じシステムの上を違う時間軸が走る。
海外の分析が外部公開の有無だけを見ているわけでもない。Pathlockは、カーネルとWeb Dispatcherのパッチ適用の頻度はアプリケーション層のパッチと同じ緊急度に値し、遅い「インフラチームの問題」というサイクルではないとしている[2]。問われているのは公開範囲より、社内の適用サイクルそのものである。稟議の起案より前に、CVSSと自社の稼働版数・公開範囲を突き合わせた一次評価を終えておけば、停止枠の確保に使える時間が変わる。
よくある質問(FAQ)
SAPのセキュリティパッチはどのくらいの頻度で出ますか。
毎月のSecurity Patch Dayでまとめて公開されます。2026年9月分は9月8日の公開で、新規セキュリティノートは19件でした[1]。
CVSS10.0とはどのくらい危険な脆弱性ですか。
CVSSは0.0〜10.0で深刻度を表す指標で、10.0は最高値です。9月のサイクルでは2件が10.0に達しています。カーネルのEPP処理のCVE-2026-44756(ノート3747649)[1]と、8月公開で9月に再公開されたSAP Commerce CloudのCVE-2026-58231(ノート3771065)[4]で、いずれも認証を必要としません[2][3]。
19件を全部すぐに適用する必要がありますか。
まず該当する版数を稼働させているかを確認し、該当するもののうち認証不要で到達できる経路があるものから優先します。Pathlockの整理では即時が3件、今週中が4件です[2]。全件の即時適用よりも、この絞り込みの精度が停止枠を有効に使う鍵になります。
出典
[1] SAP Security Patch Day – September 2026(SAP Support Portal)[2] SAP Security Patch Day — September 2026(Pathlock Blog)
[3] SAP Patches CVSS 10.0 Kernel Flaw Enabling Unauthenticated Remote Code Execution(The Hacker News)
[4] SAP Security Patch Day – August 2026(SAP Support Portal)
[5] SAP Security Patch Day – May 2026(SAP Support Portal)
[6] SAP Security Patch Day – July 2026(SAP Support Portal)
[7] SAP保守を分割・離脱も可能に EU承認で変わるECCユーザーの2027年問題(TechTargetジャパン)