数千人規模でMicrosoft 365を使い、Entra ID(マイクロソフトのクラウドID基盤)でMFA(多要素認証)を全社展開済みの企業では、ID基盤担当が「MFAがあるから大丈夫」という前提を見直す時期に来ている。特に条件付きアクセス(Entra IDでサインイン条件ごとに許可・拒否を決める機能)を「国内からのアクセスならMFAのみ」のような所在地ベースで組んでいる企業には、今回の手口が直接効く。
対象の層はIDとM365テナントである。セキュリティ企業CloudSEKは2026年6月、Evilginx2(正規ログイン画面との間に割り込む中間者型フィッシングの攻撃ツール)を基にしたPhaaS(フィッシング基盤を攻撃者に貸し出すサービス)「BigBear 2.0」を発見した[1]。同社は管理パネルに入り込んで記録を分析し、MFA突破が完了した認証474件、影響を受けた組織258を確認している[1][2]。
この手口は3点で既存の対策をすり抜ける。MFAは被害者本人に正規に完了させ、発行されたセッションCookieを盗む。フィッシングページ上でFIDO2(物理キーや端末の生体認証でログインする規格)を無効化し、SMSやワンタイムコードへ誘導する。さらに被害者の国に合わせた住宅用プロキシを使い、所在地ベースの制御を弱める[1]。
本稿は被害データで手口を示し、条件付きアクセスを認証強度と端末準拠ベースへ切り替える判断材料を公式ドキュメントに沿って整理する。
予備知識
- AiTM(中間者型フィッシング): 偽サイトが本物のログイン画面を中継し、入力内容と発行されたCookieを横取りする手口
- セッションCookie: ログイン完了後にブラウザが持つ通行証。これがあれば再度のMFAなしで入れる
- 認証強度: 条件付きアクセスで「どの認証方式の組み合わせなら許可するか」を指定する制御
- 準拠済みデバイス: Intune(マイクロソフトの端末管理サービス)の準拠ポリシーを満たすと判定された端末
条件付きアクセスや認証方法ポリシーの画面操作を一通り押さえたい担当者向けの入門書です。


BigBear 2.0はどうやってMFAを突破したのか
BigBear 2.0はMFAを破るのではなく、MFA完了後に発行されるセッションCookieを盗んで再利用する[3]。CloudSEKによると、使われた設定は「offy」と呼ばれるMicrosoft 365専用の攻撃テンプレートで、Entra IDで認証する組織なら業種を問わず対象になる[1]。
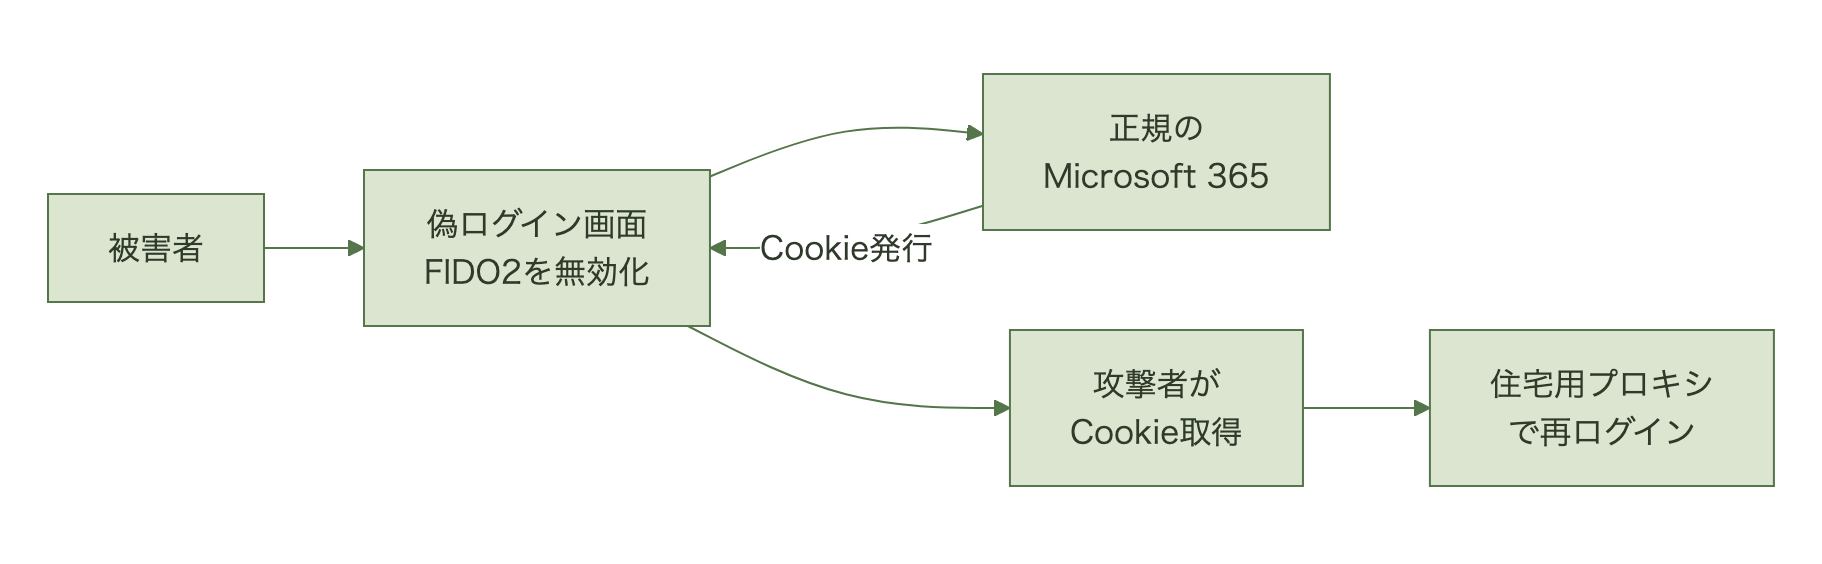
FIDO2の無効化はブラウザ側で行われる。偽ページに差し込まれたJavaScriptが、パスキーやセキュリティキーを呼び出すブラウザの機能を使えない状態にする[1]。CloudSEKはこれを、ハードウェアキー利用者をSMS、OTP(ワンタイムパスワード)、TOTP(認証アプリの時刻ベースのコード)へ落とす仕組みだと説明している[1]。
被害の規模は次のとおりである。管理パネルには5,137件の記録があった。盗まれた情報の種類別では、セッションCookieが4,148件、平文のパスワードが1,032件である[1][2]。種類別の件数は記録数の内訳ではなく、足し合わせると記録数を超える。
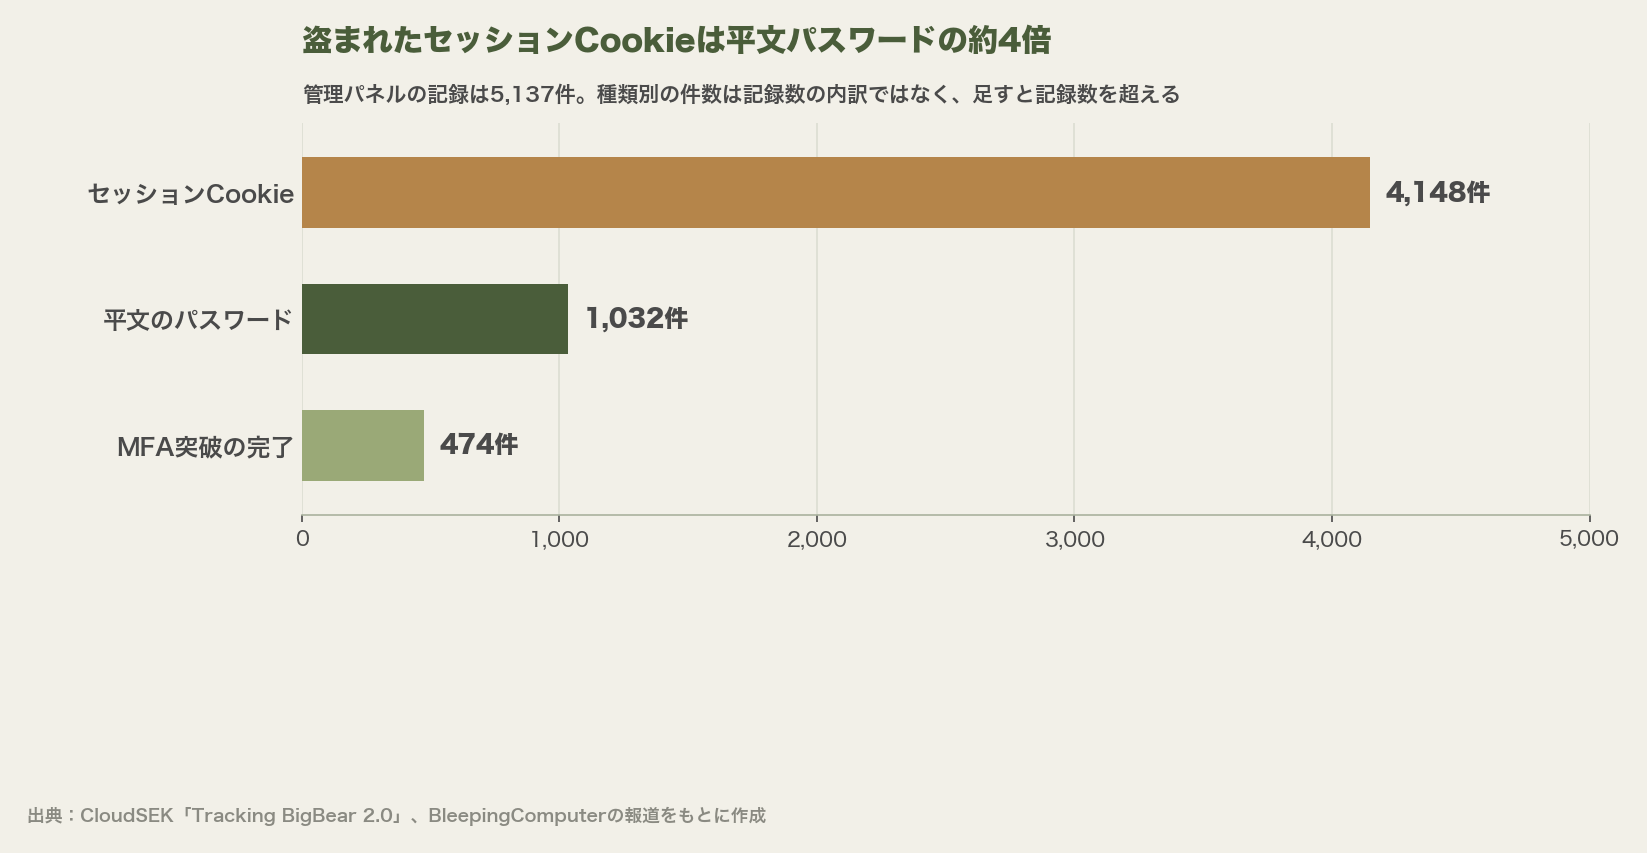
MFA突破の完了474件は全記録の9.2%にあたる[1]。標的は461組織、被害者の固有IPは3,331、影響国は40超に及ぶ[1][2]。
AiTMでトークンが盗まれる流れは、Nathan McNulty氏がX上で図解している[7]。偽サイトがMFAの完了後に発行されたトークンを横取りする点は、BigBear 2.0と同じ構造だ。
There seems to be some confusion about token theft via Attacker in the middle, so I made this diagram pic.x.com/VEUB3MXZsD
— Nathan McNulty (@NathanMcNulty) 元投稿を見る
FIDO2やパスキーがなぜフィッシングに強いのかを技術から理解したい人に向く一冊です。

住宅用プロキシは所在地ベースの条件付きアクセスをどう無力化するか
所在地ベースの条件付きアクセスは、攻撃者が被害者と同じ国のIPから入ってくる前提では判定材料にならない。BigBear 2.0は69か国分の住宅用プロキシを用意し、被害者の地域に合わせて経路を選んでいた[1][3]。
| 観点 | 所在地ベース | 端末準拠・フィッシング耐性ベース |
|---|---|---|
| 判定の根拠 | 接続元IPの国や拠点 | 端末の管理状態と認証方式 |
| 住宅用プロキシ | 国内IPなら通る | IPが国内でも条件を満たさない |
| FIDO2の無効化 | 弱い方式へ落ちても通る | 弱い方式では許可されない |
| 前提となる準備 | ネームドロケーションの登録 | Intune準拠ポリシー、FIDO2等の配布 |
住宅用プロキシの費用は1GBあたり10〜50ドル(約1,550〜7,750円)(1ドル=155円換算)とされる[1]。攻撃者にとって所在地の偽装は安価な手段であり、国内IPを信頼の根拠にする設計は崩れやすい。
業種別では、ITサービス・MSP(顧客のIT運用を代行する事業者)が151組織で最も多かった[1]。
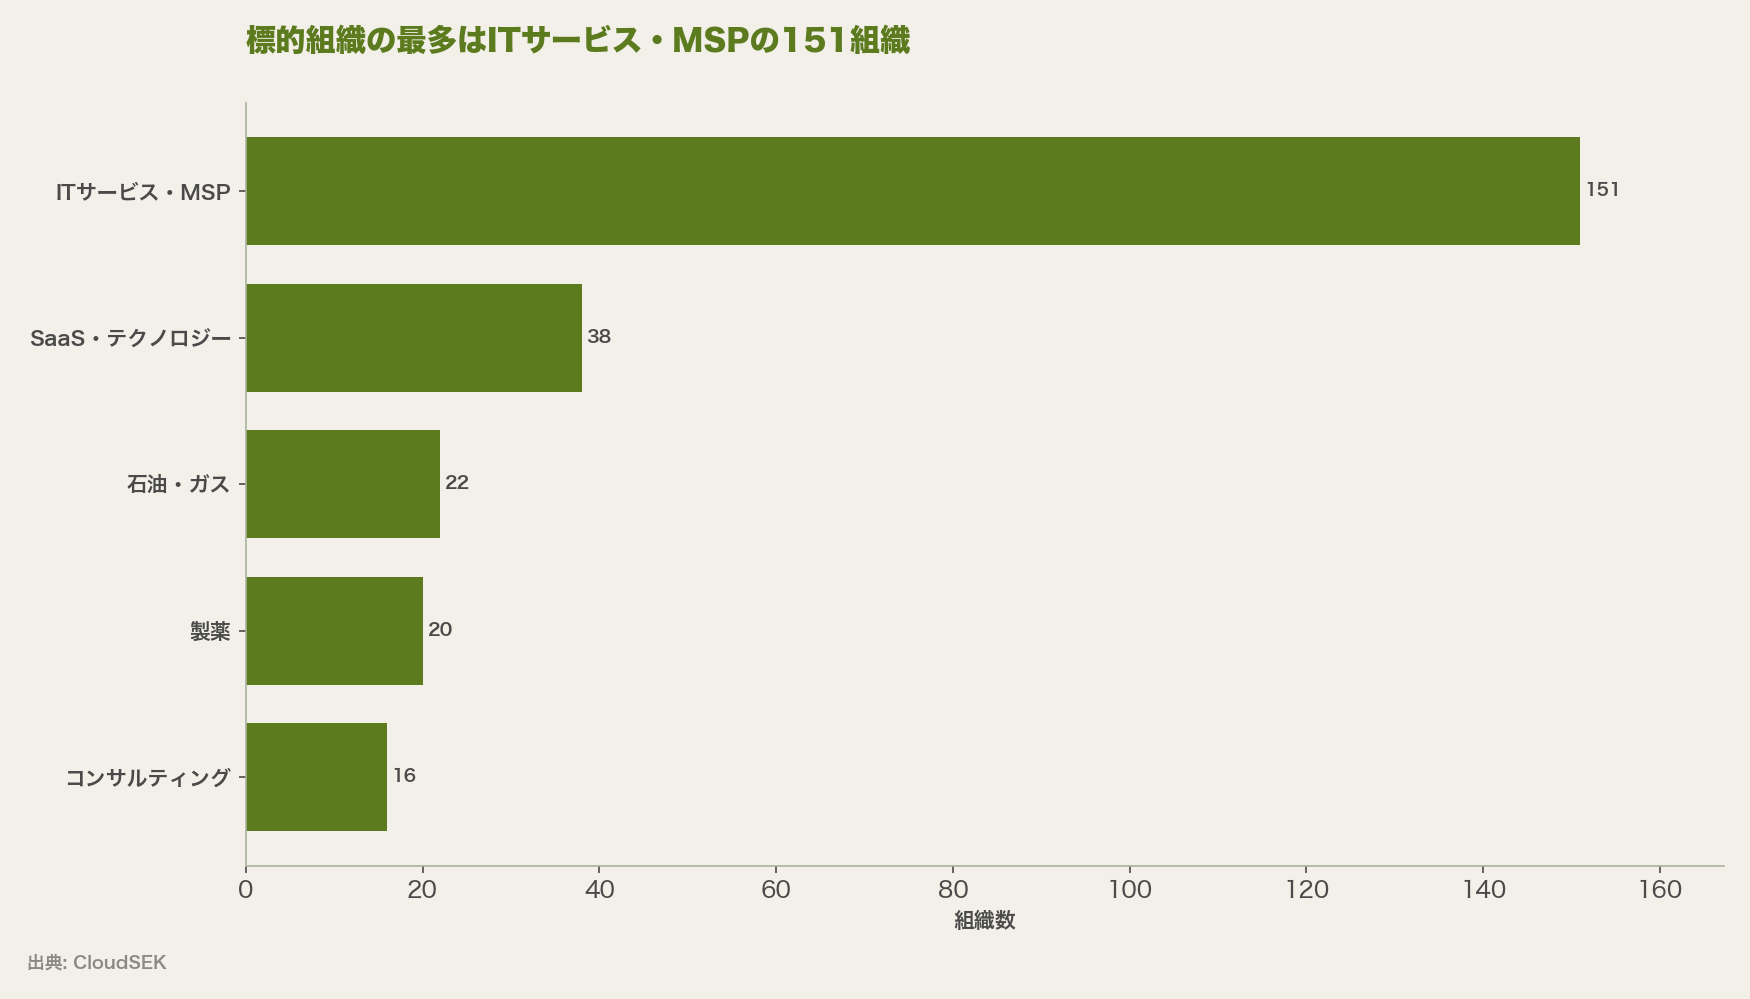
MSPが多いことは委託元にも影響する。運用を委託しているベンダーの管理者アカウントが奪われれば、委託元テナントへの入口になりうる。
数千人規模の従業員を抱え、SharePoint Server(Microsoft 365ではなくオンプレミス環境で運用する社内ポータル基盤)を人事・稟議・ナレッジ共有の窓口として使い、年1回の内部監査を受ける企業のIT基盤担当者に、いま最[…]
条件付きアクセスをフィッシング耐性ベースに切り替えるには
中心になるのは、条件付きアクセスの許可条件に認証強度の「Phishing-resistant MFA strength」を指定することである[4]。この組み込み強度で認められるのは、Windows Hello for Business(またはプラットフォーム資格情報)、FIDO2セキュリティキー、証明書ベース認証(多要素)の3方式だけである[4]。
| 認証方式 | MFA強度 | フィッシング耐性MFA強度 |
|---|---|---|
| FIDO2セキュリティキー | 可 | 可 |
| Windows Hello for Business | 可 | 可 |
| 証明書ベース認証(多要素) | 可 | 可 |
| Authenticator(電話サインイン) | 可 | 不可 |
| パスワード+SMS・OTP等 | 可 | 不可 |
BigBear 2.0が誘導する先のSMSやOTPは、この強度を満たさない[4]。この強度を必須にしたポリシーの下では、FIDO2を無効化されて弱い方式に誘導されてもサインインは許可されない。ただし条件付きアクセスは初回認証の後に評価されるため、パスワード入力自体は止められない点に注意が必要である[4]。
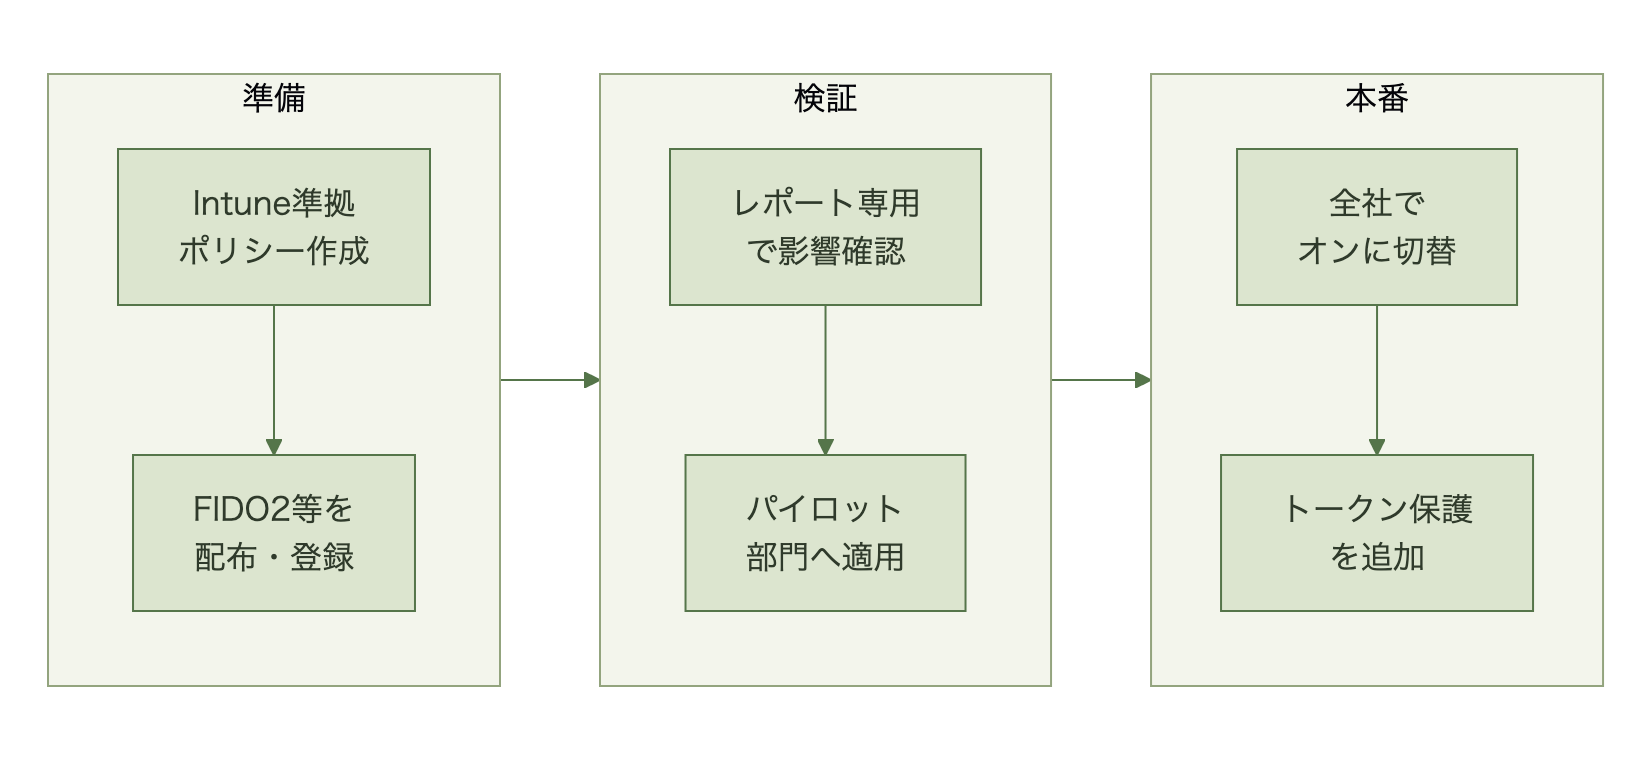
もう1つの柱は「Require device to be marked as compliant」(準拠済みデバイスを要求)である[5]。Microsoftの手順では、Intuneで準拠ポリシーを先に作り、ポリシーは「Report-only」で影響を確認してからオンにする[5]。緊急用アカウントとディレクトリ同期用アカウントは除外対象として明記されている[5]。
トークン保護(サインイン用トークンを端末に結び付ける機能)は補助策と位置づけるのが妥当である。ネイティブアプリ向けは、プラットフォーム別の表でWindows、iOS/iPadOS、macOSの3つが一般提供とされている[6]。ただし同じページの対応デバイス欄ではApple系を「Preview」と表記しており、ページ内で表記が揃っていない[6]。対象はExchange Online、SharePoint Online、Microsoft Teamsで、WindowsではAzure Virtual DesktopとWindows 365にも適用できる[6]。一方ブラウザ向けはAzure Resource Managerにアクセスする一部のWebアプリに限ったプレビューで、ブラウザのCookie窃取を全面的に防ぐものではない[6]。
「最新のパッチさえ当てていれば安全」という前提を、根本から揺さぶる出来事が2026年8月26日に起きた。米CISA(サイバーセキュリティ・インフラセキュリティ庁)が実際に悪用が確認された脆弱性を集めるKEV(Known Exploited[…]
保守契約と稟議がある日本企業で条件付きアクセス移行が遅れる理由
BigBear 2.0の影響国は40を超えるが、CloudSEKが挙げる上位国はインド、フランス、サウジアラビア、ニュージーランド、ドイツで、日本が被害国に含まれるかは公表情報では確認できない[1]。ただし「offy」テンプレートはEntra IDで認証するM365テナントを国や業種で選ばない設計であり、日本企業が対象外である理由もない[1]。日本企業で差が出るのは技術ではなく、設定変更を誰がどの手続きで進めるかである。
| 観点 | 内製でID基盤を運用する体制 | 日本企業で多い委託中心の体制 |
|---|---|---|
| 設定変更の担い手 | 社内のID基盤チーム | SIerや運用委託先が代行 |
| 費用の決め方 | セキュリティ予算内で判断 | FIDO2キー購入やIntune展開は稟議 |
| 端末管理 | MDMで準拠判定済み | 資産台帳のみでIntune未導入の例も |
| 監査との関係 | 認証方式を統制で管理 | MFA導入済みで監査を通過している |
日本企業で特に注意したいのは、MFA導入済みという事実が監査上の完了扱いになりやすい点である。BigBear 2.0はMFAを完了させたうえで突破しており、監査項目の「MFAの有無」だけでは防御力を判断できない[3]。
保守契約の範囲も論点になる。条件付きアクセスの変更が委託先の作業範囲外であれば、見積もりと契約変更が先に必要になる。
IT部門は、条件付きアクセスの所在地条件と例外設定を棚卸しし、委託先の作業範囲に含まれるかを確認する。
決裁側は、FIDO2キーやIntune展開の費用を、MFA突破1件の被害と比べて判断する。CloudSEKはBEC(ビジネスメール詐欺)1件あたりの平均損失を10万ドル(約1,550万円)超としている[1]。
MBAファシリテーション&ネゴシエーション講義ノート Day6/全6回(最終回) この記事でわかること 交渉の障害を3つに分類する視点(論理的構造・認知感情・環境) あるプロスポーツリーグのロックアウト――交渉が決裂に至るメカニズム […]

まとめ
BigBear 2.0が示したのは、MFAの有無ではなく認証方式と端末の状態が防御線になるという点である。所在地は住宅用プロキシで偽装でき、弱い方式への誘導はFIDO2を持つ利用者にも及ぶ[1][3]。
IT部門担当者の次の一手は、条件付きアクセスの一覧から所在地を唯一の条件にしているポリシーを洗い出し、Phishing-resistant MFA strengthと準拠済みデバイス要求をレポート専用モードで試すことである。
決裁側の判断材料は、Entra ID P1を前提とした条件付きアクセスの見直し費用とFIDO2キー等の調達費を、MSP経由の侵入を含むリスクと比べ、今期中に着手するかどうかである[4]。
被害を受けた場合の初動は、パスワード再設定、セッションとリフレッシュトークンの失効、再認証の強制である[1][2]。平時の設計見直しと併せて、この手順を運用手順書に入れておくと対応が速くなる。
よくある質問(FAQ)
MFAを導入していれば安全ではないのか
安全ではない。BigBear 2.0は利用者にMFAを正規に完了させ、その後のセッションCookieを盗む手口で474件の突破を完了させた[1]。
FIDO2キーを配れば十分か
配るだけでは不十分である。偽ページでFIDO2が無効化されると弱い方式へ誘導されるため、条件付きアクセスでフィッシング耐性MFAを必須にして弱い方式を許可しない設定が要る[1][4]。
条件付きアクセスにはどのライセンスが必要か
Microsoftのドキュメントでは、条件付きアクセスの利用にMicrosoft Entra ID P1ライセンスが必要とされている[4]。
出典
- https://www.cloudsek.com/blog/tracking-bigbear-2-0-evilginx2-phishing-campaign
- https://www.bleepingcomputer.com/news/security/bigbear-microsoft-365-phishing-service-bypassed-mfa-at-258-organizations/
- https://www.esecurityplanet.com/cybersecurity/news-bigbear-2-0-microsoft-365-mfa-bypass/
- https://learn.microsoft.com/en-us/entra/identity/authentication/concept-authentication-strengths
- https://learn.microsoft.com/en-us/entra/identity/conditional-access/policy-all-users-device-compliance
- https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-token-protection
- Nathan McNulty(@NathanMcNulty)X投稿(2026年9月8日) https://x.com/NathanMcNulty/status/2097121460380942754