社内ポータルや文書共有をオンプレミスのSharePoint Serverで何年も動かしてきた日本企業がある。月例パッチを検証環境で1〜2か月確かめてから本番に当てている、その企業の情報システム部門とインフラ担当者に向けた話だ。
対象はMicrosoftの文書共有基盤SharePoint Serverのオンプレ版で、2016・2019・Subscription Edition(2021年に出た現行のオンプレ版、以下SE)の3製品が該当する[1][2]。CVE-2026-65660はアプリケーション層のコード注入の脆弱性で、低い権限のアカウントからサーバー上でコードを実行できる[1]。CVSS(脆弱性の深刻度を0〜10で示す指標)は8.8だ[2]。
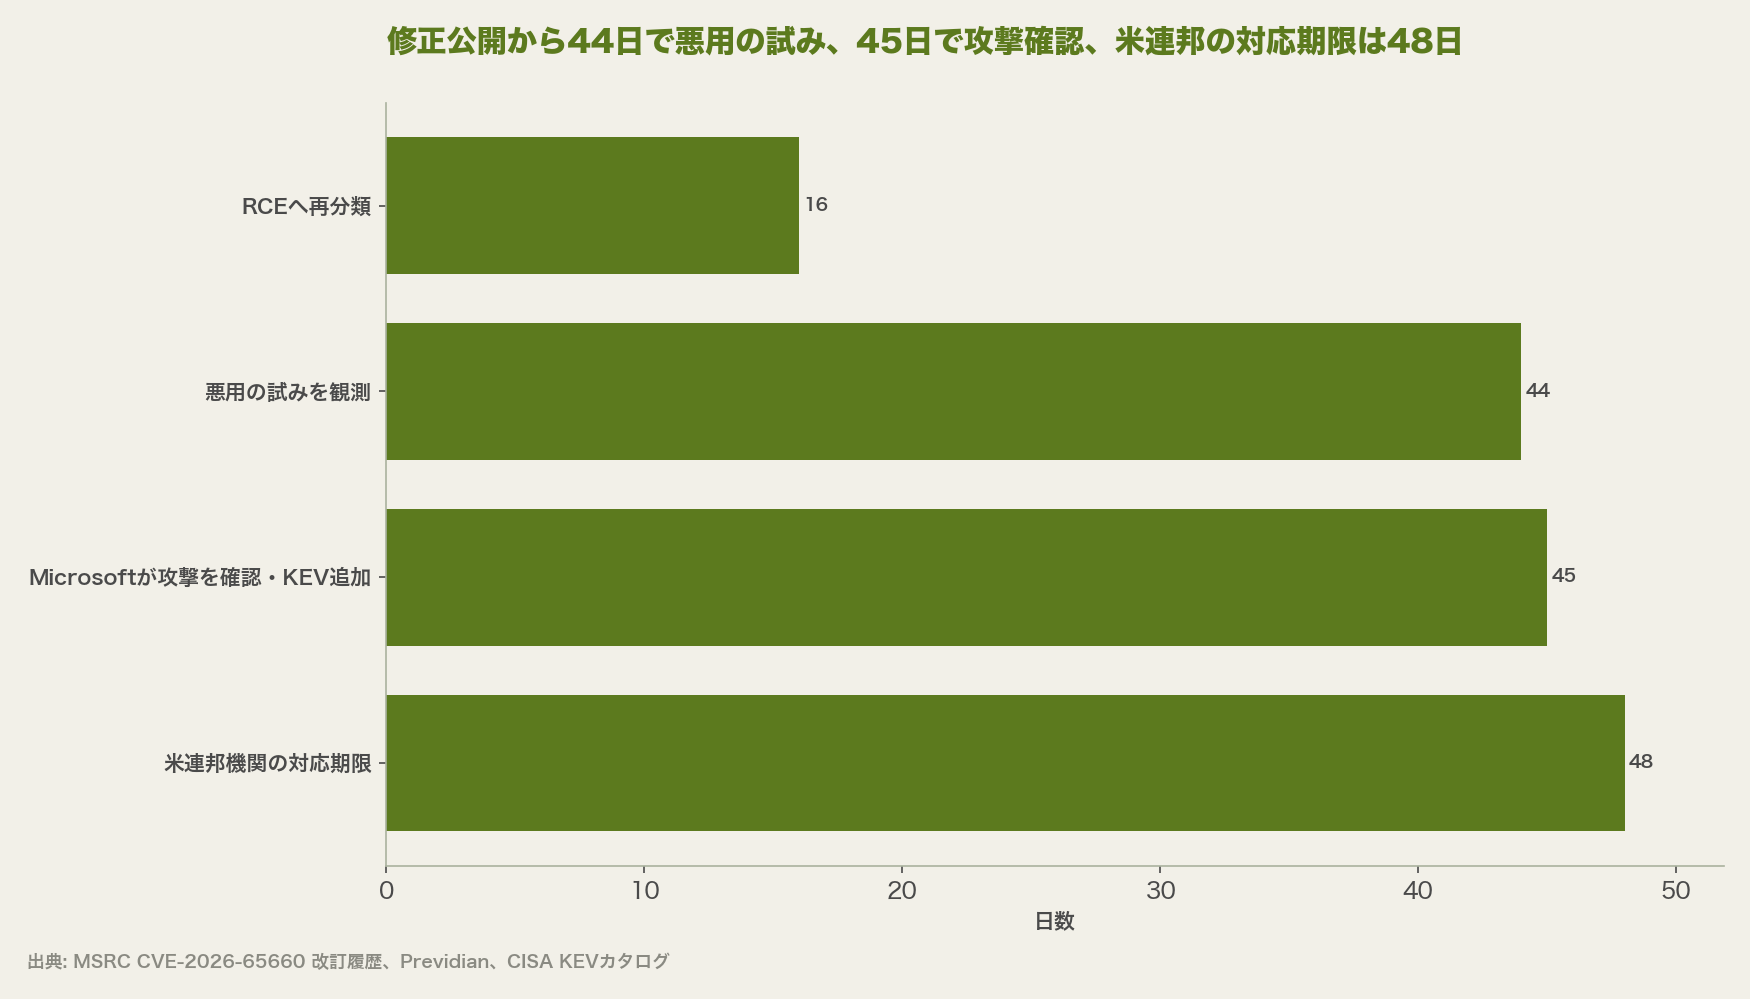
修正は2026年8月11日の月例更新で出ていた[1]。ところが9月24日に悪用の試みが観測され、翌25日にMicrosoftが攻撃を確認し、CISA(米サイバーセキュリティ・インフラセキュリティ庁)が悪用済み脆弱性の一覧KEVに加えた[1][3][4]。8月分を検証待ちで止めていた組織は、無防備な時期に重なった。
もう一つ見落とせないのは、2016と2019の延長サポートが2026年7月14日にすでに終わっている点だ[7][8]。本稿は修正ビルド、攻撃の起点、パッチ猶予の見直し方、移行時期の決め方を整理する。
予備知識
- KEV: CISAが公表する、悪用が確認された脆弱性の一覧。米連邦機関には対応期限がかかる
- SafeControls: ページに埋め込める部品(.NETのクラス)を許可リストで制限する仕組み
- Webシェル: 侵入者がサーバー上に置く遠隔操作用のページ
- PU: SharePointの月例更新(Public Update)。セキュリティ修正を含む
オンプレのSharePointをMicrosoft 365側へ移すと管理作業がどう変わるかを、画面単位で確かめたい情シス担当に向く。


CVE-2026-65660の対象バージョンと修正ビルドは何か
結論から言えば、オンプレのSharePoint Server 3製品のすべてが対象で、8月11日の更新を当てたビルド以上なら修正済みだ[1][2]。影響製品の一覧に、Microsoft 365のSharePoint Onlineは含まれていない[1][2]。
| 製品 | 修正済みビルド | 8月11日の更新(KB) |
|---|---|---|
| SharePoint Server Subscription Edition | 16.0.19725.20522 | KB5002893 |
| SharePoint Server 2019 | 16.0.10417.20198 | KB5002894/KB5002896 |
| SharePoint Server 2016 | 16.0.5565.1001 | KB5002905/KB5002906 |
2016と2019は更新が2本あり、Microsoftはすべて当てるよう求めている[1]。
見落としやすいのは、深刻度の表示が途中で変わったことだ。8月11日の公開時は、なりすましの脆弱性でCVSS 6.5とされていた[4][6]。8月27日にMicrosoftは影響をリモートコード実行に改め、CVSSも8.8に上げた[1][4]。公開時の表示で優先度を下げた組織は、この変更を拾い直す必要があった。
月例パッチの検証枠と緊急枠をどう運用ルールに落とすかを考える際、運用設計の全体像を押さえる土台になる。

低権限アカウントが起点になるとはどういう意味か
この脆弱性は、社内の一般利用者レベルの権限があれば、サーバーをまるごと操作できる穴だ。Microsoftは、低い権限の認証済み攻撃者が細工した要求でコードを実行でき、利用者の操作は不要だとしている[1]。
仕組みはSafeControlsの検査のすり抜けだ。ページ部品の記述を組み立て直す処理で引用符がエスケープされず、検査後に任意の.NETクラスを登録できてしまう[5]。
単体では認証が要る。ただしPrevidianの観測では、攻撃者は6月の月例更新で直った別の脆弱性と組み合わせていた[4]。匿名閲覧を許すサイトで認証を回避し、認証なしで今回の欠陥に届く連鎖だ[4]。
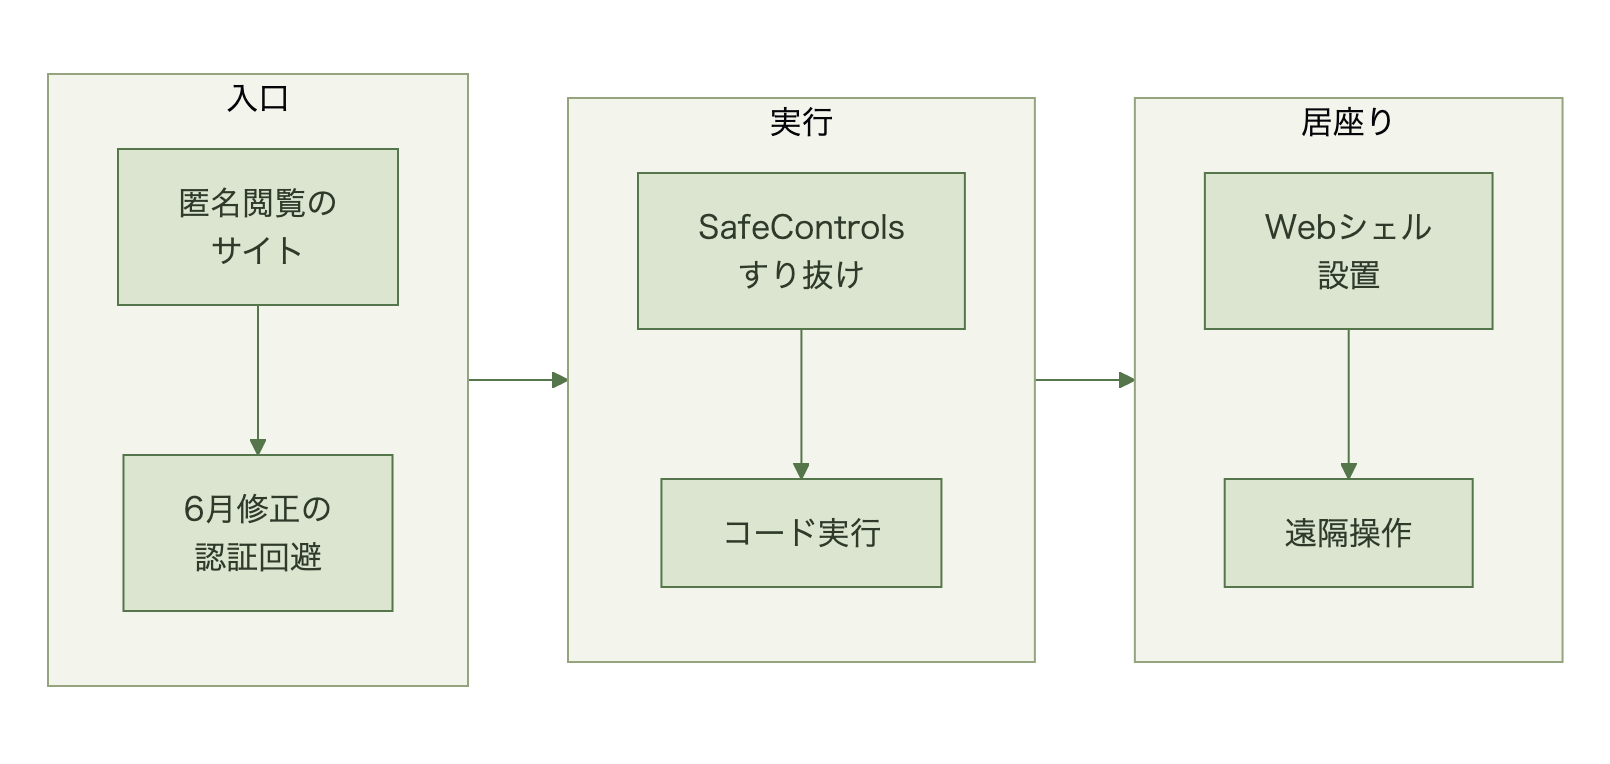
観測された要求はAddGallery.aspxやdesigngallery.aspxにDisplayMode=Editを付けたもので、認証ヘッダーはなかった[4]。成功すると/_layouts/15/sphealth.aspxというWebシェルが作られる[4]。
6月分も8月分も見送ったサーバーが最も危ない。匿名閲覧を開けたサイトがあれば、優先度はさらに上がる。
数千人規模の従業員を抱え、SharePoint Server(Microsoft 365ではなくオンプレミス環境で運用する社内ポータル基盤)を人事・稟議・ナレッジ共有の窓口として使い、年1回の内部監査を受ける企業のIT基盤担当者に、いま最[…]
月例パッチの猶予期間はどう設計し直すか
答えは、猶予の長さを一律に決めず、状況が変わったら猶予を打ち切る条件を先に決めておくことだ。今回の経過は、公開日の深刻度だけで猶予を決める運用の弱点を示した。
8月11日時点の表示は、なりすましでCVSS 6.5、悪用なし、公開済みの情報なしだった[1][4]。この時点で検証待ちに回す判断は不合理ではない。問題は、その後の再分類や悪用確認で猶予を打ち切る仕組みがあったかだ。
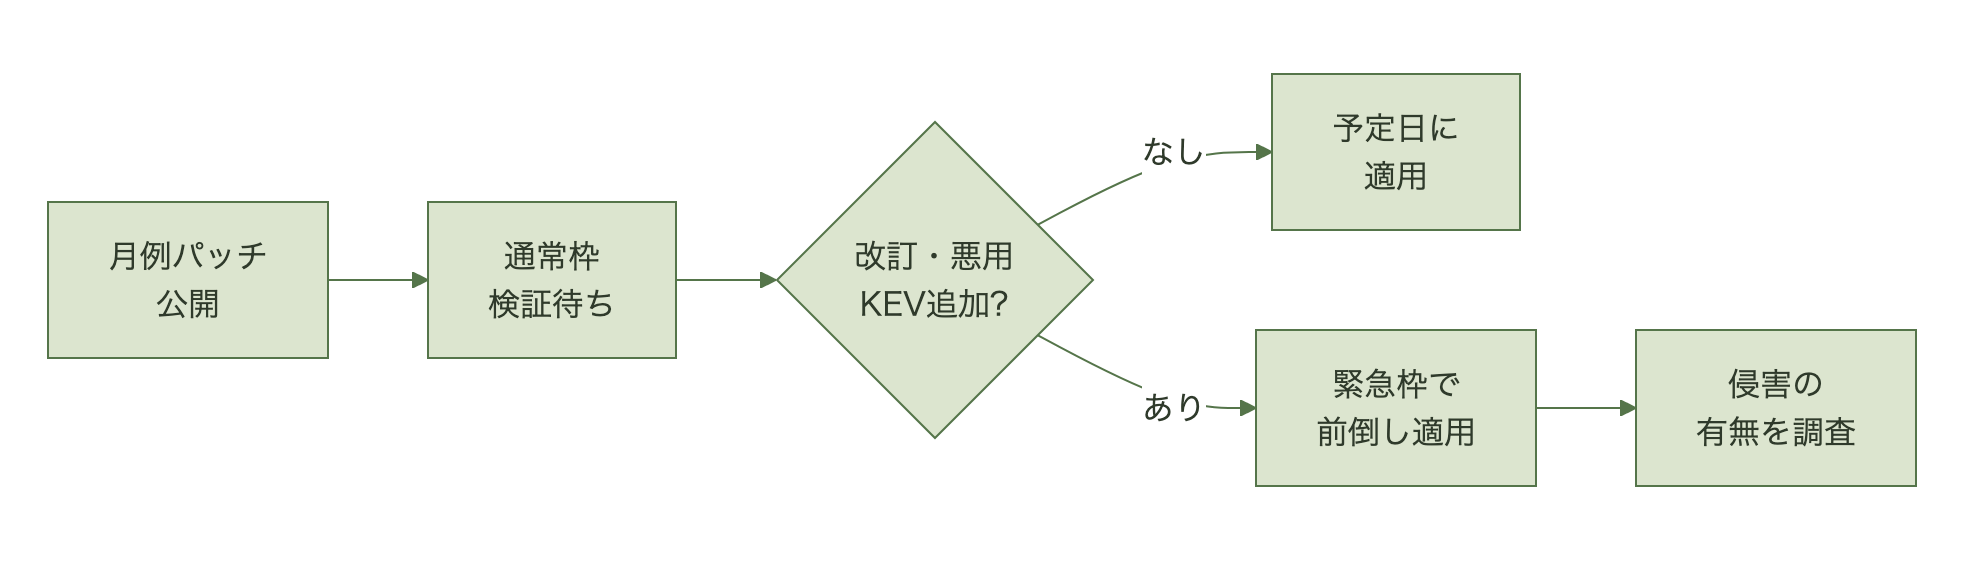
打ち切り条件は、外から確かめられる事実で決める。今回の事例では次の3つが合図になった。
| 打ち切りの合図 | 今回の日付 | 拾う場所 |
|---|---|---|
| 影響・CVSSの改訂 | 8月27日 | MSRCの改訂履歴[1] |
| 悪用の確認 | 9月25日 | MSRCの改訂履歴[1] |
| KEVへの追加 | 9月25日 | CISA KEVカタログ[3] |
MSRCの改訂はCVEごとの版数と日付で残り、今回は1.1で影響を変更、1.2で悪用を追記した[1]。外部から届く基盤では、改訂履歴の監視を運用手順に入れる価値がある。
PUを当てても、置かれたWebシェルは消えない。Previdianは該当サーバーの点検と匿名閲覧サイトの見直しを勧めている[4]。
数千台規模のサーバー・ネットワーク機器を抱え、脆弱性のパッチ適用可否をCVSS(共通脆弱性評価システム)スコアと担当者の経験則で判断し、独自の稟議フローで運用する企業のセキュリティ部門担当者にとって、2026年6月の米国CISA(Cybe[…]
SharePoint Server 2016/2019はいつ、どこへ移すべきか
結論は、2016と2019はすでにサポートが切れており、移行を急ぐ段階にある。Microsoftのライフサイクル情報では、両製品の延長サポートの終了日は2026年7月14日だ[7][8]。
それでも8月11日に2016/2019向けの更新が出たのは例外である。MicrosoftのエンジニアStefan Goßner氏のブログは、サポート終了前に見つかったセキュリティ問題の修正を含むためと説明し、以後の更新は予定していないとコメント欄で回答している[9]。次の欠陥には修正が出ない前提で計画する必要がある。
| 観点 | 2016/2019 | Subscription Edition | SharePoint Online |
|---|---|---|---|
| サポート | 2026年7月14日に終了[7][8] | モダンライフサイクル(終了日を固定しない方式)で継続[10] | Microsoft側で更新 |
| 今後の修正 | 予定なし[9] | 毎月のPU[11] | 利用者の適用作業なし |
| 今回のCVE | 対象 | 対象 | 対象外[1][2] |
| 運用条件 | — | 各PUはリリースから1年だけサポート[11] | — |
※「—」は本稿で確認していない項目。
SEに移ってもパッチ運用は残る。各PUのサポートはリリースから1年で、1〜2か月遅らせる運用でも条件は満たせる[11]。ただし今回のように悪用までが短い欠陥には別の枠が要る。
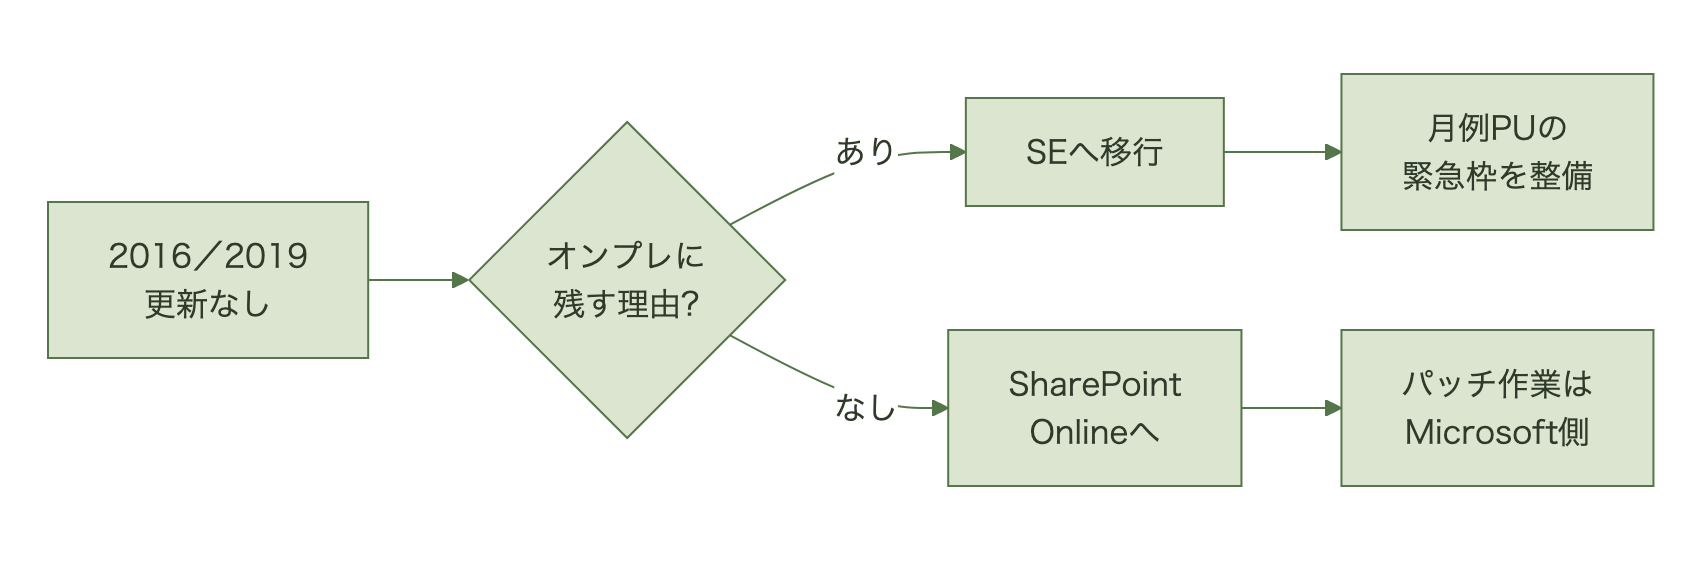
オンプレに残す理由は、独自開発の部品や社内システムとの連携、データの置き場所の制約などだ。Microsoftは移行先としてSEへの手順を案内している[7][8]。理由がなければ、パッチ作業を手放せるSharePoint Onlineが有力になる。
取引先とSharePointやOneDriveでファイルを共有する際、相手にメールでワンタイムパスコードを送って確認してもらう、という運用に心当たりがある企業は多いはずだ。この認証方式が、2026年10月に完全に廃止される。取引先との日常[…]
オンプレSharePointのパッチ遅延はなぜ日本企業で長引くのか
同じ事象は日本企業でも起きる。検証待ちが長く、古い版を使い続ける構造があるぶん、無防備な期間は長くなりやすい。
| 観点 | 前提とされる運用(米連邦機関) | 日本企業で起きやすいこと |
|---|---|---|
| 適用の判断 | KEV追加で期限付きの義務[3] | 月例の検証・承認を経て1〜2か月後に適用 |
| 緊急適用 | 期限から逆算して実施 | 臨時の変更審議と稟議で週単位かかる |
| 作業の担い手 | 自組織 | SIerの保守契約頼みで、範囲外は追加見積もりから |
| サポート切れ | 使用停止も選択肢[3] | 2016/2019を使い続け、移行が未予算 |
| 侵害の調査 | フォレンジック手順が前提[3] | ログ保管期間や調査担当が未定 |
核心は、深刻度の変化を誰が拾い、誰の権限で猶予を打ち切るかが決まっていないことだ。月次の定例会だけで判断する体制では、再分類にも悪用確認にも反応できない。
IT部門の判断としては、オンプレSharePointの全ファームの版とビルドを棚卸しし、8月分の未適用と匿名閲覧サイトの有無を今週中に確定させる。決裁側の判断としては、2016/2019の移行を次年度予算ではなく今期の緊急案件として扱うか、そして悪用確認時に臨時審議を経ずに適用できる権限を情シスに渡すかを決める。
よくある質問(FAQ)
Q. SharePoint Online(Microsoft 365)を使っていれば対応は不要ですか。
A. 影響製品の一覧にSharePoint Onlineは含まれていない。対象はオンプレ版だけだ。
Q. 社外に公開していない社内向けSharePointでも危険ですか。
A. 危険である。低い権限のアカウントが起点なので、利用者アカウントが乗っ取られれば社内からでも悪用できる。
Q. 2016や2019に8月の更新を当てれば、今後もしばらく使えますか。
A. 今回の欠陥はふさがる。ただし延長サポートは2026年7月14日に終わっており、次の欠陥には修正が出ない前提で考える必要がある。
まとめ
CVE-2026-65660は8月11日に修正済みだったが、公開時はなりすまし扱いで、16日後に改められ、44日後に悪用の試みが観測され、45日後にMicrosoftが攻撃を確認した。8月分を止めていたオンプレSharePointは、その間ずっと無防備だった。
IT部門の次の一手は、全ファームのビルドを確認し、SEは16.0.19725.20522、2019は16.0.10417.20198、2016は16.0.5565.1001に届いていなければ緊急枠で適用し、あわせてWebシェルの有無を調べることだ。決裁側の判断材料は、2016/2019にはもう修正が出ないという事実であり、SEかSharePoint Onlineへの移行費用を、次の悪用時に無防備になるリスクと今期の予算で比べることである。
猶予期間そのものは悪ではない。打ち切る合図と権限を先に決めておくことが、次の欠陥への備えになる。
この記事に関連するおすすめリスト
MBA テクノベート系・DX おすすめ書籍オンプレ資産の移行時期をIT戦略として考えるために、DXとIT投資の判断に役立つ本を集めていますAmazonでリストを見る
※Amazonのアソシエイトとして、当サイトは適格販売により収入を得ています。
出典
[1] Microsoft Security Response Center「Microsoft SharePoint Server Remote Code Execution Vulnerability」CVE-2026-65660(改訂1.0: 2026-08-11、1.1: 2026-08-27、1.2: 2026-09-25) https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-65660[2] NIST National Vulnerability Database「CVE-2026-65660」 https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-65660
[3] CISA「Known Exploited Vulnerabilities Catalog: CVE-2026-65660」 https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-65660
[4] Previdian「CVE-2026-65660: Previdian observes two-stage SharePoint exploitation attempts」 https://blog.previdian.com/cve-2026-65660-previdian-observes-two-stage-sharepoint-exploitation-attempts/
[5] SecurityWeek「Microsoft SharePoint Flaw CVE-2026-65660 Now Exploited in Attacks」 https://www.securityweek.com/microsoft-sharepoint-flaw-cve-2026-65660-now-exploited-in-attacks/
[6] The Hacker News(2026-09) https://thehackernews.com/2026/09/sharepoint-rce-and-mikrotik-routeros.html
[7] Microsoft Learn「SharePoint Server 2019 – Microsoft Lifecycle」 https://learn.microsoft.com/en-us/lifecycle/products/sharepoint-server-2019
[8] Microsoft Learn「SharePoint Server 2016 – Microsoft Lifecycle」 https://learn.microsoft.com/en-us/lifecycle/products/sharepoint-server-2016
[9] Stefan Goßner「SharePoint security fixes released with August 2026 PU and offered through Microsoft Update」(2026-08-11) https://blog.stefan-gossner.com/2026/08/11/sharepoint-security-fixes-released-with-august-2026-pu-and-offered-through-microsoft-update/
[10] Microsoft Learn「SharePoint Server Subscription Edition – Microsoft Lifecycle」 https://learn.microsoft.com/en-us/lifecycle/products/sharepoint-server-subscription-edition
[11] Microsoft Learn「Updated Product Servicing Policy for SharePoint Server Subscription Edition」 https://learn.microsoft.com/en-us/sharepoint/product-servicing-policy/updated-product-servicing-policy-for-sharepoint-server-se